No es un secreto que los proyectos de investigación impulsados por la inteligencia artificial ponen de relieve los puntos vulnerables de todo el sector. Si bien se han creado grandes catálogos de puntos vulnerables, la automatización desempeña un papel fundamental en la capacidad de tu empresa para abordarlos antes de que afecten al negocio. Cuando existen parches para los puntos vulnerables, se deben clasificar y aplicar. Los clientes también aceleran los ciclos de aplicación de parches para gestionar más parches con mayor rapidez.
En este blog, detallaré una serie de medidas de mitigación y técnicas que puedes usar para abordar las áreas en las que habrá parches próximamente pero aún no están disponibles, así como para aplicar parches en entornos de producción en este mundo dinámico. Estas estrategias se suman a las buenas defensas perimetrales y a las iniciativas integrales de parches de «detección y corrección» y centros de intercambio de información, incluido Lightwell, anunciada recientemente por IBM y Red Hat.
Puedes alinear estas prácticas en torno a las fases recomendadas habituales para la respuesta a incidentes: Contención, erradicación y recuperación. Cada fase se puede tratar como un proceso deliberado y repetible, que es precisamente para lo que se diseñó la automatización.
Fase 1: Contención
Cuando se identifica un punto vulnerable pero no hay parches disponibles, el primer paso para mitigar la amenaza es la contención. La contención puede implicar muchas acciones, como el aislamiento, la restricción del acceso, la inhabilitación de cuentas de servicios vulnerables o la revocación de credenciales. La contención también puede incluir el refuerzo de la infraestructura circundante o el traslado de las cargas de trabajo más importantes a otras plataformas. La automatización de estas tareas crea un flujo de trabajo de respuesta rápida cuando el tiempo es crucial.
Veamos algunos ejemplos:
Ejemplo 1: Contener ahora, aplicar parches cuando esté listo
Tu escáner de puntos vulnerables activó una alerta para las funciones de automatización basada en eventos incluidas en Red Hat Ansible Automation Platform. Esta alerta proporciona toda la información relevante, como la gravedad del punto vulnerable y los datos de puntuación, que se asignan a las condiciones del rulebook que has definido. Cuando cumples las condiciones del rulebook, Event-Driven Ansible activa un flujo de trabajo que traslada el sistema a una red de área local virtual (VLAN) aislada para ponerlo en cuarentena, restringe el tráfico de red o de puertos y aplica una configuración de firewall más estricta.
Una vez que el parche está disponible, Ansible Automation Platform automatiza el proceso de eliminación de estos controles y aplica el parche de forma controlada, incluso a escala. Este enfoque determinista proporciona una forma repetible y automatizada de contener sistemas que resulta auditable y puede incluir pasos de aprobación con intervención humana.
Este enfoque por etapas puede ser tu método estándar y automatizado para responder rápidamente a una nueva amenaza que inicialmente no tenía parche. Esta automatización puede integrarse con tu gestión de eventos e información de seguridad (SIEM) y con la infraestructura de determinación del estado interno, lo que te permite pasar de la información a la acción con rapidez y control.
Ejemplo 2: Mitigaciones para cargas de trabajo esenciales para la empresa
No todos los servicios se adaptan al proceso descrito en el ejemplo 1 de flujo de trabajo. Es posible que las plataformas esenciales de aplicaciones o de TI no toleren con tanta facilidad la contención. ¿Cómo podemos mejorar este flujo de trabajo de forma dinámica?
Cuando no existe un parche, los ingenieros experimentados suelen recurrir a soluciones alternativas como deshabilitar una función vulnerable, reforzar las reglas de firewall, redirigir el tráfico, ampliar la supervisión o añadir puntos de control de autenticación. Estas son técnicas bien conocidas. El problema nunca ha sido saber qué hacer, sino hacerlo con la suficiente rapidez, en un número suficiente de sistemas y con la certeza de que la solución provisional no dañará otros componentes.
Aquí es donde ayuda la inteligencia artificial generativa de Ansible Automation Platform. Integrar Ansible Automation Platform con herramientas de inteligencia artificial te permite mejorar la calidad y la velocidad de respuesta. El servidor de inteligencia artificial generativa y Protocolo de Contexto de Modelos (MCP) incluido puede conectarse a servicios de inteligencia de seguridad para acelerar todo el ciclo. En lugar de que un ingeniero investigue manualmente los puntos vulnerables y las exposiciones comunes (CVE), redacte un playbook de corrección puntual, lo pruebe en un solo host y luego lo implemente a mano, el flujo de trabajo utiliza inteligencia artificial para agilizar la comprensión de los impactos de los CVE, generar código (para pruebas) y realizar la corrección según sea necesario.
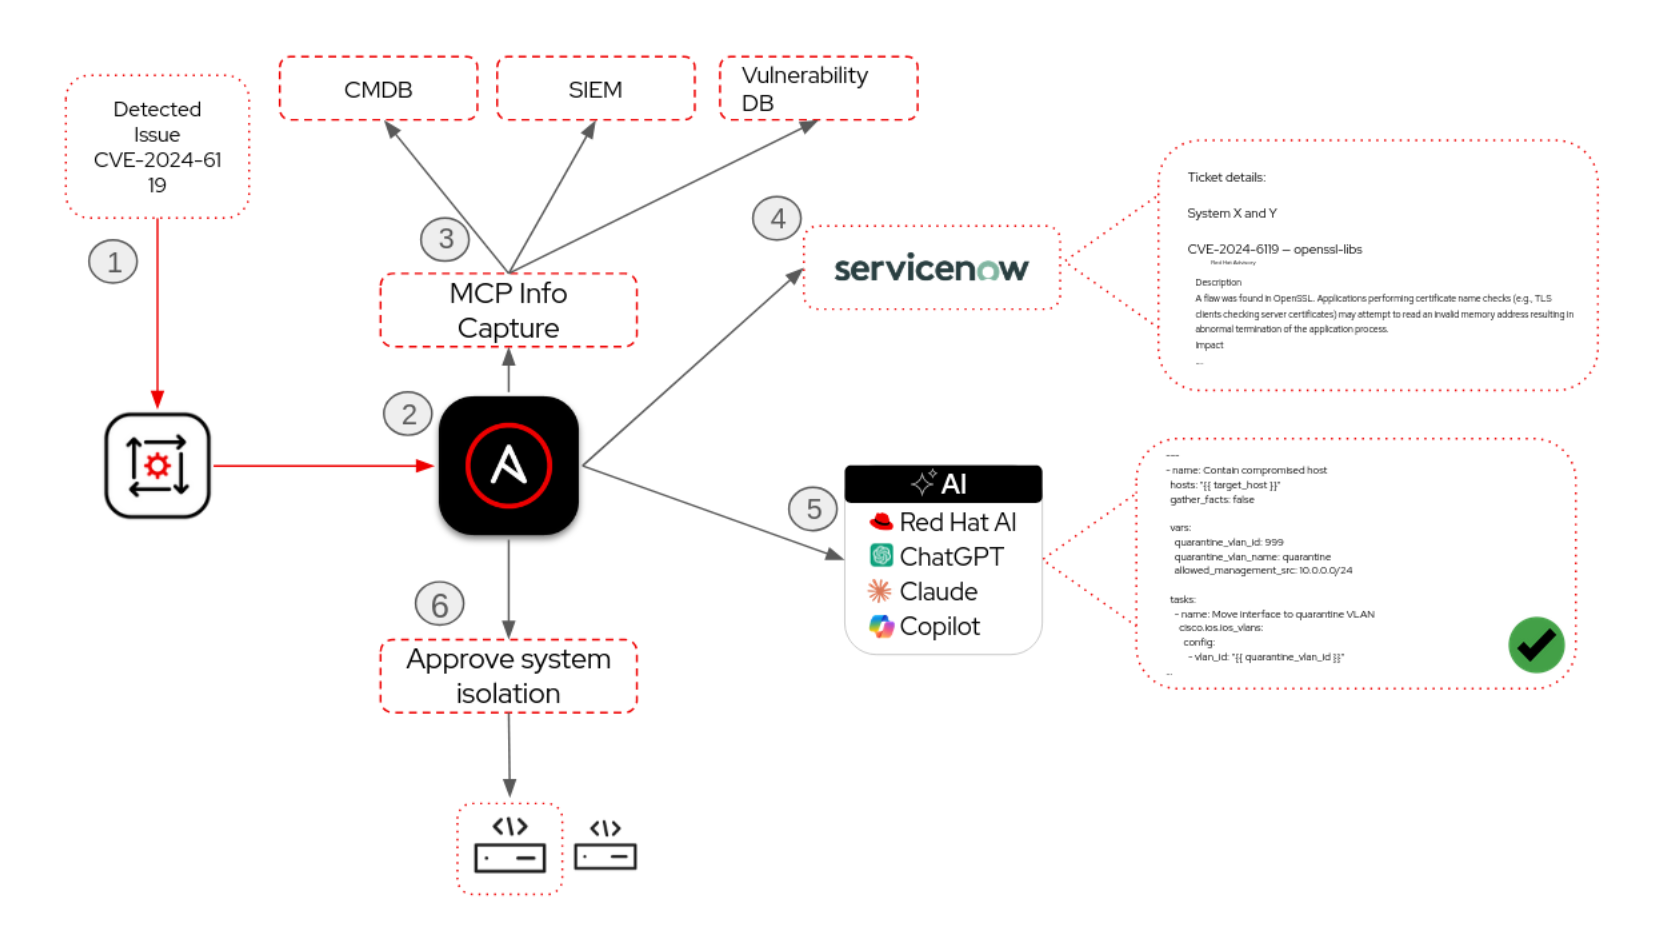
Figura 1: Uso de la inteligencia artificial para generar playbooks de corrección de puntos vulnerables
En este diagrama, la automatización basada en eventos recibe el evento y activa un flujo de trabajo de automatización. La primera tarea del flujo de trabajo utiliza MCP para extraer contexto de varias fuentes. Una conexión MCP recupera los detalles del CVE, como la puntuación del Common Vulnerability Scoring System (CVSS), las versiones de los paquetes afectados y las medidas de mitigación recomendadas por los proveedores. Una segunda conexión MCP al SIEM de la empresa comprueba si ya se han detectado intentos de explotación, y una tercera conexión MCP a la base de datos de gestión de la configuración (CMDB) identifica cada sistema que ejecuta el paquete afectado, su criticidad para el negocio y el equipo al que pertenece.
Esa información combinada se integra en un ticket de gestión de servicios de TI (ITSM) como parte del mismo flujo de trabajo. El equipo técnico revisa el contexto y utiliza la inteligencia artificial generativa de Ansible Automation Platform para generar un playbook de corrección adaptado al punto vulnerable específico, a los sistemas concretos y a los controles de compensación necesarios en su entorno (incluidas la segmentación de red, las actualizaciones de reglas de firewall y la inhabilitación de servicios vulnerables). El equipo técnico puede revisar e implementar la corrección con los pasos de aprobación necesarios. Todo este ciclo puede llevarse a cabo en cuestión de minutos, en lugar de las horas o días que tomaría recopilar y cotejar estas fuentes de información manualmente.
La incorporación de la inteligencia artificial a los flujos de trabajo automatizados no sustituye el criterio de los equipos técnicos, sino que acelera su capacidad de actuar.
A medida que los equipos crean este contenido de automatización, pueden revisarlo y probarlo antes de implementarlo. Con Ansible Automation Platform, también puedes almacenar este contenido como contenido de automatización firmado y confiable, creando así una fuente de referencia para mitigar puntos vulnerables hasta que haya un parche disponible.
Fase 2: Erradicación
La velocidad importa, pero la velocidad sostenible importa aún más. Mientras que la contención limita el alcance de los sistemas afectados, la erradicación elimina la causa raíz. Una vez aplicadas las medidas provisionales y superada la presión inmediata, la aplicación del parche suele perder prioridad a medida que los equipos técnicos pasan a resolver la siguiente urgencia. Para cuando el proveedor publica una corrección semanas más tarde, el contexto se ha disipado: qué sistemas se vieron afectados, qué solución temporal se aplicó y cuál era el plan de reversión.
La automatización evita este desajuste al convertir la aplicación del parche en un paso obligatorio dentro del mismo flujo de trabajo que realizó la contención, no en un seguimiento independiente que dependa de la memoria de alguien.
- Almacena lo que diseñes
- Cada playbook de corrección creado durante la contención es contenido de automatización que tiene valor más allá del incidente actual. El centro de automatización privado de Ansible Automation Platform proporciona un repositorio central para este contenido, y la firma de contenido verifica que los playbooks implementados en producción sean los mismos que se revisaron y aprobaron. Los equipos obtienen acceso a correcciones probadas y aprobadas para CVE conocidos en lugar de reconstruir la respuesta desde cero cada vez.
- Amplía el rulebook
- El rulebook de Event-Driven Ansible que activó la contención en la fase 1 ya debería contar con una segunda regla a la espera del evento del parche. Ampliar las condiciones en tu Ansible Rulebook y conectarlas a los playbooks de corrección aprobados permite gestionar estos patrones de manera uniforme y automática a partir de tu biblioteca de contenido firmado y probado.
- Aplica políticas antes de aplicar parches a escala
- Los parches no se pueden desplegar simplemente en el momento en que se publican. Los sistemas de producción cuentan con ventanas de mantenimiento, dependencias y requisitos de gestión de cambios. La política como código aplica gobernanza y control antes de que los parches lleguen a producción. Los nodos de aprobación con intervención humana en el flujo de trabajo de automatización ayudan a los equipos a cumplir con la gestión de cambios y la conformidad normativa sin ralentizar la respuesta.
- Deja que el registro de auditoría genere los informes
- Cada trabajo en Ansible Automation Platform genera un registro de ejecución detallado: cada tarea, cada cambio y cada resultado quedan registrados. Integrar el ciclo de vida de ITSM en el flujo de trabajo de aplicación de parches permite a la automatización actualizar tickets y controles de cambios a medida que implementa actualizaciones en toda la infraestructura.
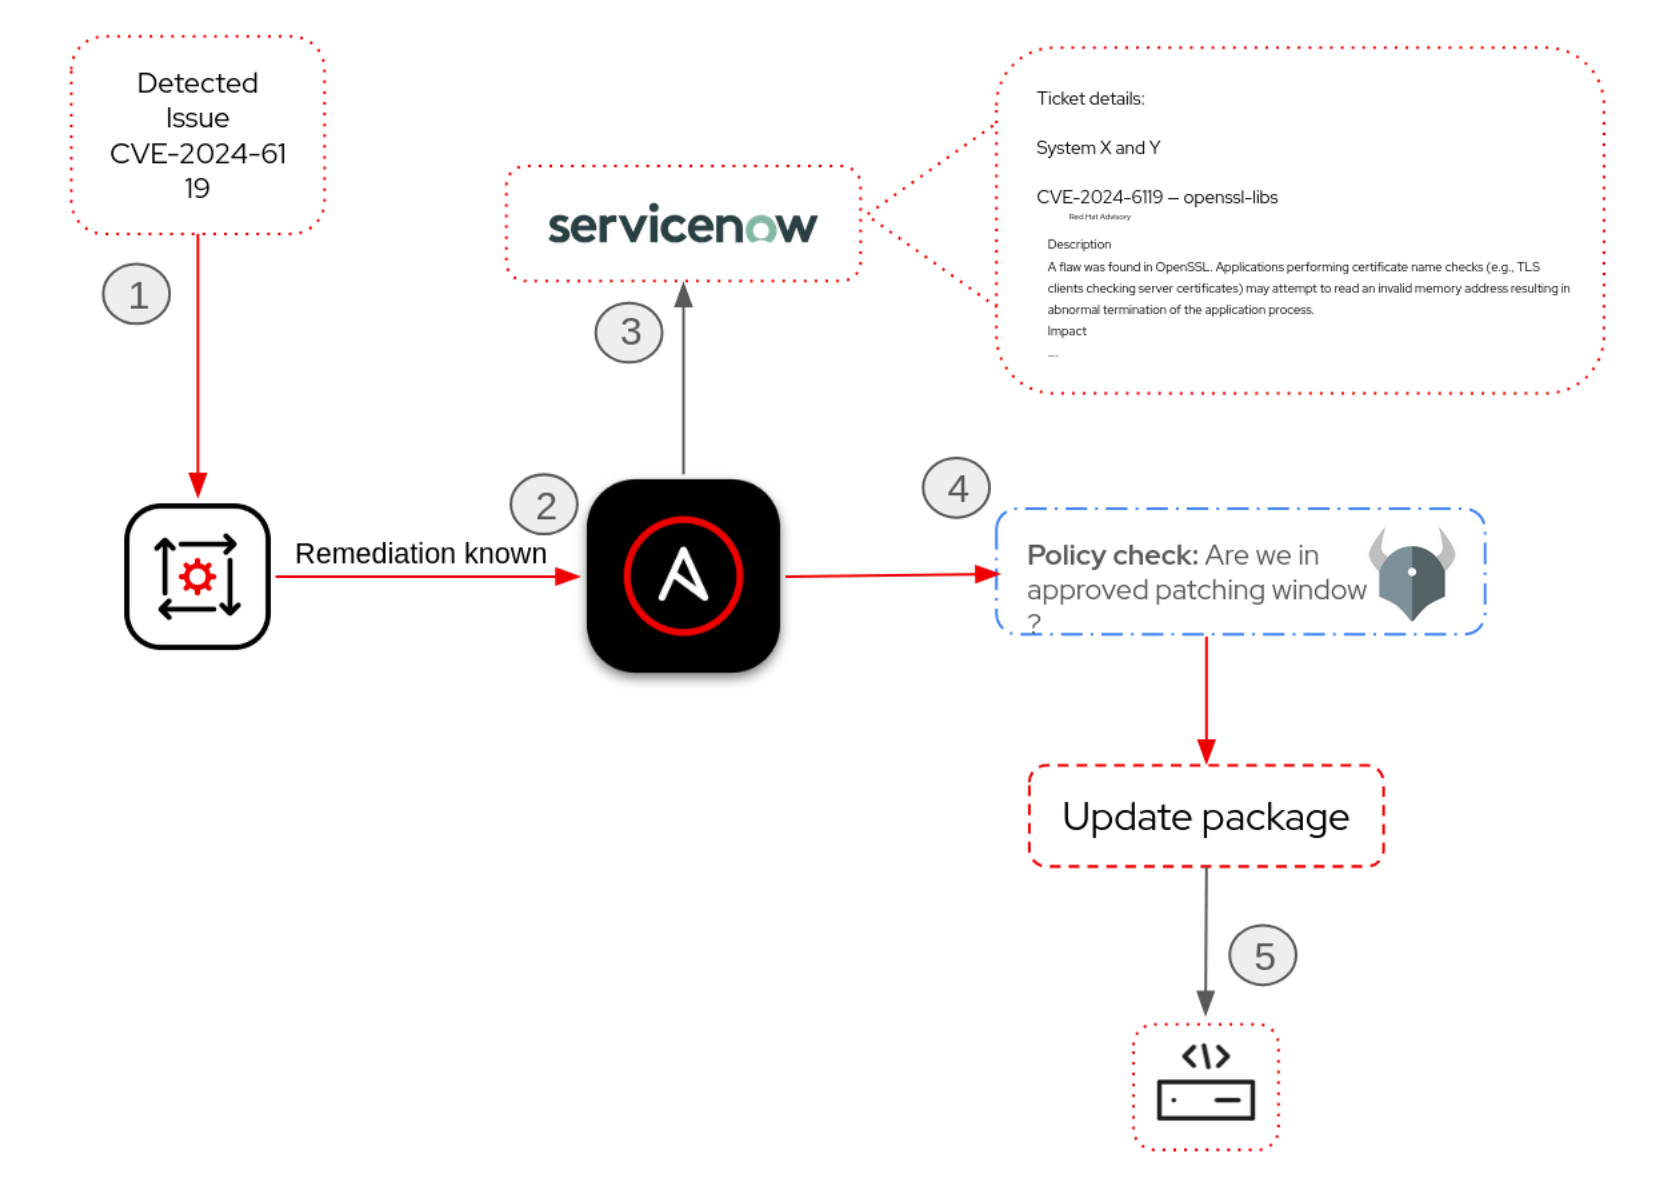
Figura 2: Corrección de CVE con comprobaciones de políticas mientras se genera agilidad
Fase 3: Recuperación
Mientras que la contención limita los daños y la erradicación elimina la causa raíz, la recuperación se centra en restablecer la normalidad. La resiliencia operativa implica gestionar los puntos vulnerables sin sacrificar la disponibilidad de las aplicaciones críticas de las que depende tu negocio.
En lugar de tratar la recuperación como un checklist manual posterior a la aplicación de parches, puedes ampliar tus flujos de trabajo de automatización para gestionar todo el proceso de validación y restauración de forma fluida. Al integrar estos pasos finales, tu flujo de trabajo devuelve los sistemas a producción de manera segura:
- Validación automatizada del sistema. Una vez aplicado el parche al sistema, la automatización comprueba de forma nativa su estado. Esto elimina la necesidad de realizar pruebas manuales al incorporar comprobaciones programáticas directamente en el flujo de trabajo, con bucles de retroalimentación automatizados e integración con el ciclo de vida de ITSM.
- Comprobaciones programáticas de estado y estrategia de seguridad. Antes de que un sistema corregido entre en producción, Ansible Automation Platform comprueba el entorno mediante programación. Comprueba que las aplicaciones estén totalmente operativas, que se minimicen los desajustes en la configuración y que las estrategias de seguridad correctas permanezcan intactas.
- Reversión de las medidas de contención. El mismo flujo de trabajo que aisló la amenaza ahora puede desmantelar esas defensas temporales de forma segura. Levanta los aislamientos de red, desactiva las VLAN de cuarentena y revierte las reglas restrictivas de firewall para restaurar el flujo de tráfico habitual.
- Gobernanza basada en políticas. Las comprobaciones de políticas actúan como el filtro automatizado final, aplicando estándares estrictos de gobernanza y cumplimiento normativo antes de autorizar que un sistema corregido vuelva a recibir tráfico de producción.
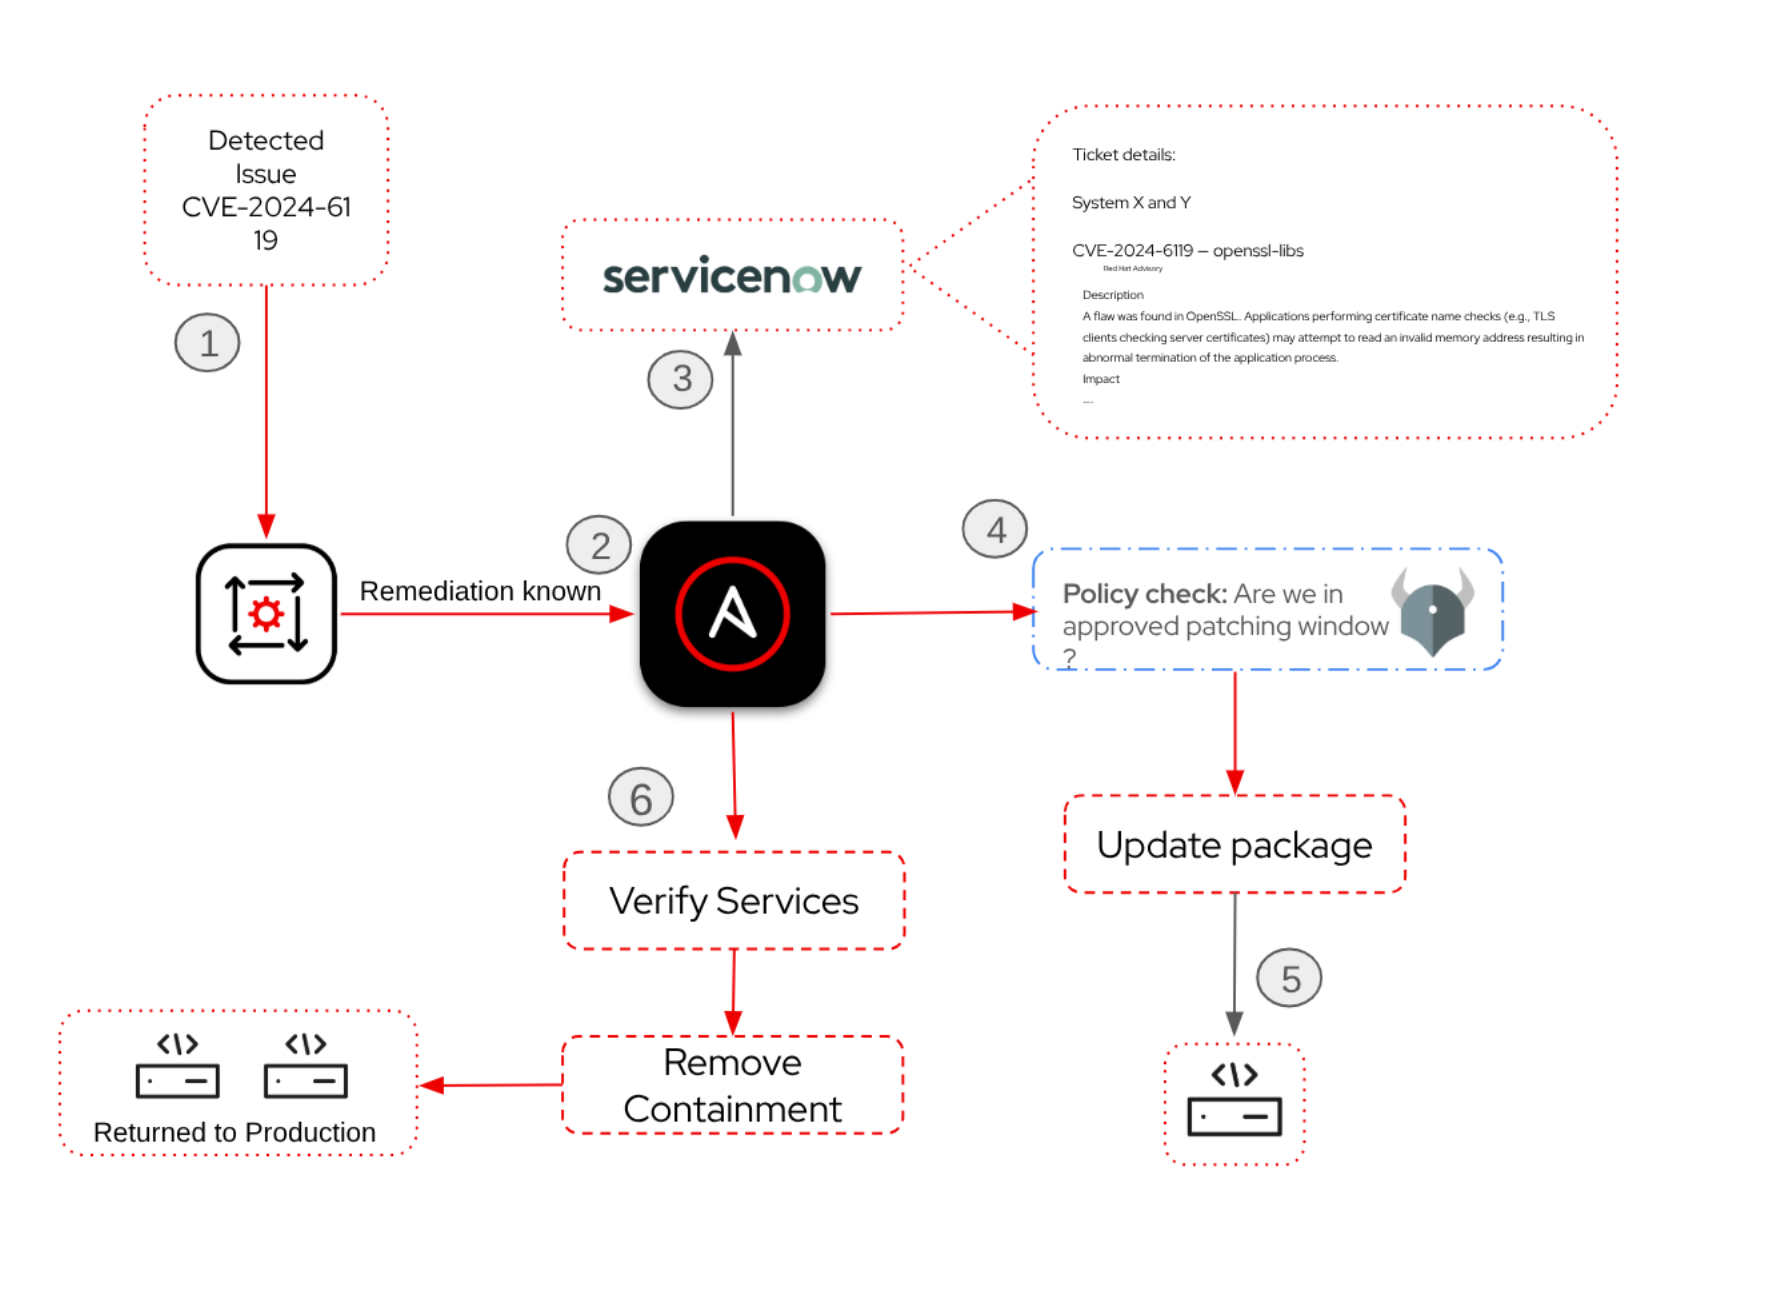
Figura 3 Automatización de los pasos de recuperación, incluidos la corrección, las comprobaciones de políticas, la verificación y la eliminación de estructuras de contención.
Los agentes de amenazas ya están aprovechando la inteligencia artificial para actuar más rápido, lo que significa que tu estrategia de defensa debe hacer lo mismo. Prosperar en este nuevo entorno requiere ir más allá de las medidas reactivas. Al automatizar todo el ciclo de vida de los puntos vulnerables, desde la contención en el día 0 hasta la recuperación final, mejoras la estrategia y las operaciones de seguridad de la empresa, sin importar la rapidez con la que evolucione el panorama de amenazas.
Recursos
Recurso
IA y disrupción tecnológica para líderes de TI
Sobre el autor
Más como éste
Open Source Security Signals | Tercer trimestre de 2026
Ansible Automation Platform 2.7: Guía de Visual Execution Environment Builder y detección de contenido
Can we trust AI agents in the enterprise?
Can agentic AI patch the internet?
Navegar por canal

Automatización
Las últimas novedades en la automatización de la TI para los equipos, la tecnología y los entornos

Inteligencia artificial
Descubra las actualizaciones en las plataformas que permiten a los clientes ejecutar cargas de trabajo de inteligecia artificial en cualquier lugar

Nube híbrida abierta
Vea como construimos un futuro flexible con la nube híbrida

Seguridad
Vea las últimas novedades sobre cómo reducimos los riesgos en entornos y tecnologías

Edge computing
Conozca las actualizaciones en las plataformas que simplifican las operaciones en el edge

Infraestructura
Vea las últimas novedades sobre la plataforma Linux empresarial líder en el mundo

Aplicaciones
Conozca nuestras soluciones para abordar los desafíos más complejos de las aplicaciones

Virtualización
El futuro de la virtualización empresarial para tus cargas de trabajo locales o en la nube
