
Ce n'est un secret pour personne : les projets de recherche basés sur l'IA mettent en lumière les vulnérabilités dans le secteur. Même si de nombreux catalogues de vulnérabilités ont été créés, l'automatisation joue un rôle clé dans la capacité de votre entreprise à les traiter avant qu'elles n'affectent l'activité. Lorsqu'il existe des correctifs pour les vulnérabilités, il convient de les trier et de les appliquer. Les clients ont également accéléré les cycles d'application des correctifs pour traiter davantage de correctifs plus rapidement.
Dans cet article de blog, je vais détailler une série de mesures d'atténuation et de techniques que vous pouvez utiliser pour traiter les aspects où les correctifs sont à venir mais pas encore disponibles, ainsi que pour appliquer des correctifs aux environnements de production dans ce monde dynamique. Ces stratégies viennent s'ajouter à de bonnes défenses de périmètre et à des initiatives complètes de centralisation et d'application de correctifs de type « find-and-fix », y compris le projet Lightwell récemment annoncé par IBM et Red Hat.
Vous pouvez aligner ces pratiques sur les phases couramment recommandées pour la réponse aux incidents : Confinement, élimination et récupération. Chaque phase peut être traitée comme un processus défini et reproductible, ce pour quoi l'automatisation est précisément conçue.
Phase 1 : confinement
Lorsqu'une vulnérabilité a été identifiée mais qu'aucun correctif n'est disponible, la première étape pour atténuer la menace est le confinement. Le confinement peut recouvrir de nombreux aspects, tels que l'isolement, la restriction des accès, la désactivation des comptes de services vulnérables ou la révocation des identifiants. Le confinement peut également inclure le renforcement de l'infrastructure environnante ou le déplacement des charges de travail critiques vers d'autres plateformes. L'automatisation de ces tâches crée un workflow d'intervention rapide lorsque le temps presse.
Examinons quelques exemples :
Exemple 1 : confiner immédiatement, appliquer les correctifs dès qu'ils sont prêts
Votre scanner de vulnérabilités a déclenché une alerte transmise aux fonctionnalités d'automatisation orientée événements incluses dans Red Hat Ansible Automation Platform. Cette alerte fournit toutes les informations pertinentes, telles que la gravité de la vulnérabilité et les données d'évaluation, qui sont mises en correspondance avec les conditions définies dans votre rulebook. Lorsque les conditions du rulebook sont remplies, Event-Driven Ansible déclenche un workflow qui déplace le système vers un réseau local virtuel (VLAN) isolé pour la mise en quarantaine, restreint le trafic des ports ou du réseau et applique une configuration de pare-feu plus stricte.
Une fois le correctif disponible, Ansible Automation Platform automatise le processus de suppression de ces contrôles et applique le correctif de manière contrôlée, y compris à grande échelle. Cette approche déterministe offre un moyen reproductible et automatisé de confiner les systèmes, qui est vérifiable et peut inclure des étapes d'approbation humaine.
Cette approche progressive peut constituer votre méthode automatisée standard pour réagir rapidement à une nouvelle menace ne disposant d'aucun correctif au départ. Cette automatisation peut s'intégrer à votre infrastructure d'observabilité et de gestion des informations et des événements de sécurité (SIEM), ce qui vous permet de passer rapidement de l'information à l'action, avec rapidité et contrôle.
Exemple 2 : mesures d'atténuation pour les charges de travail stratégiques
Tous les services ne se prêtent pas au processus décrit dans l'exemple de workflow 1. Les plateformes informatiques ou applicatives critiques peuvent être moins tolérantes au confinement. Comment pouvons-nous améliorer ce workflow de manière dynamique ?
Lorsqu'il n'existe aucun correctif, les ingénieurs expérimentés ont généralement recours à des solutions de contournement telles que : désactiver une fonctionnalité vulnérable, renforcer les règles de pare-feu, rediriger le trafic, étendre la surveillance ou ajouter des points de contrôle d'authentification. Il s'agit de techniques bien connues. Le problème n'a jamais été de savoir quoi faire, mais de le faire assez rapidement, sur un nombre suffisant de systèmes, avec l'assurance que la solution de contournement ne causera pas d'autre dysfonctionnement.
C'est ici que l'IA générative d'Ansible Automation Platform intervient. L'intégration d'outils d'IA à Ansible Automation Platform vous permet d'améliorer la qualité et la rapidité des interventions. L'IA générative et le serveur Model Context Protocol (MCP) inclus peuvent se connecter à des services de renseignement sur la sécurité pour accélérer l'ensemble du cycle. Au lieu qu'un ingénieur recherche manuellement les vulnérabilités CVE (Common Vulnerabilities and Exposures), rédige un playbook de correction ponctuel, le teste sur un seul hôte, puis le déploie manuellement, le workflow utilise l'IA pour accélérer la compréhension de l'impact des CVE, générer du code (à des fins de test) et appliquer les corrections souhaitées.
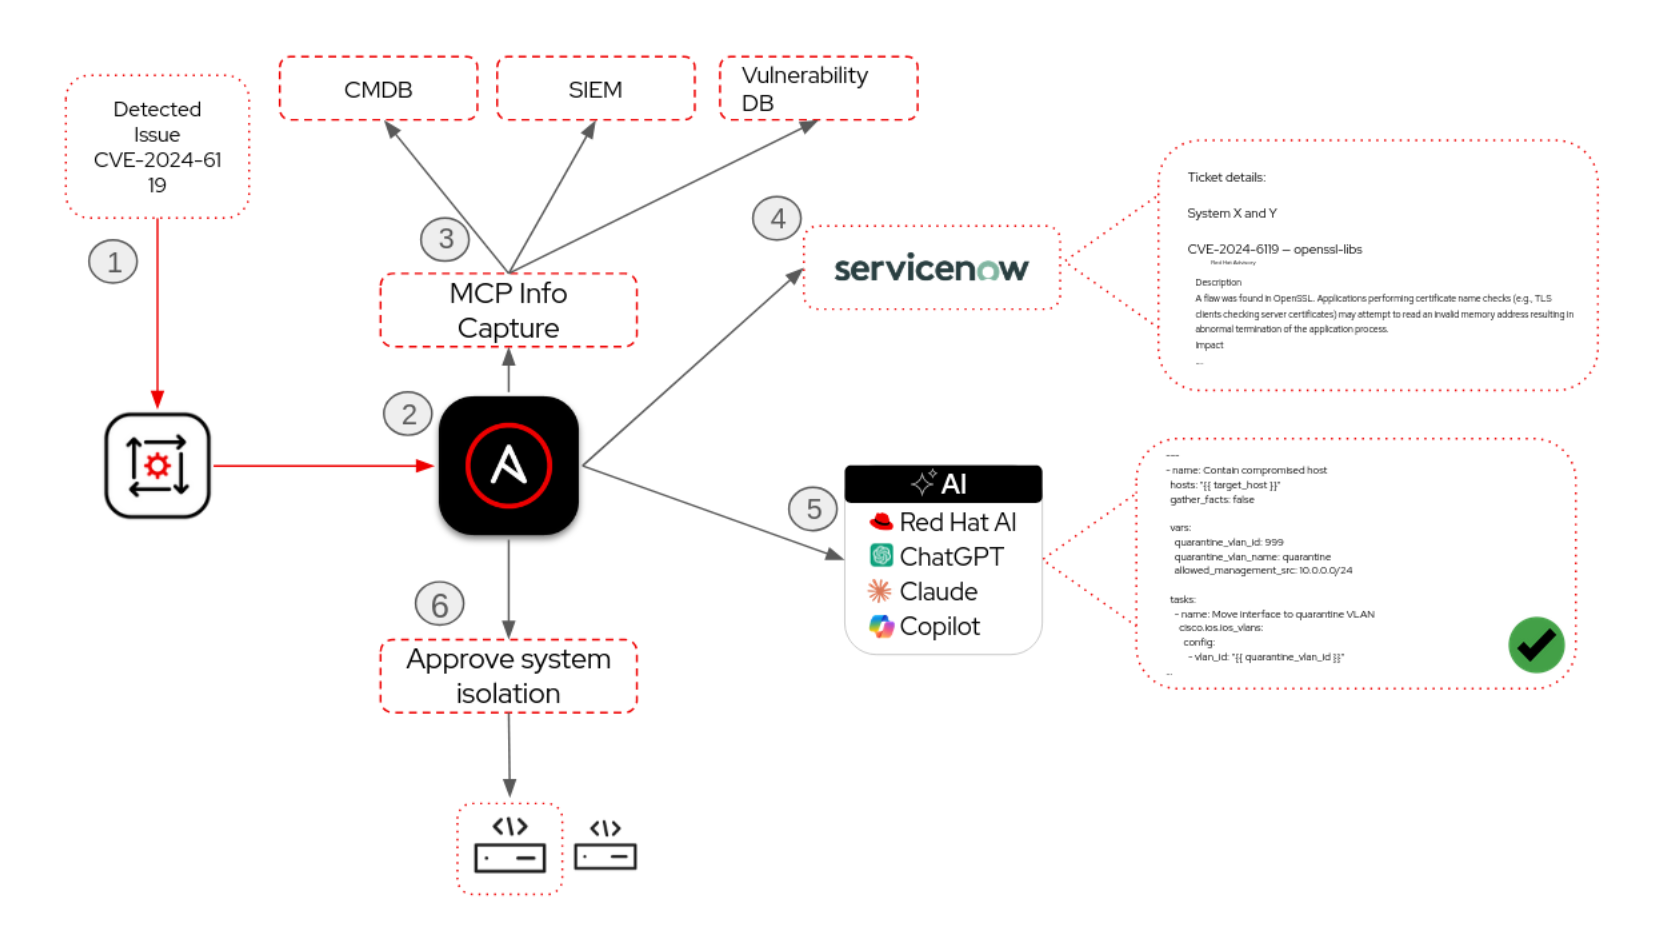
Figure 1 : utilisation de l'IA pour générer des playbooks de correction des vulnérabilités
Dans ce schéma, l'automatisation orientée événements reçoit l'événement et déclenche un workflow d'automatisation. La première tâche du workflow utilise le protocole MCP pour extraire du contexte depuis plusieurs sources. Une connexion MCP récupère les détails de la CVE, tels que le score CVSS (Common Vulnerability Scoring System), les versions de paquets affectées et les mesures d'atténuation recommandées par le fournisseur. Une deuxième connexion MCP au SIEM de l'entreprise vérifie si des tentatives d'exploitation ont déjà été observées, et une troisième connexion MCP à la base de données de gestion des configurations (CMDB) identifie chaque système exécutant le paquet concerné, sa criticité pour l'entreprise et l'équipe responsable.
L'ensemble de ces informations est regroupé dans un ticket de gestion des services informatiques (ITSM) au sein du même workflow. L'équipe technique examine le contexte et utilise l'IA générative d'Ansible Automation Platform pour générer un playbook de correction adapté à la vulnérabilité spécifique, aux systèmes concernés et aux contrôles compensatoires nécessaires dans son environnement (notamment la segmentation réseau, les mises à jour des règles de pare-feu et la désactivation des services vulnérables). L'équipe technique peut examiner et déployer la correction en suivant les étapes d'approbation requises. Ce cycle complet peut ainsi s'effectuer en quelques minutes, au lieu des heures ou des jours nécessaires pour collecter et recouper manuellement ces sources d'informations.
L'intégration de l'IA dans les workflows automatisés ne remplace pas le jugement des équipes techniques, mais accélère leur capacité d'action.
À mesure que les équipes créent ce contenu d'automatisation, elles peuvent l'examiner et le tester avant de le déployer. Avec Ansible Automation Platform, vous pouvez également stocker ce contenu en tant que contenu d'automatisation fiable et signé, créant ainsi une source unique de vérité pour atténuer les vulnérabilités en attendant la disponibilité d'un correctif.
Phase 2 : élimination
La rapidité compte, mais une rapidité durable compte encore plus. Alors que le confinement limite le périmètre des systèmes affectés, l'élimination supprime la cause profonde. Une fois les mesures provisoires en place et la pression immédiate retombée, l'application du correctif a tendance à perdre en priorité tandis que les équipes techniques se tournent vers l'urgence suivante. Lorsque le fournisseur publie un correctif plusieurs semaines plus tard, le contexte s'est évaporé, qu'il s'agisse des systèmes concernés, de la solution de contournement appliquée ou du plan de restauration.
L'automatisation évite cette dérive en intégrant le correctif comme étape obligatoire dans le workflow même qui a assuré le confinement, et non comme un suivi distinct dépendant de la mémoire d'une personne.
- Stockez ce que vous créez
- Chaque playbook de correction créé pendant le confinement constitue un contenu d'automatisation qui a de la valeur au-delà de l'incident en cours. Le hub d'automatisation privé d'Ansible Automation Platform offre un référentiel centralisé pour ce contenu, et la signature de contenu vérifie que les playbooks déployés en production sont bien ceux qui ont été examinés et approuvés. Les équipes ont accès à des solutions de correction testées et approuvées pour les CVE connues, au lieu de devoir élaborer une réponse de zéro à chaque fois.
- Étendre le rulebook
- Le rulebook Event-Driven Ansible ayant déclenché le confinement lors de la phase 1 devrait déjà comporter une deuxième règle en attente de l'événement de correctif. Étendre les conditions de votre Ansible Rulebook et les associer aux playbooks de correction approuvés permet de traiter ces scénarios de manière cohérente et automatique, en s'appuyant sur votre bibliothèque de contenus signés et testés.
- Appliquez les politiques avant d'appliquer des correctifs à grande échelle
- Les correctifs ne peuvent pas simplement être déployés dès leur publication. Les systèmes de production comportent des fenêtres de maintenance, des dépendances et des exigences de gestion des changements. L'approche Policy-as-Code applique la gouvernance et le contrôle avant que les correctifs n'atteignent la production. Les nœuds d'approbation humaine dans le workflow d'automatisation aident les équipes à respecter la gestion des changements et la conformité sans ralentir l'intervention.
- Laissez la piste d'audit générer les rapports
- Chaque tâche dans Ansible Automation Platform produit un journal d'exécution détaillé : chaque tâche, chaque modification et chaque résultat sont enregistrés. L'intégration du cycle de vie ITSM au workflow d'application des correctifs permet à l'automatisation de mettre à jour les tickets et les contrôles de changement à mesure que les mises à jour sont déployées dans l'infrastructure.
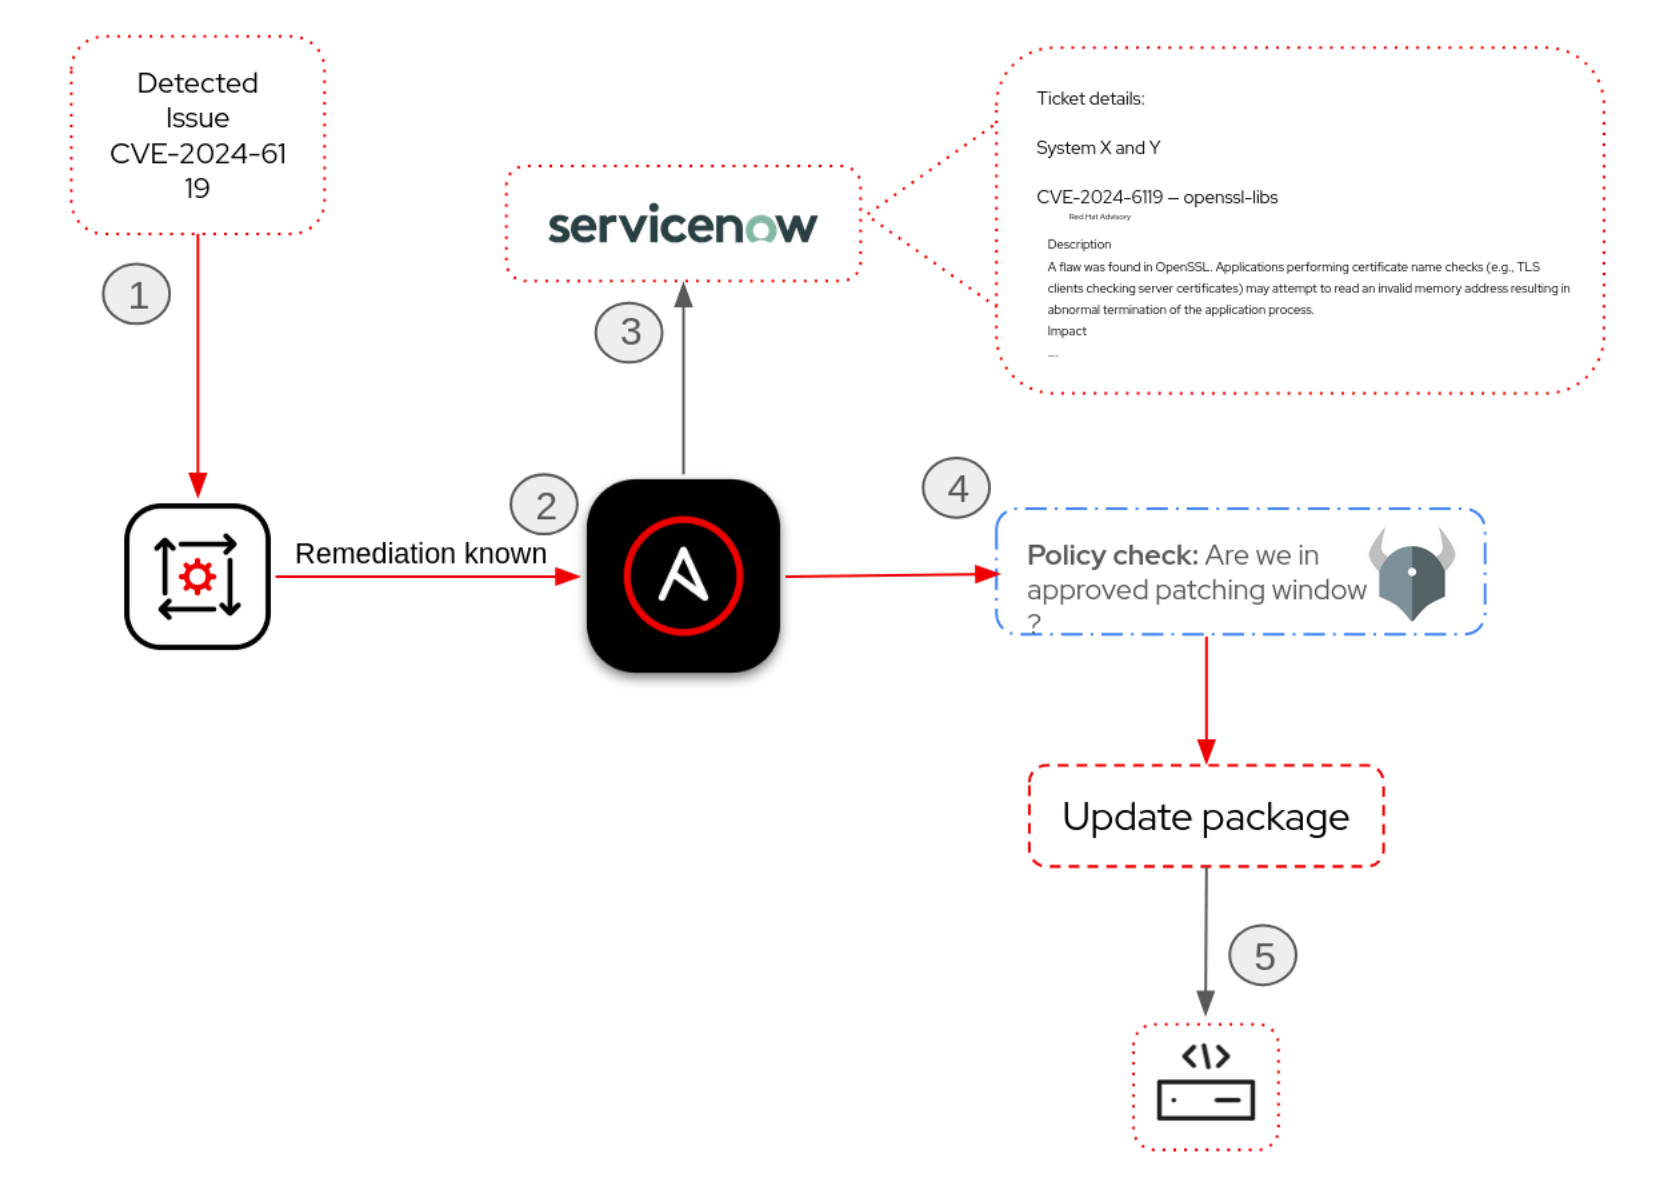
Figure 2 : corriger les CVE avec des contrôles de conformité tout en gagnant en rapidité
Phase 3 : récupération
Si le confinement limite les dommages et que l'élimination supprime la cause profonde, la récupération vise à rétablir un fonctionnement normal. La résilience opérationnelle consiste à gérer les vulnérabilités sans sacrifier la disponibilité des applications critiques dont dépend votre entreprise.
Au lieu de traiter la récupération comme une liste de contrôle manuelle après l'application des correctifs, vous pouvez étendre vos workflows d'automatisation pour gérer l'ensemble du processus de validation et de restauration en toute transparence. En intégrant ces étapes finales, votre workflow réintègre les systèmes en production en toute sécurité :
- Validation automatisée des systèmes. Une fois le système corrigé, l'automatisation vérifie nativement son état de santé. Cela élimine le recours aux tests manuels en intégrant des contrôles programmatiques directement dans le workflow, avec des boucles de rétroaction automatisées et l'intégration du cycle de vie ITSM.
- Contrôles programmatiques d'intégrité et de posture. Avant la mise en production d'un système corrigé, Ansible Automation Platform vérifie l'environnement de manière programmatique. Elle valide le bon fonctionnement des applications, s'assure que l'écart de configuration est réduit au minimum et que les postures de sécurité adéquates restent intactes.
- Révocation des mesures de confinement. Le même workflow qui a mis en quarantaine la menace peut désormais lever ces défenses temporaires en toute sécurité. Il lève les isolements réseau, désactive les VLAN de quarantaine et annule les règles de pare-feu restrictives afin de rétablir le flux de trafic normal.
- Gouvernance basée sur des politiques. Les contrôles de politiques font office de dernier garde-fou automatisé et imposent des normes strictes de gouvernance et de conformité avant que tout système corrigé ne soit à nouveau autorisé à traiter le trafic de production.
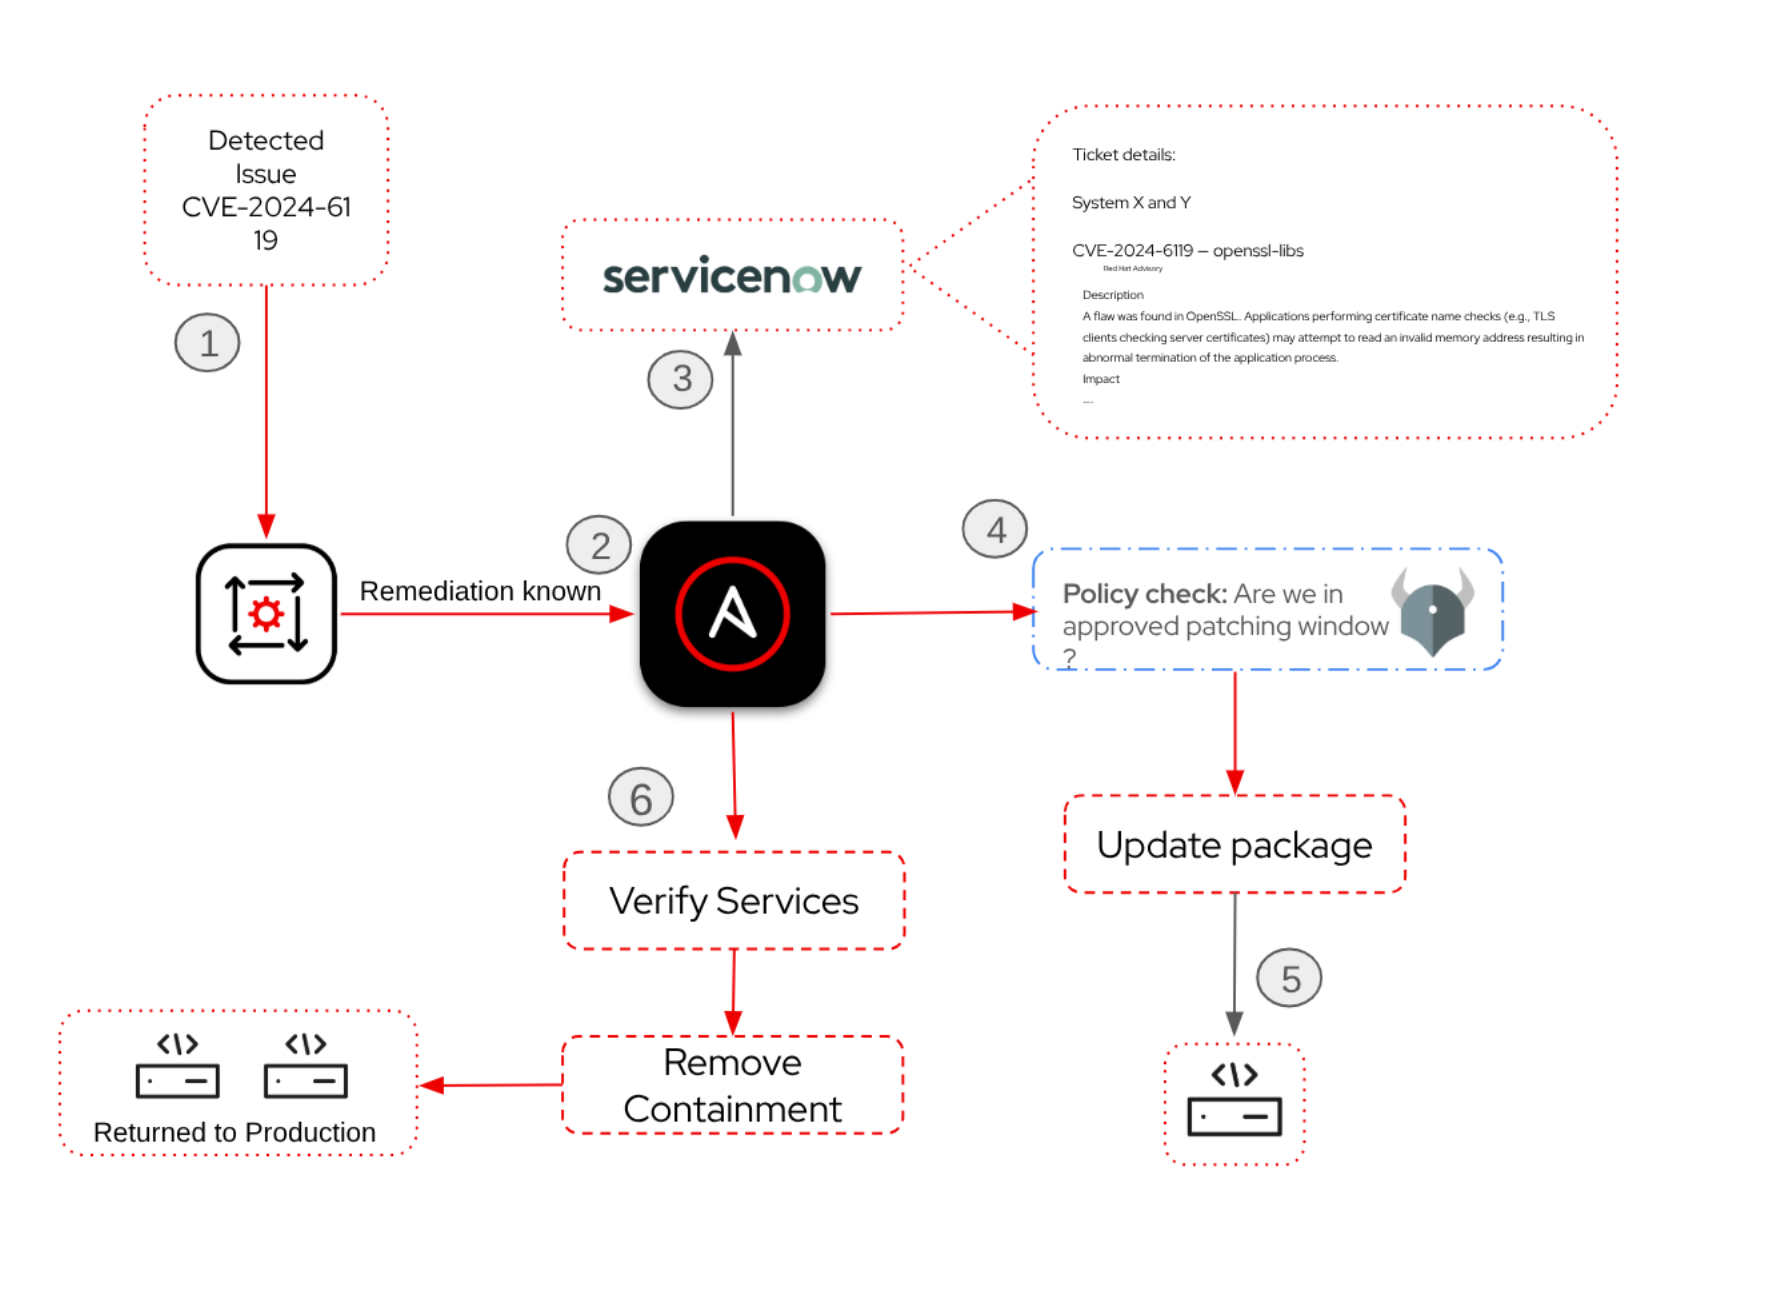
Figure 3 : automatisation des étapes de récupération, y compris la correction, les contrôles de conformité, la vérification et la suppression des mesures de confinement.
Les cybercriminels exploitent déjà l'IA pour agir plus vite, ce qui signifie que votre posture de sécurité doit en faire autant. Prospérer dans ce nouvel environnement exige d'aller au-delà des mesures réactives. En automatisant l'intégralité du cycle de vie des vulnérabilités, du confinement dès le jour 0 jusqu'à la récupération finale, vous renforcez la posture de sécurité et l'exploitation de votre entreprise, quelle que soit la vitesse à laquelle évolue le paysage des menaces.
Ressources
Ressource
Quand s'adapter à l'IA signifie s'adapter aux changements
À propos de l'auteur
Plus de résultats similaires
Signaux de sécurité Open Source | 3e trimestre 2026
Ansible Automation Platform 2.7 : guide de Visual Execution Environment Builder et Content Discovery
Can we trust AI agents in the enterprise?
Can agentic AI patch the internet?
Parcourir par canal

Automatisation
Les dernières nouveautés en matière d'automatisation informatique pour les technologies, les équipes et les environnements

Intelligence artificielle
Actualité sur les plateformes qui permettent aux clients d'exécuter des charges de travail d'IA sur tout type d'environnement

Cloud hybride ouvert
Découvrez comment créer un avenir flexible grâce au cloud hybride

Sécurité
Les dernières actualités sur la façon dont nous réduisons les risques dans tous les environnements et technologies

Edge computing
Actualité sur les plateformes qui simplifient les opérations en périphérie

Infrastructure
Les dernières nouveautés sur la plateforme Linux d'entreprise leader au monde

Applications
À l’intérieur de nos solutions aux défis d’application les plus difficiles

Virtualisation
L'avenir de la virtualisation d'entreprise pour vos charges de travail sur site ou sur le cloud
