Non è un segreto che i progetti di ricerca basati sull'IA stiano puntando i riflettori sulle vulnerabilità delle tecnologie. Sebbene siano stati creati ampi cataloghi di vulnerabilità, l'automazione gioca un ruolo chiave nella capacità della tua organizzazione di affrontarle, prima che abbiano un impatto sul business. Quando esistono patch per le vulnerabilità, è necessario valutarle e applicarle. I clienti hanno anche accelerato i cicli di applicazione delle patch per poterne gestire un maggior numero più rapidamente.
In questo blog illustrerò nel dettaglio una serie di misure di mitigazione e tecniche che puoi utilizzare per gestire le aree in cui le patch sono imminenti ma non ancora disponibili, oltre che per applicare le patch agli ambienti di produzione in questo mondo dinamico. Queste strategie si aggiungono a buone difese perimetrali e a iniziative complete di individuazione e correzione e di applicazione delle patch "find-and-fix", tra cui Lightwell, annunciato di recente da IBM e Red Hat.
Puoi allineare queste procedure alle fasi consigliate per la risposta agli incidenti. Contenimento, eradicazione e ripristino. Ciascuna fase può essere considerata come un processo mirato e ripetibile, ed è esattamente a questo che serve l'automazione.
Fase 1: Contenimento
Quando viene identificata una vulnerabilità ma non esistono patch disponibili, il primo passo per mitigare la minaccia è il contenimento. Il contenimento può significare molte cose: l'isolamento, la limitazione dell'accesso, la disattivazione degli account dei servizi vulnerabili o la revoca delle credenziali. Può anche includere anche il rafforzamento dell'infrastruttura circostante o lo spostamento dei carichi di lavoro critici su altre piattaforme. L'automazione di queste attività crea un flusso di lavoro di risposta rapido quando la rapidità è importante.
Esaminiamo alcuni esempi.
Esempio 1: applica il contenimento da subito e la patch quando è pronta
Il tuo scanner delle vulnerabilità ha inviato un avviso alle funzionalità di automazione guidata dagli eventi incluse in Red Hat Ansible Automation Platform. Questo avviso fornisce tutte le informazioni pertinenti, come la gravità della vulnerabilità e i dati del punteggio, che vengono confrontati con le condizioni definite nel tuo rulebook. Quando le condizioni definite nel rulebook vengono soddisfatte, Event-Driven Ansible attiva un flusso di lavoro che sposta il sistema su una VLAN (virtual local area network) isolata, limita il traffico delle porte o di rete e applica una configurazione del firewall più restrittiva.
Una volta disponibile la patch, Ansible Automation Platform automatizza il processo di rimozione di questi controlli e applica la patch in modo controllato e scalabile. Questo approccio deterministico fornisce una modalità ripetibile e automatizzata per il contenimento dei sistemi, che è verificabile e può includere passaggi di approvazione che richiedono l’intervento umano.
Questo approccio graduale può diventare il tuo metodo standard e automatizzato per rispondere rapidamente a una nuova minaccia inizialmente priva di patch. Questa automazione può integrarsi con la tua infrastruttura di osservabilità e di SIEM (Security Information and Event Management), consentendoti di passare rapidamente, e mantenendo il controllo, dalle informazioni all'azione.
Esempio 2: mitigazioni per i carichi di lavoro di importanza critica
Non tutti i servizi si prestano al processo descritto nel flusso rappresentato nell’esempio 1. Le piattaforme IT o applicative critiche potrebbero non tollerare facilmente le operazioni di contenimento. Come possiamo ottimizzare questo flusso di lavoro in modo dinamico?
Quando non è disponibile una patch, i tecnici esperti ricorrono in genere a soluzioni alternative quali: disabilitare una funzionalità vulnerabile, rafforzare le regole del firewall, reindirizzare il traffico, estendere il monitoraggio o aggiungere checkpoint di autenticazione. Si tratta di tecniche consolidate. Il problema non è mai stato sapere cosa fare, bensì farlo abbastanza rapidamente, su un numero sufficiente di sistemi e con la sicurezza che la soluzione alternativa non provochi altri problemi.
È qui che interviene l'IA generativa di Ansible Automation Platform. L'integrazione di Ansible Automation Platform con strumenti di IA ti consente di migliorare la qualità e la velocità della risposta. L'IA generativa e il server MCP (Model Context Protocol) inclusi possono connettersi ai servizi di intelligence per la sicurezza, a fine di accelerare l'intero ciclo. Invece di richiedere a un tecnico di eseguire ricerche manuali sulle Common Vulnerabilities and Exposures (CVE), scrivere un playbook di correzione una tantum, testarlo su un singolo host e poi distribuirlo manualmente, il flusso di lavoro utilizza l'IA per comprendere più rapidamente l'impatto delle CVE, generare codice (per il test) ed eseguire le correzioni desiderate.
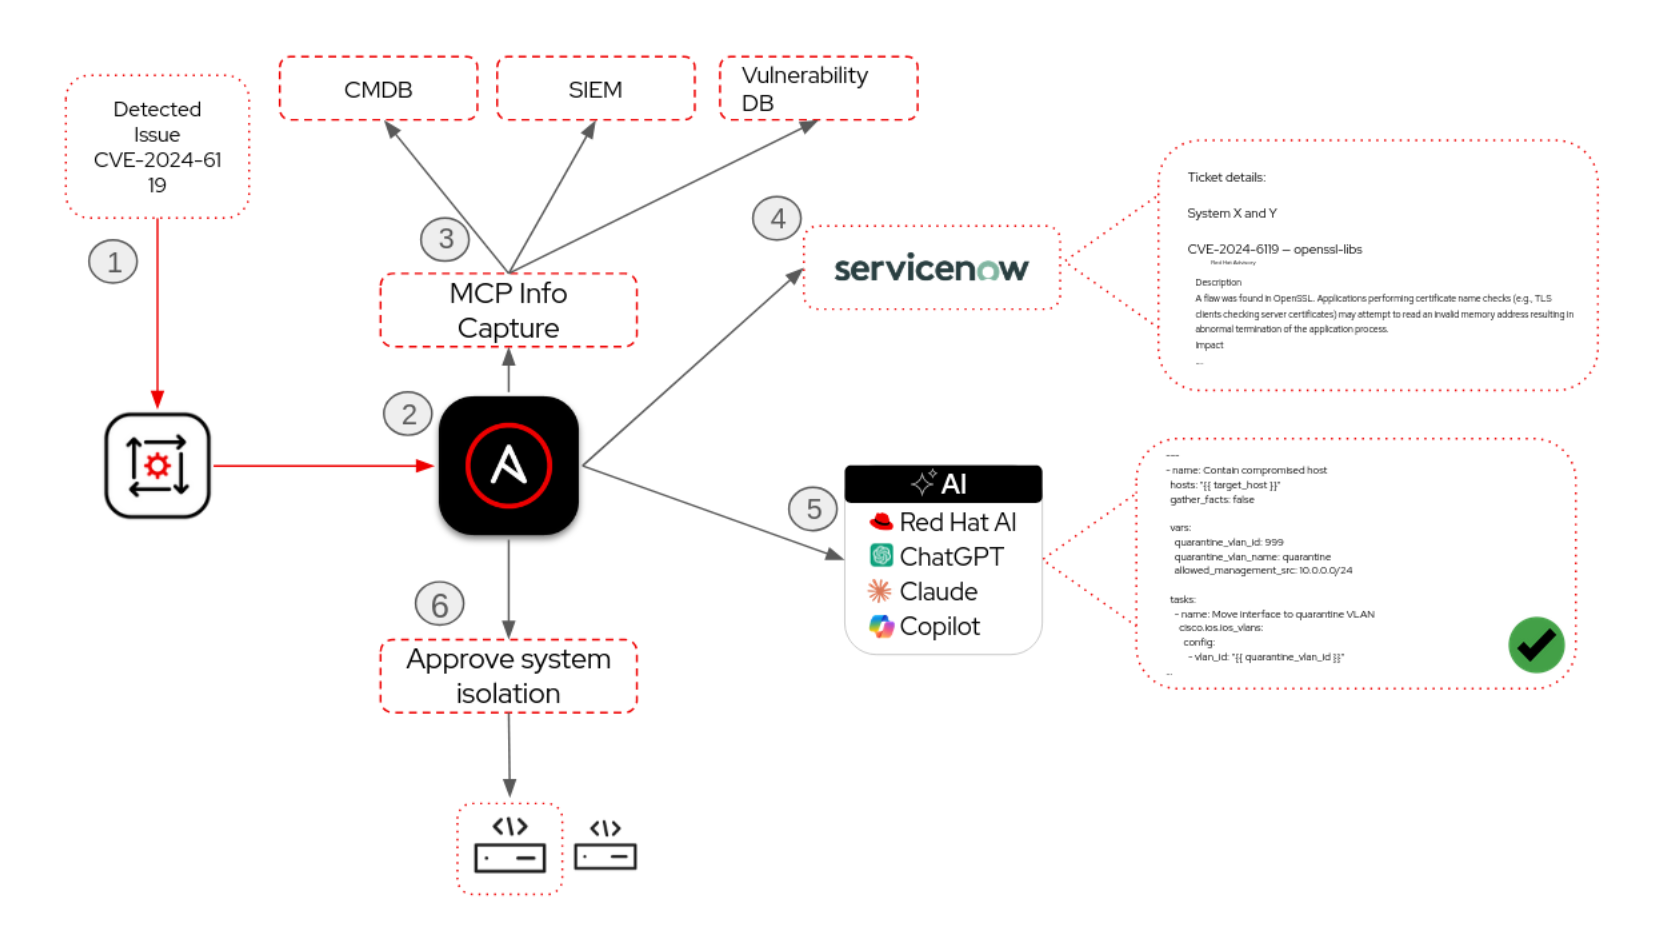
Figura 1: Utilizza l'IA per generare playbook per la correzione delle vulnerabilità
In questo diagramma, l'automazione guidata dagli eventi riceve l'evento e attiva un flusso di lavoro di automazione. Il primo processo del flusso di lavoro utilizza il protocollo MCP per estrarre il contesto da più sorgenti. Una connessione MCP recupera i dettagli delle CVE, come il punteggio CVSS (Common Vulnerability Scoring System), le versioni dei pacchetti interessate e le misure di mitigazione consigliate dal fornitore. Una seconda connessione MCP al SIEM dell'organizzazione verifica se siano già stati osservati tentativi di exploit, mentre una terza connessione MCP al database di gestione della configurazione (CMDB) identifica ogni sistema che esegue il pacchetto interessato, la sua importanza critica per il business e il team di appartenenza.
Tutte queste informazioni combinate vengono inserite in un ticket ITSM (IT Service Management), all’interno dello stesso flusso di lavoro. Il team tecnico esamina il contesto e utilizza l'IA generativa di Ansible Automation Platform per creare un playbook di correzione su misura per la specifica vulnerabilità, i sistemi specifici e i controlli compensativi necessari nell'ambiente (tra cui la segmentazione della rete, l'aggiornamento delle regole del firewall e la disattivazione dei servizi vulnerabili). Il team tecnico può esaminare e distribuire la correzione con i passaggi di approvazione necessari; l'intero ciclo può essere completato in pochi minuti anziché nelle ore o nei giorni altrimenti necessari per raccogliere e confrontare manualmente queste sorgenti di informazioni.
L'introduzione dell'IA nei flussi di lavoro automatizzati non sostituisce il giudizio dei team tecnici, ma ne accelera la capacità di agire.
Quando creano questi contenuti di automazione, i team possono esaminarli e testarli prima di distribuirli. Con Ansible Automation Platform puoi anche archiviare questi contenuti come risorse di automazione attendibili e firmate, creando così una sorgente di riferimento per mitigare le vulnerabilità finché non sarà disponibile una patch.
Fase 2: Eradicazione
La velocità è importante, ma una velocità sostenibile lo è ancora di più. Mentre il contenimento limita il raggio di azione sui sistemi interessati, l'eradicazione rimuove la causa principale. Una volta attuate le misure provvisorie e allentata la pressione immediata, l'applicazione della patch tende a perdere priorità, mentre i team tecnici passano all'emergenza successiva. Nel momento in cui il fornitore rilascia una correzione a distanza di settimane, il contesto è andato perso: quali sistemi erano interessati, quale soluzione alternativa era stata applicata, quale fosse il piano di rollback.
L'automazione previene questo disallineamento rendendo la patch un passaggio obbligatorio nello stesso flusso di lavoro che ha eseguito il contenimento, anziché un'attività separata affidata alla memoria di qualcuno.
- Conserva ciò che crei
- Ciascun playbook di correzione creato durante il contenimento costituisce un contenuto di automazione prezioso, utile anche oltre il singolo incidente. Il private automation hub di Ansible Automation Platform fornisce un repository centrale per questi contenuti, mentre la firma dei contenuti verifica che i playbook distribuiti in produzione siano gli stessi esaminati e approvati. I team hanno accesso a misure di correzione testate e approvate per le CVE note, anziché dover ricostruire la risposta da zero ogni volta.
- Estendi il rulebook
- Il rulebook di Event-Driven Ansible che ha attivato il contenimento nella Fase 1 dovrebbe già includere una seconda regola in attesa dell'evento di patching. L'estensione delle condizioni nell'Ansible Rulebook e il loro collegamento ai playbook di correzione approvati consente di gestire questi schemi in modo coerente e automatico, attingendo alla tua libreria di contenuti firmati e testati.
- Applica le policy prima di applicare le patch su larga scala
- Le patch non possono essere semplicemente distribuite nel momento stesso in cui vengono rilasciate. I sistemi di produzione presentano finestre di manutenzione, dipendenze e requisiti di gestione delle modifiche. Il Policy-as-Code applica la governance e il controllo prima che le patch raggiungano la produzione. I nodi di approvazione che richiedono un intervento umano inclusi nel flusso di lavoro di automazione aiutano i team a soddisfare la gestione delle modifiche e la conformità senza rallentare la risposta.
- Affida il reporting all'audit trail
- Ciascun processo in Ansible Automation Platform genera un registro di esecuzione dettagliato, che tiene traccia di ogni attività, modifica e risultato registrati. L'integrazione del ciclo di vita ITSM nel flusso di lavoro di patching consente all'automazione di aggiornare i ticket e i controlli delle modifiche man mano che distribuisce gli aggiornamenti nell'infrastruttura.
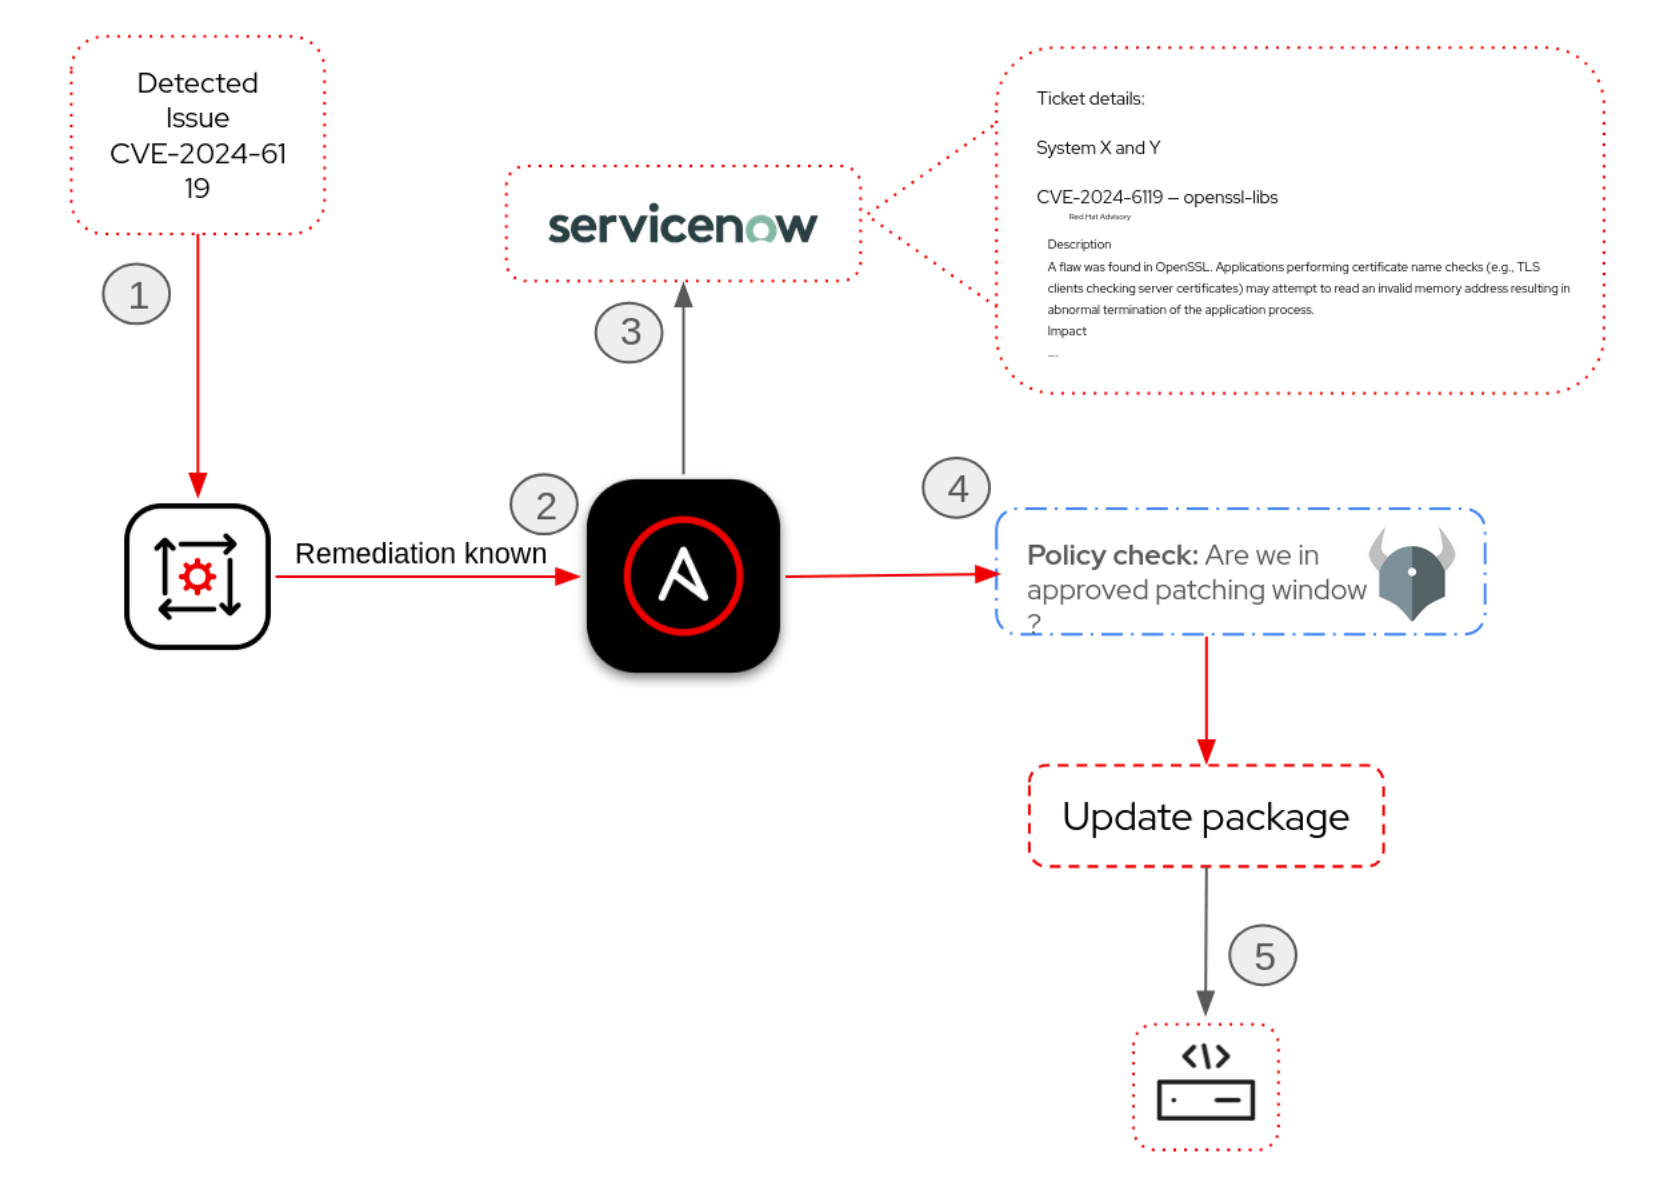
Figura 2: Risolvi le CVE con controlli delle policy accelerando le operazioni
Fase 3: Ripristino
Se il contenimento limita i danni e l'eradicazione rimuove la causa principale, il ripristino serve a ristabilire la normalità. Resilienza operativa significa gestire le vulnerabilità senza sacrificare la disponibilità delle applicazioni di importanza critica su cui fa affidamento la tua azienda.
Invece di considerare il ripristino come una checklist manuale successiva al patching, puoi estendere i flussi di lavoro di automazione per gestire l'intero processo di convalida e ripristino in modo lineare. Integrando questi passaggi finali, il tuo flusso di lavoro riporta i sistemi in produzione in totale sicurezza.
- Convalida automatizzata dei sistemi. Una volta applicata la patch a un sistema, l'automazione ne verifica lo stato di integrità in modo nativo. Questo elimina la necessità di eseguire test manuali integrando controlli programmatici direttamente nel flusso di lavoro, completi di cicli di feedback automatizzati e integrazione del ciclo di vita ITSM.
- Controlli programmatici dell'integrità e del livello di sicurezza. Prima che un sistema corretto diventi operativo, Ansible Automation Platform controlla l'ambiente a livello programmatico. Verifica che le applicazioni siano pienamente operative, che il configuration drift sia ridotto al minimo e che i corretti livelli di sicurezza rimangano intatti.
- Revoca delle misure di contenimento. Lo stesso flusso di lavoro che ha isolato la minaccia può ora disattivare in sicurezza queste difese temporanee. Rimuove gli isolamenti di rete, disattiva le VLAN di quarantena e reimposta le regole restrittive del firewall per ripristinare il normale flusso di traffico.
- Governance basata su policy. I controlli delle policy costituiscono un accertamento finale automatizzato, durante il quale vengono applicati rigorosi standard di governance e conformità, prima che a un sistema corretto sia consentito di gestire nuovamente il traffico di produzione.
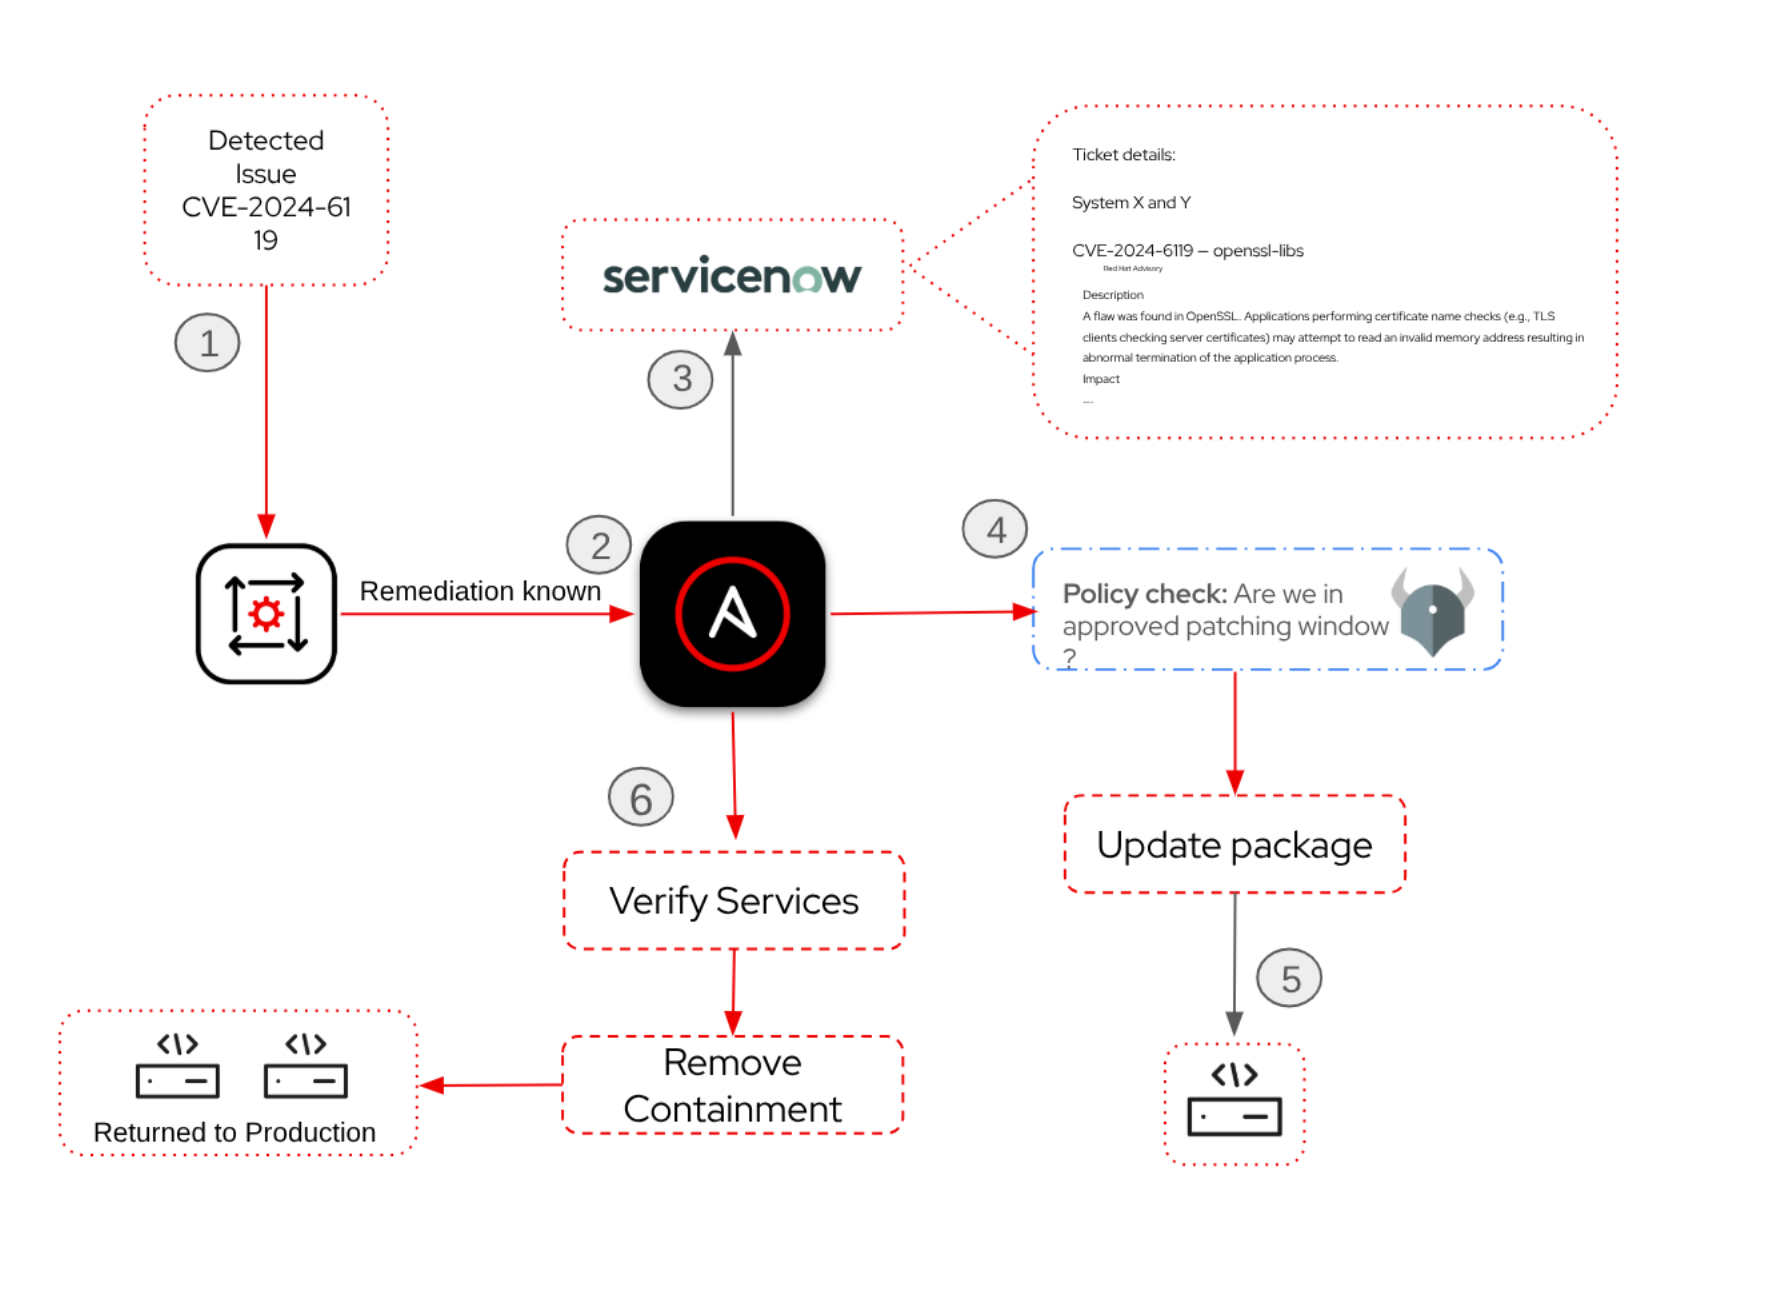
Figura 3: automazione delle fasi di ripristino, tra cui correzione, controlli delle policy, verifica e rimozione dei costrutti di contenimento.
Gli autori delle minacce alla sicurezza informatica stanno già sfruttando l'IA per agire più rapidamente; ciò significa che anche il tuo livello di sicurezza difensivo deve fare lo stesso. Per avere successo in questo nuovo scenario occorre andare oltre le misure reattive. Automatizzando l'intero ciclo di vita delle vulnerabilità, dal contenimento in fase iniziale fino al ripristino finale, puoi migliorare il livello di sicurezza e le operazioni aziendali, indipendentemente dalla velocità con cui si evolve lo scenario delle minacce.
Risorse
- Consulta la serie di blog:
- Guida interattiva all'automazione della sicurezza
- Pagina web sull'automazione della sicurezza
- Webinar: Automate security, align ITOps
- Webinar: Implementing Zero Trust with Red Hat Ansible Automation Platform, 2 luglio 2026
Risorsa
L'azienda adattabile: adotta l'IA per innovare
Sull'autore
Altri risultati simili a questo
Ansible Automation Platform 2.7: Visual Execution Environment Builder e identificazione dei contenuti
Oltre l'OCR: raggiungi una precisione al 98% nella fatturazione con GroundX e Red Hat OpenShift AI
Can we trust AI agents in the enterprise?
Can agentic AI patch the internet?
Ricerca per canale

Automazione
Novità sull'automazione IT di tecnologie, team e ambienti

Intelligenza artificiale
Aggiornamenti sulle piattaforme che consentono alle aziende di eseguire carichi di lavoro IA ovunque

Hybrid cloud open source
Scopri come affrontare il futuro in modo più agile grazie al cloud ibrido

Sicurezza
Le ultime novità sulle nostre soluzioni per ridurre i rischi nelle tecnologie e negli ambienti

Edge computing
Aggiornamenti sulle piattaforme che semplificano l'operatività edge

Infrastruttura
Le ultime novità sulla piattaforma Linux aziendale leader a livello mondiale

Applicazioni
Approfondimenti sulle nostre soluzioni alle sfide applicative più difficili

Virtualizzazione
Il futuro della virtualizzazione negli ambienti aziendali per i carichi di lavoro on premise o nel cloud
