
脆弱性の数を数えるのは簡単です。 実質的なリスクを測定することは、より困難です。
オープンソースは実効性があるからこそ、先進的なソフトウェアの基盤となっています。イノベーションの共有、透明性のある開発、グローバルコミュニティ、そして広範な再利用により、単一の組織では決して達成できない規模でソフトウェアを進化させることができます。
セキュリティもそのモデルの一部です。オープンソース開発により、コードは誰でも検証できるようになります。研究者はコードをテストでき、コミュニティはコードを改善できます。修正によって、そのソフトウェアに依存するすべての人がメリットを享受できます。
オープンソースの強みであるその規模は、同時にセキュリティをより複雑なものにもしています。先進的なアプリケーションは、複雑な依存関係ツリーを通じて結びついた数百、あるいは数千ものコンポーネントに依存しています。それらのセキュリティを理解するには、単に脆弱性を数えるだけでは不十分です。
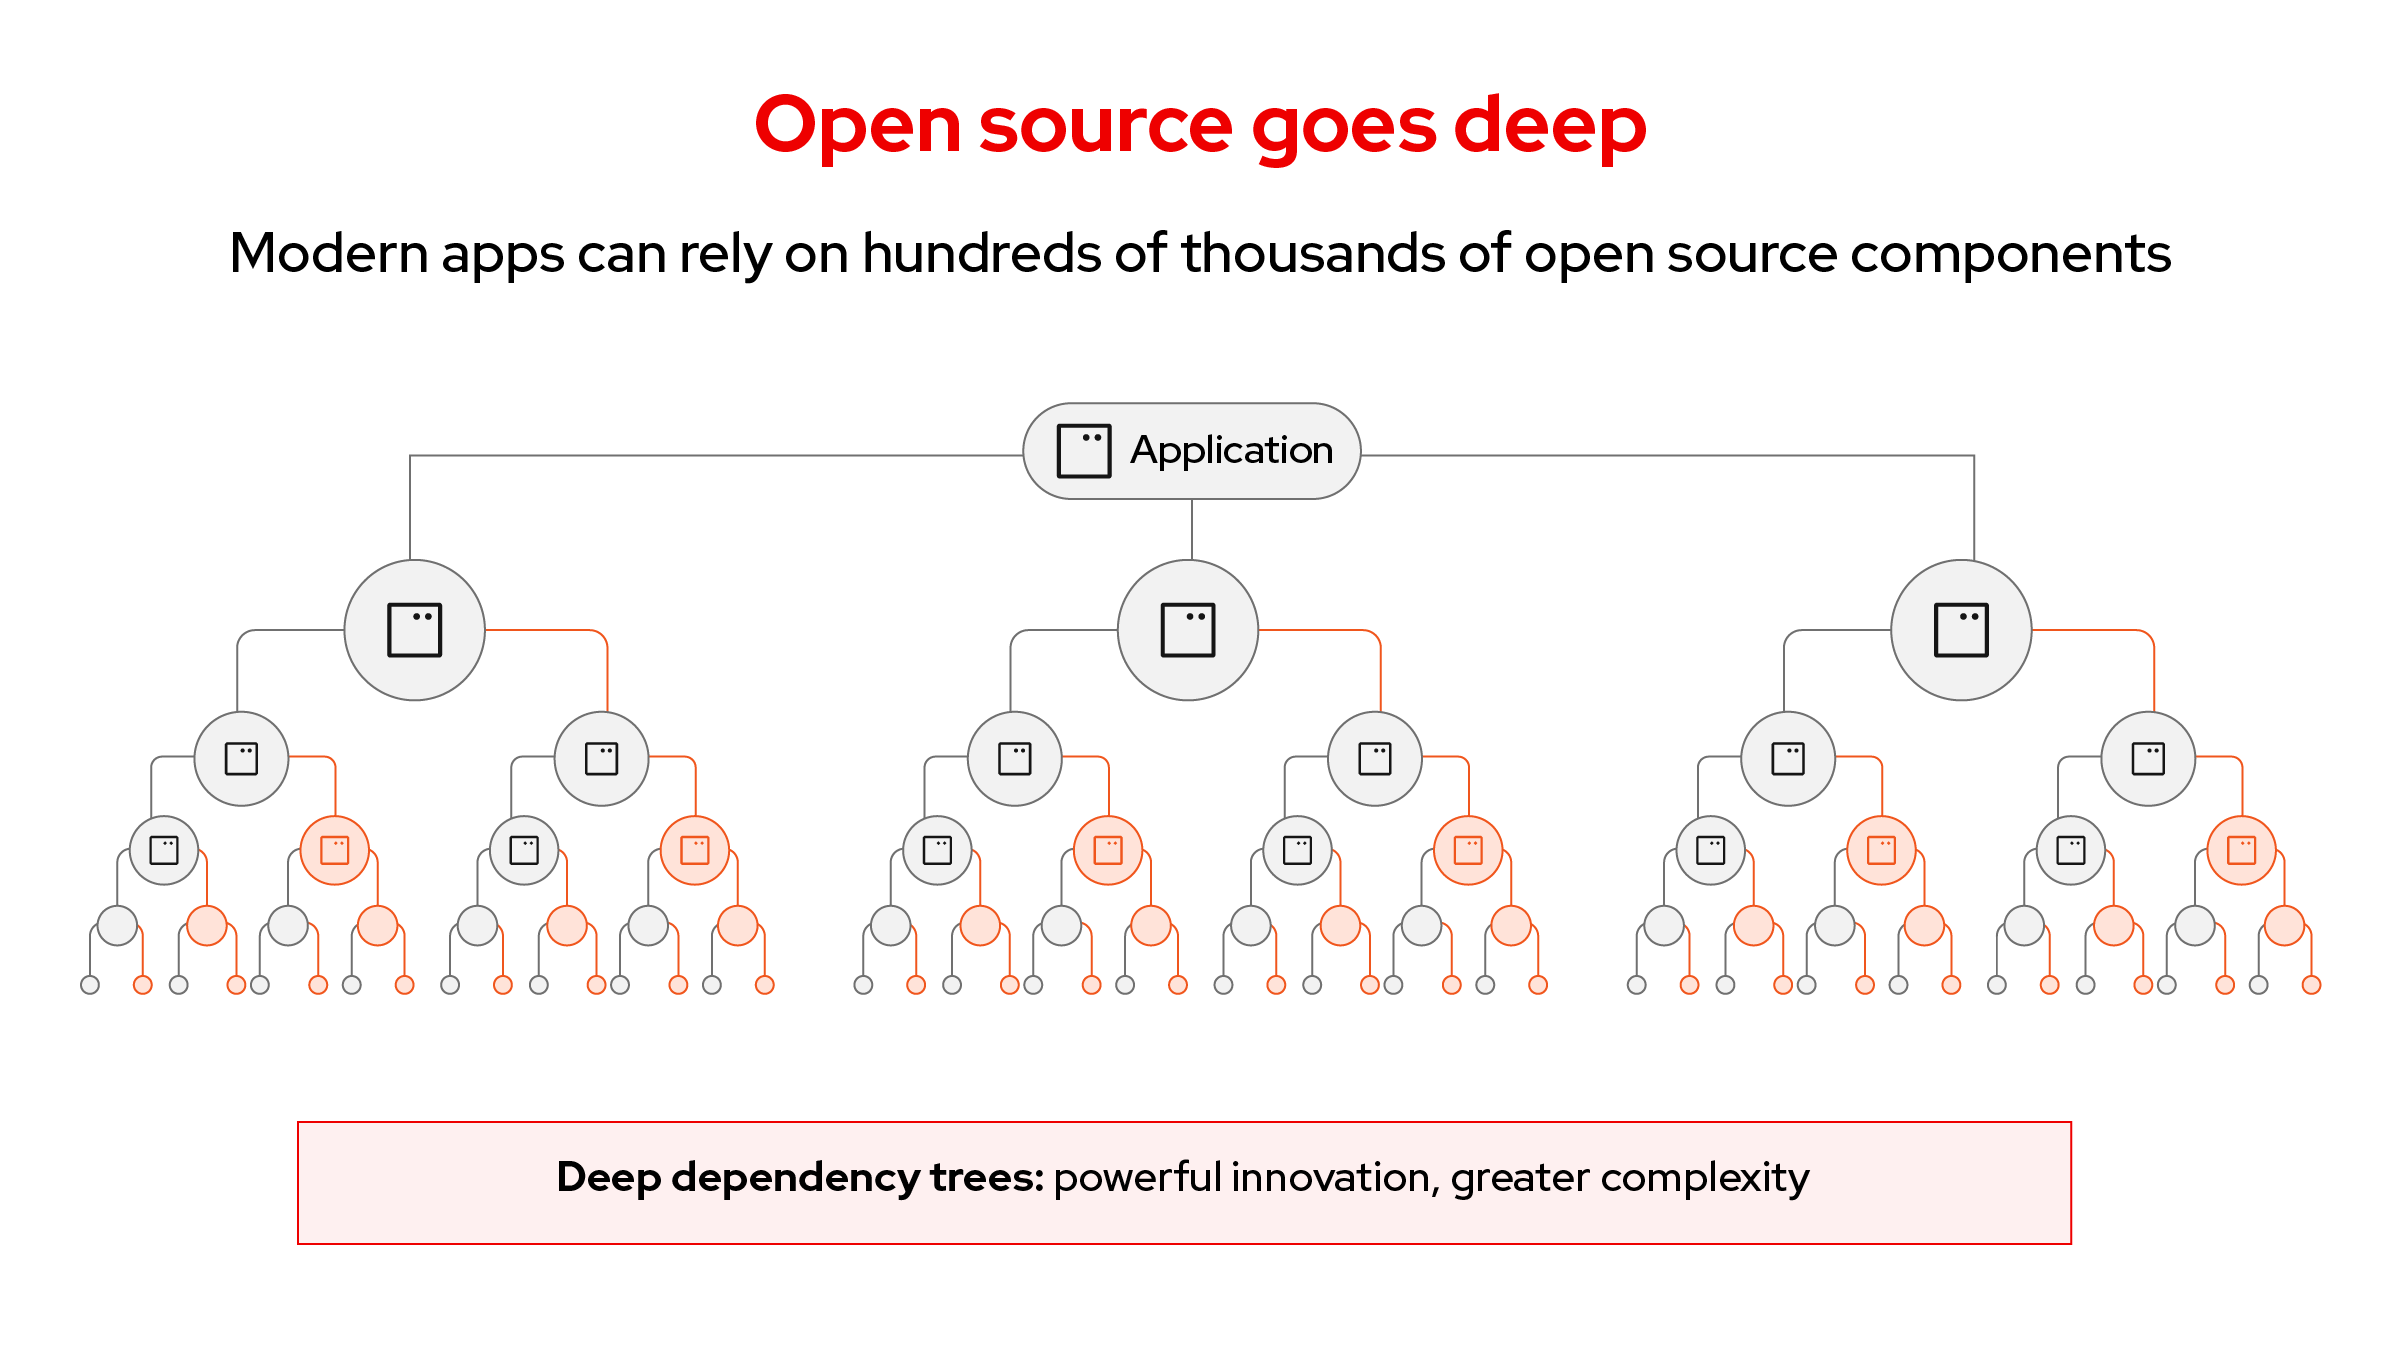
いくつの脆弱性が公開されたでしょうか。そのうち「重大 (Critical)」と分類されたものはいくつあったでしょうか。影響を受けたパッケージはいくつあったでしょうか。これらの指標は重要ですが、より本質的な問いに対する答えにはなりません。
実際に重要となるオープンソースのセキュリティリスクを、私たちはどの程度適切に特定し、優先順位を付け、修正できているでしょうか。
表面的には重大に見える脆弱性であっても、特定の環境では実質的なリスクにほとんどさらされない場合があります。一方、重大度の低い脆弱性でも、別の脆弱性と組み合わさると、はるかに深刻な事態を招く可能性があります。認証情報の漏洩や、権限設定が緩すぎる場合も、状況を一変させる要因となり得ます。
脆弱性の発見は、始まりに過ぎません。セキュリティチームはリスクを理解し、対応が必要かどうかを判別し、利用可能な修正を見つけ、それを必要とするソフトウェアに適用しなければなりません。
『 Open Source Security Signals 』の創刊号となる本レポートでは、そのプロセスの 3 つの要素に注目します。
プロセス:
1. | 2. | 3. |
リスクの関連性 | 修正の健全性 | 修正の価値 |
発見された脆弱性によって、実際にシステムが脆弱な状態になるのはどのような場合でしょうか。 | セキュリティのリスクが生じた際、オープンソース・エコシステムはどれほど適切に対応できるでしょうか。 | 再利用可能な 1 つの修正によって、どれほどの価値を生み出せるでしょうか。 |
シグナル 1:重大度だけでは見えない全体像
攻撃者が悪用するのはスコアではなく経路です。
重大度は、脆弱性に関する有用な情報を提供します。とりわけエージェント型 AI による脅威が高まるなか、実質的なリスクはさらに多くの要因に左右されます。重大 (Critical) や重要 (Important) の脆弱性は、可能な限り迅速に修正する必要が常にありますが、高度なエージェントが脆弱性を連鎖させてより壊滅的な攻撃を引き起こす可能性がある現在では、低レベルの脆弱性に対してもより厳重な精査が求められます。

AI によって優先順位付けの重要性がさらに高まっていることは、驚くことではありません。フロンティア AI モデルを使用して発見され、公に報告された 223 件の脆弱性に関する IBM X-Force の分析によると、55.2% が「高」または「重大」の重大度であり、91.0% がリモートからアクセス可能で、25.6% でコード実行が可能であることが判明しました。AI によって脆弱性発見の可能性が広がる中、単に脆弱性を特定し、スコアを付けるだけでは不十分になるでしょう。防御側には、どの検出結果が実質的なリスクをもたらすのか、また脆弱性がたどり得る潜在的な攻撃経路を判別するための背景情報が必要です。
最近の攻撃事例は、経路全体の把握がなぜ重要であるかを示しています。
広く利用されている Python プロジェクトである Ultralytics が 2024 年 12 月に受けた侵害は、経路全体の把握がなぜ重要であるかを示しています。攻撃者はプロジェクトの GitHub Actions ビルド環境を侵害し、PyPI に公開されたパッケージに悪意のあるコードを注入しました。混入されたコードは、プロジェクトの公開 GitHub ソースコードには含まれていませんでした。影響を受けた 4 つのリリースは、最終的に PyPI から削除されました。
このインシデントは、ソフトウェア・サプライチェーンの他の段階における管理策の重要性も浮き彫りにしました。PyPI の Trusted Publishing、出所証明、および透明性ログにより、調査担当者は最初の悪意のあるパッケージがプロジェクトの正規の GitHub Actions ワークフローを通じて公開されたことを判別でき、調査範囲をソースリポジトリまたはビルドプロセスに絞り込むことができました。最終的に、この攻撃は GitHub Actions のキャッシュに起因することが判明しました。
このインシデントは、信頼されている開発インフラストラクチャが攻撃経路の一部となり得ることを示しています。また、経路全体と、それに沿って機能する管理策を理解することがなぜ重要であるかも示しています。
脆弱性 → 設定 → 認証情報 → 機密リソース
個々には軽微な弱点であっても、組み合わさることで実質的なリスクを生み出す可能性があります。
シグナル 2:オープンソースのセキュリティは、その範囲を広げていく必要がある
先進的なソフトウェアは、相互に接続されたシステムです。
オープンソースの最大の強みの 1 つは、組み合わせのしやすさです。開発者は、同じ機能を自ら一から作り直すのではなく、何千ものプロジェクトの成果を基盤として開発を進めることができます。
Lightwell での取り組みから得られた知見により、エンタープライズ・アプリケーションで使用されているオープンソース・パッケージやバージョンを俯瞰することができます。第 3 四半期に分析されたパッケージ群は、実際に相互に連携しているシステムの実態を示しています。
10 月 1 日時点で、Lightwell は Java および Python 全体で 30,000 以上の検証済みオープンソース・パッケージバージョンを提供しています。その対象全体には、アプリケーション・フレームワークに加え、その基盤となるソフトウェア (ネットワーク、シリアライゼーション、認証、暗号化、可観測性、クラウドサービス、パッケージ管理、ビルドツール、AI、エージェント開発) が含まれています。
これらの機能の多くは、それぞれ固有の依存関係群を伴っています。クラウドサービスは、SDK とそれをサポートするライブラリに依存しています。可観測性は、フレームワーク、データベース、ネットワークサービス、アプリケーション・インフラストラクチャにまで広く及びます。AI 開発においても、独自の依存関係スタックが形成されつつあります。モデル SDK は、オーケストレーション・フレームワーク、エージェントツール、MCP コンポーネント、クラウドサービス、テレメトリーと連携して機能します。
これらのソフトウェアの多くは、アーティファクト、パッケージ、依存関係を含め、アプリケーション層の下位に位置しています。開発者がこれらのコンポーネントを直接操作することは滅多にないかもしれませんが、アプリケーションは日常的にこれらに依存しています。オープンソースは、こうしたつながりを通じてイノベーションを促進します。セキュリティ対策もまた、このつながりを通じて展開させることができます。
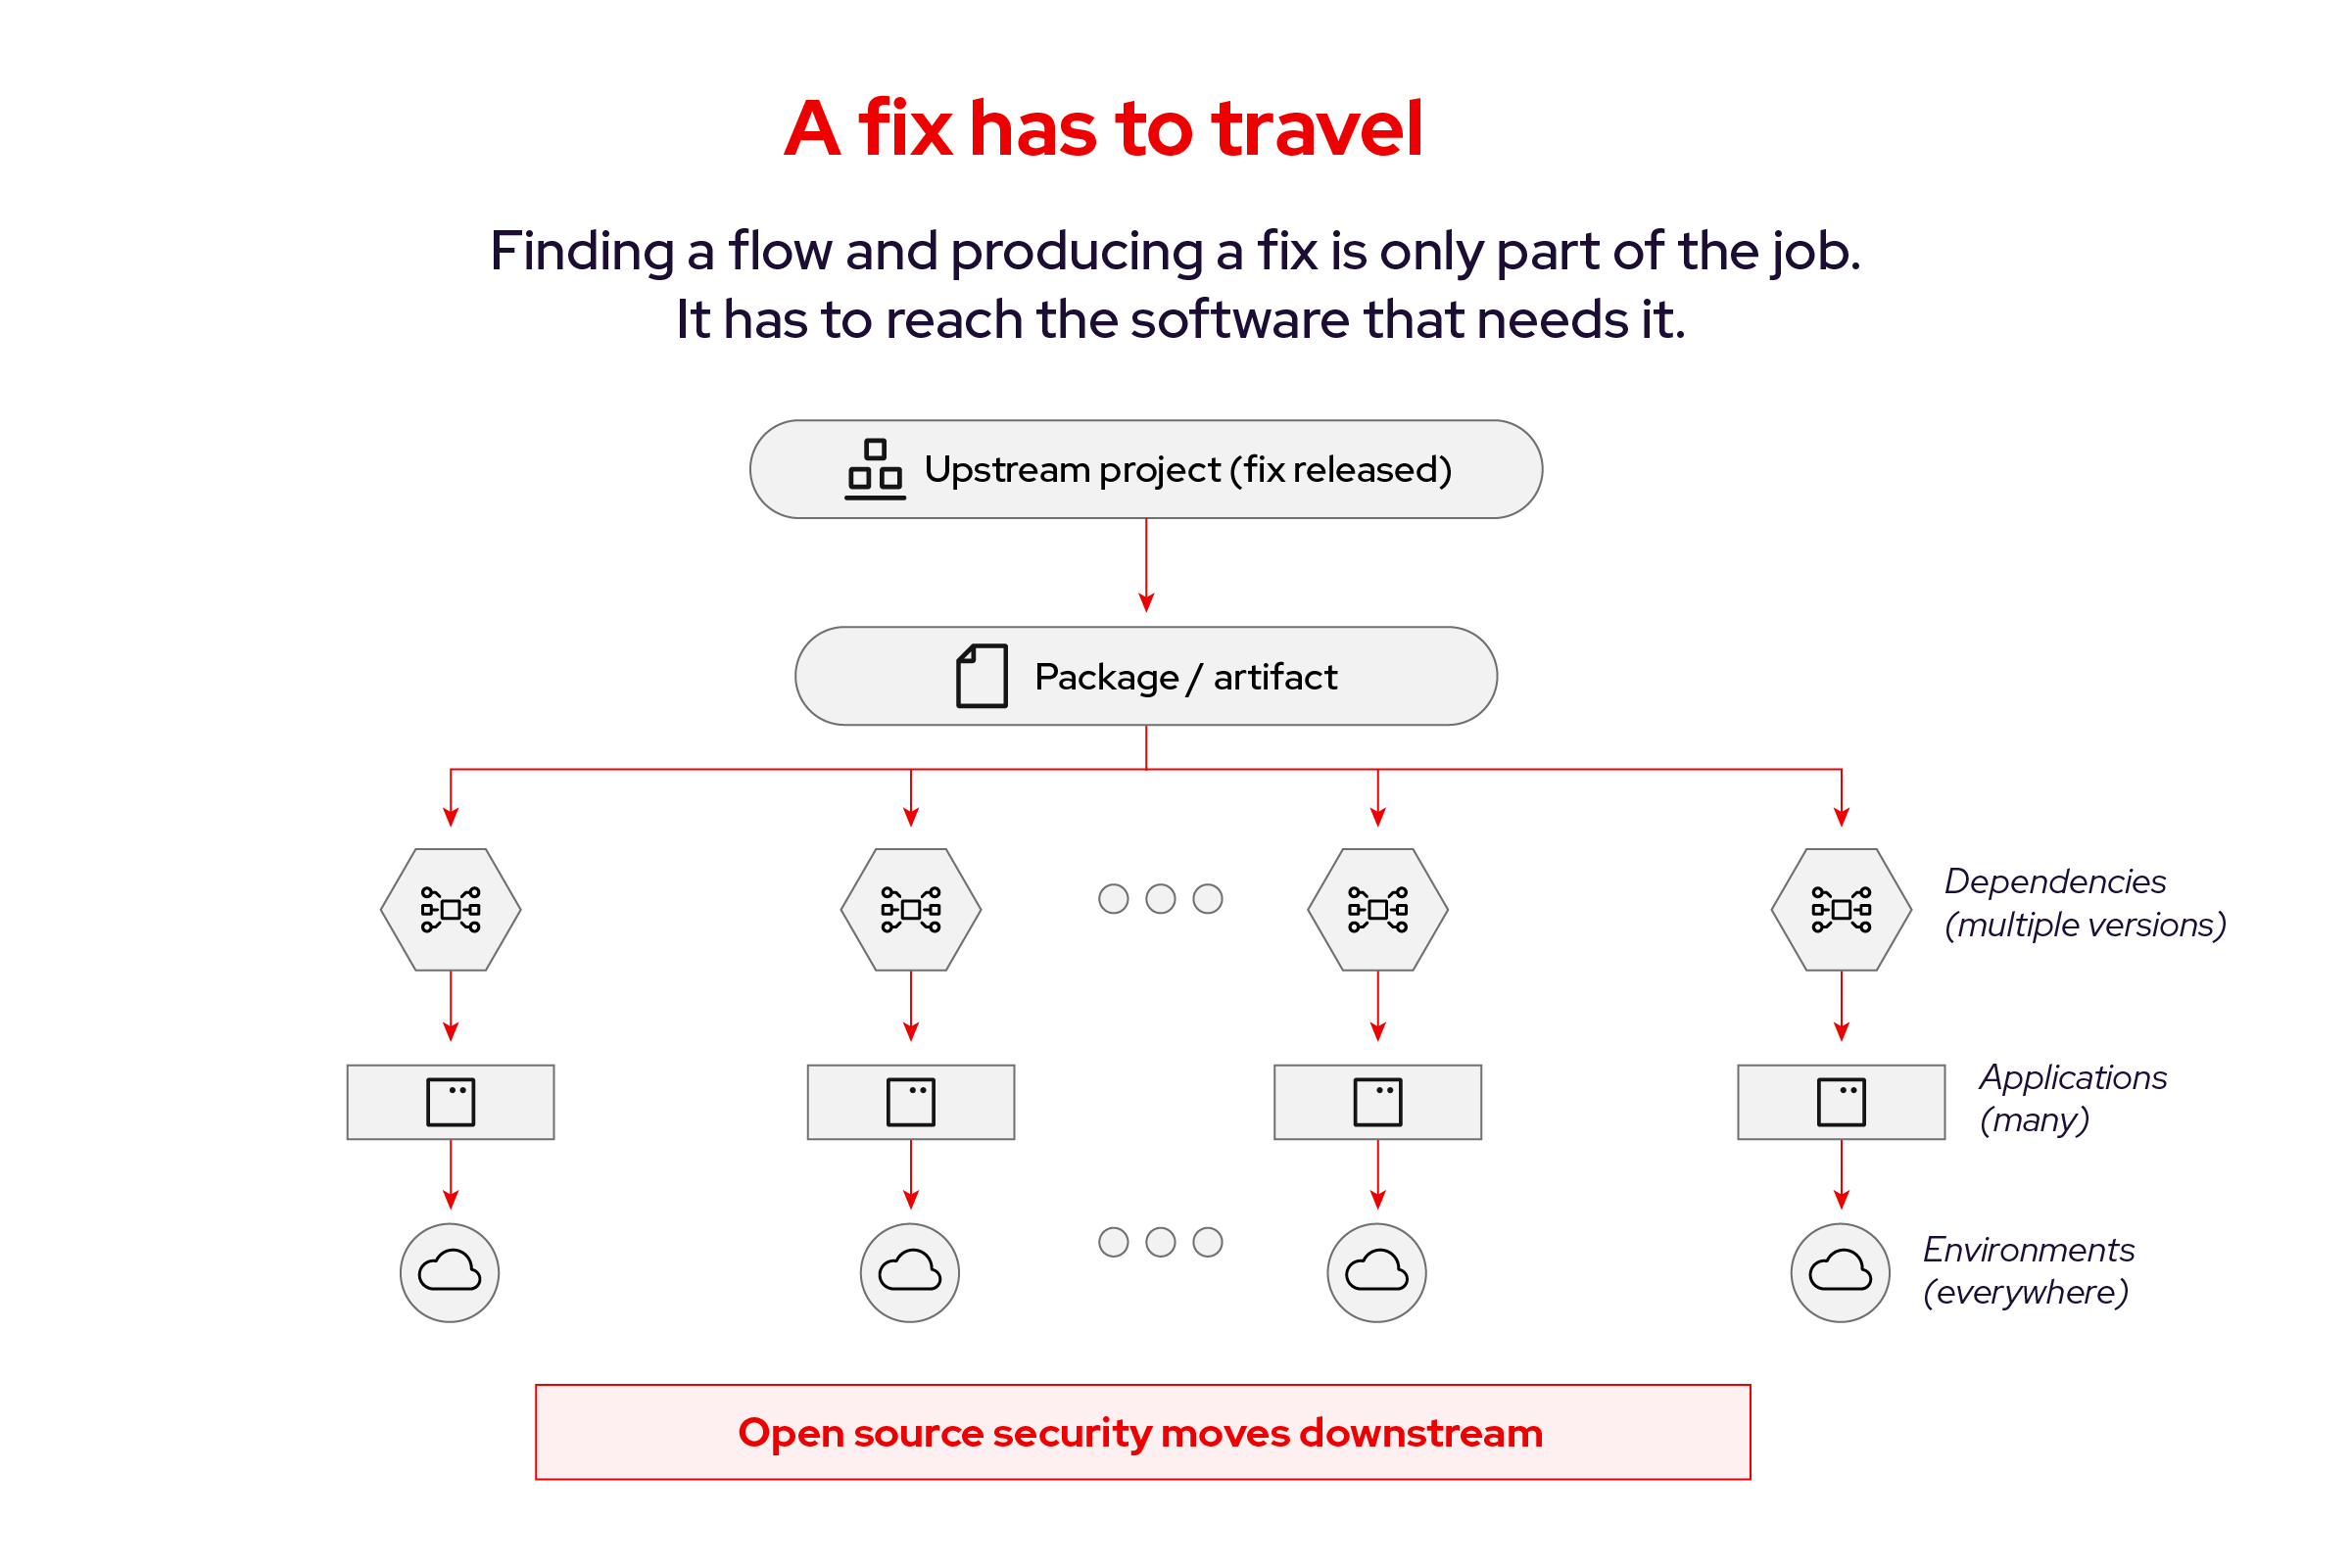
研究者が基盤となるプロジェクトで脆弱性を発見した場合、チームは関連する複数のコンポーネントを評価しなければならないことがあります。また、その問題は依存関係ツリーのさらに下位にあるソフトウェアに波及することもあります。公開されているオープンソースのリリースを見ると、その実態が分かります。
Netty が 5 月に公開したセキュリティリリース「4.1.133.Final」ででは、HTTP、HTTP/2、HTTP/3、MQTT、DNS、Redis、プロキシ、圧縮機能など、プロジェクトの複数の領域にわたる 12 件の CVE が修正されました。
修正を作成することは、作業の一部に過ぎません。その修正は、それを必要とするソフトウェアにも確実に届く必要があります。
ここで、オープンソースが大きな効果を発揮します。調査成果を共有でき、修正プログラムは再利用できます。あるプロジェクトで行われた改善は、下流のエコシステム全体にわたるソフトウェアを強化することにつながります。
オープンソースのイノベーションを行き渡らせるのと同じ相互接続性によって、オープンソース・セキュリティのメリットも広く波及させることができます。修正は過去のバージョンにも適用される必要があります。
セキュリティの取り組みは、最新のソフトウェアリリースで終わるわけではありません。
Lightwell の対象に含まれるバージョンは、わずか数カ月前にリリースされたソフトウェアから数年前にリリースされたバージョンまで多岐にわたります。
エンタープライズ・ソフトウェアにおいて、それはごく一般的なことです。アップストリームのコミュニティは常に前進し続けています。組織は、自社のアプリケーション、インフラストラクチャ、およびライフサイクルの要件に合わせて、新しいソフトウェアを導入しています。
Spring Boot 2.7.18 では、公開されているサンプルが提供されています。2023 年 11 月にリリースされたこのバージョンをもって、5 年半にわたり 121 回のリリースを重ねてきた Spring Boot 2.x 系列のオープンソースサポートは終了しました。セキュリティ調査は、リリースが出荷された後も続きます。
Spring Framework 5.3.18 もその一例です。これは、重大 (Critical) な Spring4Shell の脆弱性 (CVE-2022-22965) に対処するため、2022 年 3 月にリリースされました。
それから 2 週間も経たないうちに、Spring チームは 5.3.18 までのバージョンに影響を及ぼす別の脆弱性を公開しました。同チームはその修正を含む 5.3.19 をリリースしました。Spring の研究者は、1 つ目の問題の調査中にこの 2 つ目の脆弱性を発見しました。
この一連の流れは、オープンソース・セキュリティが実際に機能している様子を示しています。調査によって新たな知見が得られました。チームは発見した内容を公開しました。そして、さらなる修正が提供されました。しかし、このようなケースにおいて、影響を受ける以前のバージョンを依然として実行しているシステムはどうなるでしょうか。以前のバージョンへのパッチのバックポートは、必ずしも行われるわけではありません。とりわけミッションクリティカルな本番環境では、リスクや運用の観点から、修正済みの新しいビルドへのアップグレードが常に実行可能であるとは限りません。
セキュリティは、発見、評価、改善、対応の継続的なプロセス
企業にとって、修正は関連する依存関係全体に展開されなければならない場合があります。また、現在も使用されている古いソフトウェアにまで修正を展開する必要がある場合もあります。そうした発見から得られた教訓は、より新しいソフトウェアの改善にも活かすことができます。
このため、修正の速度 は、オープンソース・セキュリティの健全性を測る有用な指標となります。
チームは実質的なリスクをどれだけ迅速に把握できるでしょうか。適切な修正をどれだけ迅速に作成できるでしょうか。そのソフトウェアを利用する組織が、修正を適用して運用を開始するまでにどれくらいの時間がかかるでしょうか。
これらの問いは、単なる脆弱性の数よりも、オープンソースのセキュリティがどのように機能しているかについて、はるかに多くの示唆を与えてくれます。
シグナル 3:1 つのパッケージをはるかに超える価値をもたらす 1 つの修正
1 つの修正の価値を示す図:Jakarta XML Binding (JAXB) の Eclipse 実装
多くの組織が同じソフトウェアに依存しているため、オープンソースは大きな効果を生み出します。広く使用されているコンポーネントに脆弱性が生じた場合、それらの組織には、影響を受けるかどうかの判別、安全な修正の取得または開発、テストの実行、および本番環境への移行という同様の作業が必要になります。
再利用可能な修正があれば、そうした作業を繰り返す頻度を減らすことができます。
JAXB(1) は、その潜在的な規模を示しています。
JAXB は、Java エコシステムにおける XML バインディングの基盤となるオープンソース実装です。JAXB は、Java 8 まで JDK に含まれていました。Java 11 以降、JAXB を必要とするアプリケーションは、これを直接的に、または他の依存関係を通じて個別に取得する必要があります。
Red Hat では、JAXB の脆弱性による潜在的な影響範囲と、再利用可能な修正がもたらす経済的価値を試算するために、両集団をモデル化しました。
New Relic やその他のエコシステムリーダーによる業界調査を組み合わせ、Red Hat のモデルでは、まず全世界で推定 300 万の本番環境の Java アプリケーションが存在することを前提としています(2)。
JAXB のフットプリントの推定
New Relic の調査によると、監視対象の Java アプリケーションにおける Java 8 の割合は、2023 年の約 33% から 2024 年には 28.8% に減少しています。この減少傾向を 2026 年まで比例して延長すると、推定シェアは約 22% になります。保守的な見積もりに留めるため、Red Hat のモデルでは 20% を採用しています。
JAXB は Java 8 に組み込まれていたため、Red Hat では 2 つ目の仮定を適用しています。モデル化された Java 8 環境の 90% が、JAXB に依存する可能性のある XML 機能を利用している。
20% x 90% = 18% (Java 8 のシェア × モデル化した JAXB の使用率 =) Java アプリケーション全体におけるシェア
残りの 80% (240 万のアプリケーション) は、より新しい Java 環境を表しています。
Java 11 以降、JAXB は JDK に含まれなくなりました。この母集団について、Red Hat はアプリケーションの 25% に JAXB が存在するとしてモデル化しました (約 10% が直接的な依存関係、15% が推移的な依存関係によるもの)。
これらの仮定は、Maven Central や自動化された CI/CD パイプラインを介した継続的な JAXB の利用、Moderne や OpenRewrite などのツールによる Java モダナイゼーションの動向、および先進的なアプリケーションの依存関係グラフの多くが推移的になり得ることを示した Endor Labs および Black Duck の調査に基づいています。
より新しい Java 母集団に適用した場合:
300 万 x 80% = 240 万 新しい Java アプリケーション
これにより、以下の数値が得られます。
モデル化した母集団 | 推定値 |
JAXB を使用する Java 8 アプリケーション | 540,000 |
スタンドアロンの JAXB を使用する Java 11 以上のアプリケーション | 600,000 |
全体 | 114 万 |
したがって、モデル化した JAXB のフットプリントは以下のようになります。
114 万 JAXB を使用する Java アプリケーション
どれだけのアプリケーションが脆弱なバージョンを使用している可能性があるか。
あるコンポーネントが存在しているからといって、そのアプリケーションが脆弱であるとは限りません。使用されているバージョンが重要になります。
そのため、Red Hat では 2 つの JAXB 母集団に対して脆弱なバージョンが存続する割合を個別に適用しています。
JAXB を使用する 600,000 件の新しい Java アプリケーションに対しては、アクティブな依存関係の既知の脆弱性を含むマイナーバージョンまたはパッチバージョンを使用している先進的なビルドに関する Sonatype の調査に基づき、20.5% の脆弱バージョンの残留率を適用しています。
600,000 x 20.5% = 123,000 潜在的に脆弱なアプリケーション
JAXB を使用する 540,000 件の Java 8 アプリケーションに対しては、運用やアップグレードに伴う摩擦によりパッチが適用されないまま残っている古いオープンソース・システムに関する OpenLogic の調査に基づき、30% の脆弱なバージョンの残留率を適用しています。
540,000 x 30% = 162,000 潜在的に脆弱なアプリケーション
合計:
285,000潜在的に脆弱なアプリケーション
それらを個別に修正するために必要なコスト
その規模になると、再利用可能な修正の価値がはるかに明白になります。
ソフトウェアセキュリティの修正に関する調査を踏まえ、Red Hat のモデルでは、エンタープライズチームが脆弱性の評価、修正の開発または適用、XML スキーマの回帰テストの実行、およびデプロイメントプロセスの完了までに、アプリケーションあたり約 20 エンジニアリング時間を費やすと試算しています。
1 時間あたり 125 ドルの包括的エンジニアリングコストを使用します。これは米国労働統計局のソフトウェア開発者の報酬データに基づいています。
20 時間 x 125 ドル = 1 アプリケーションあたり 2,500 ドル
モデル化した、影響を受ける可能性のある 285,000 件のアプリケーション全体:
285,000 x 20 時間 =
570 万エンジニアリング時間
および:
285,000 x 2,500 時間 =
モデル化されたエンジニアリング工数で 7 億 1,250 万ドル
モデル化の影響 | 推定値 |
全世界における本番環境の Java アプリケーションのベースライン | 300 万 |
モデル化され JAXB の母集団の合計 | 114 万 |
モデル化された JAXB のフットプリント | 38% |
影響を受けるバージョンを使用しているモデル化されたアプリケーション | 285,000 |
加重された脆弱バージョン残留率 | 25% |
アプリケーションあたりの個別の修正工数 | 20 時間 |
再利用可能な修正であっても、ダウンストリームにおけるすべての作業を排除できるわけではありません。組織は依然として、影響を受けるかどうかの判別、修正の適用、アプリケーションの検証、および変更のデプロイを行う必要があります。
しかし、検証済みで下位互換性のある修正があれば、同じ根本的な脆弱性に直面している多くの組織で繰り返されるはずの作業を削減できます。
時間の価値
エンジニアリング工数はコストの一部に過ぎません。もう 1 つの要因は、修正が行われるまでの間、影響を受けるアプリケーションがリスクにさらされたままになる期間です。
Edgescan の 2026 年版脆弱性統計レポートによると、重大度が「高」および「重大」のアプリケーションおよび API の脆弱性の修正には、平均 54.81 日を要しています。JAXB のようなサードパーティのオープンソース依存関係の場合、54.81 日というのは控えめなベースラインと言えるかもしれません。 Veracode の 2026 年版ソフトウェアセキュリティの現状調査では、ソフトウェア構成分析によって特定されたサードパーティの欠陥の修正半減期は 358 日であることが判明しました。Red Hat のモデリングではより保守的な 54.81 という数値を採用していますが、これらの数値はいずれも、アプリケーションの脆弱性やサードパーティの依存関係を取り巻く修正の持続的な課題を浮き彫りにしています。
このモデルでは、修正の公開から企業による取り込みとデプロイメントまでの期間を 10 日間とする迅速な修正シナリオを想定しています。これはモデル化したシナリオであり、Lightwell の顧客から得られた実績ベンチマークではありません。実際のデプロイ時間は、アプリケーションの複雑性、テスト要件、変更管理プロセス、およびデプロイメント・アーキテクチャによって異なります。
業界のベースラインである 54.81 日と比較すると、このモデリングは大きな可能性を示唆しています。
54.81 日 - 10 日 = 44.81 日、または
修正時間を 81.8% 短縮
脆弱である可能性のある 285,000 件のアプリケーションに適用した場合:
285,000 x 44.81 日 = 12,770,850 アプリケーション日
1,280 万日 エンタープライズ Java エコシステム全体での脆弱性の露出日数
1 つの修正がもたらす効果
これらの数値はモデル化した推定値です。これらは、一般的なオープンソースの依存関係に対する修正が多くのアプリケーションで再利用された場合に生み出される潜在的な価値を示しています。
1 つの修正によって、業界全体で 570 万時間におよぶ重複した修正作業を回避でき、これはモデル化したエンジニアリング工数で最大 7 億 1,200 万ドルに相当します。
これこそが、オープンソース・セキュリティの強みの 1 つです。調査の成果は多くのユーザーに利益をもたらします。修正はダウンストリームへと行き渡ります。一度行われた作業が、最初に問題が発生したプロジェクトをはるかに超えて価値を生み出すことができます。
第 3 四半期の 3 つのシグナル
コンテキストに左右されるリスク
重大度は重要です。攻撃者が利用し得る脆弱性には、悪用可能性、到達可能性、依存関係、環境、制御、その他さまざまな弱点も含まれます。
攻撃者が次にどこへ到達し得るかを理解することで、チームは最初に対処すべき箇所を判断できます。
前進し続けるセキュリティ
オープンソースは、研究者、保守担当者、ベンダーおよびユーザーに対してソフトウェアを可視化します。そうした精査を通じて、時間の経過とともに新たな知見が生み出されます。
先進的なアプリケーションは、深い依存関係ツリーにまたがり、複数世代にわたるソフトウェアを含んでいます。効果的なセキュリティを実現するには、修正を必要とするソフトウェアにその修正が確実に届く必要があります。
相乗効果をもたらす再利用可能な修正
オープンソースにより、セキュリティの取り組みは単一の組織をはるかに超えるメリットをもたらします。
調査成果を共有でき、修正プログラムは再利用できます。共通の依存関係に対して開発されたソリューションは、ダウンストリームのユーザーが同じ作業を自ら繰り返す手間を省くことができます。
『Open Source Security Signals』について
『Open Source Security Signals』は、実質的なリスクの特定から、攻撃経路の評価、修正の作成、およびそれらの修正を依存するソフトウェアに届けることまで、オープンソース・エコシステム全体でセキュリティがどのように機能しているかを検証します。
今後の号では、そのシステムが時間の経過とともにどのように変化するかを追跡していきます。具体的には、オープンソースに影響を与える脆弱性、対応を要するリスク、重要な問題が評価され、修正される速度、重要な依存関係においてより高い回復力が必要とされる領域、および再利用可能な修正によって削減できる重複作業やリスクの度合いなどを検証します。
Red Hat の分析は、Red Hat のセキュリティ調査と脆弱性対応データ、オープンソース・パッケージおよび依存関係の分析、業界の追加のセキュリティ調査や脅威インテリジェンス、ならびに公開エコシステムデータに基づいています。特定のデータセットや母集団から得られた知見については、調査対象、指標の定義方法、対象期間、およびデータの限界について明記します。
オープンソースは、世界におけるソフトウェア構築のあり方を根本から変えました。そのセキュリティは、単に脆弱性を見つけること以上のものに基づいています。それはまた、何が重要であるかを人々がどのように評価し、実行可能な攻撃を阻止し、問題を修正し、その改善を共有できるかにも左右されます。
『Open Source Security Signals』では、そのシステムがどれほど適切に機能しているか、そしてそれをどのように強化できるかを追跡していきます。
Red Hat は、説明を目的として本レポートで JAXB を参照することについて、The Eclipse Foundation から承認を得ています。
全世界における本番環境の Java アプリケーションの推定:Red Hat では、エンタープライズ Java の本番運用のベースラインとして、モデル化した見積もりである 300 万のアプリケーションを採用しています。世界中で 418,000 を超える企業規模の組織が Java を使用しています。Java は依然として大企業に深く組み込まれており、フォーチュン 500 のバックエンド・インフラストラクチャの 90% 以上を支えています。また、Azul の 2025 年版 Java 利用についての実態調査 では、回答者の 70% がアプリケーションまたはインフラストラクチャの半分以上を JVM 上で実行していると回答しています。エンタープライズ・アプリケーション・ポートフォリオの規模を考慮し、Red Hat では世界全体の Java アプリケーションの実測数ではなく、300 万件の本番環境のアプリケーションを保守的なモデリングのベースラインとして採用しています。
Red Hat バーチャルイベント | What’s Next:オープンソースのセキュリティ
執筆者紹介
Red Hat is the world’s leading provider of enterprise open source software solutions, using a community-powered approach to deliver reliable and high-performing Linux, hybrid cloud, container, and Kubernetes technologies.
Red Hat helps customers integrate new and existing IT applications, develop cloud-native applications, standardize on our industry-leading operating system, and automate, secure, and manage complex environments. Award-winning support, training, and consulting services make Red Hat a trusted adviser to the Fortune 500. As a strategic partner to cloud providers, system integrators, application vendors, customers, and open source communities, Red Hat can help organizations prepare for the digital future.
類似検索
安定したコードの書き換えを停止:Lightwell が収益と開発者の作業速度を保護する方法
企業のスピードを左右する新たな要素
Can Compliance Be A Piece Of Cake? | Compiler
Collaboration In Product Security | Compiler
チャンネル別に見る

自動化
テクノロジー、チームおよび環境に関する IT 自動化の最新情報

AI (人工知能)
お客様が AI ワークロードをどこでも自由に実行することを可能にするプラットフォームについてのアップデート

オープン・ハイブリッドクラウド
ハイブリッドクラウドで柔軟に未来を築く方法をご確認ください。

セキュリティ
環境やテクノロジー全体に及ぶリスクを軽減する方法に関する最新情報

エッジコンピューティング
エッジでの運用を単純化するプラットフォームのアップデート

インフラストラクチャ
世界有数のエンタープライズ向け Linux プラットフォームの最新情報

アプリケーション
アプリケーションの最も困難な課題に対する Red Hat ソリューションの詳細

仮想化
オンプレミスまたは複数クラウドでのワークロードに対応するエンタープライズ仮想化の将来についてご覧ください
