红帽 OpenShift 服务网格 3.4 已在红帽 OpenShift 和红帽 OpenShift 平台 Plus 上正式发布。此版本基于 Istio、Envoy 和 Kiali 项目,将 Istio 的版本更新为 1.30,Kiali 的版本更新为 2.27。其中包含对 Istio 的无 sidecar 环境模式的多项更新及其他改进。Kiali 引入了新的概述页面,以便更好地大规模管理服务网格;同时使红帽 OpenShift Lightspeed 的 AI 驱动能力进入技术预览阶段,从而帮助您更快地诊断和解决问题。本文还将预告今年晚些时候将推出的内容。
请注意,OpenShift 服务网格 2.6 已于 2026 年 6 月 30 日终止生命周期。如果您仍在运行 2.6 且未获得批准的支持延期,请参阅本文末尾的说明,了解如何继续操作。
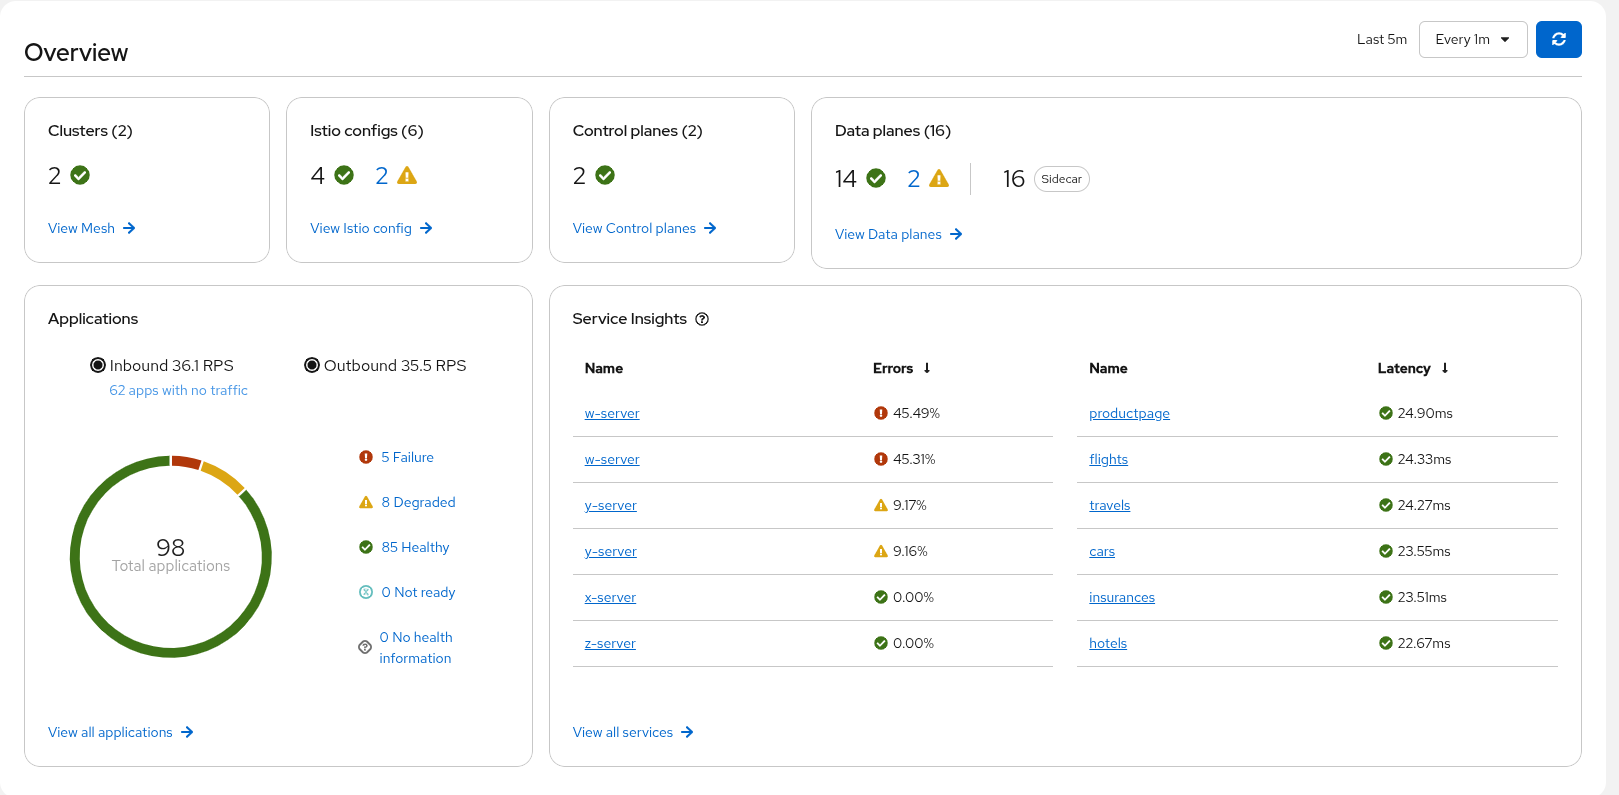
Kiali 全新的多集群感知概述页面
OpenShift 服务网格亮相红帽全球峰会
2026 年红帽全球峰会于五月份在佐治亚州亚特兰大举行。如果您错过了此次大会,那么值得一提的是,OpenShift 服务网格在红帽 OpenShift 产品聚焦环节占据重要地位。这包括:两位客户分享他们使用服务网格的体验,一场展示服务网格与 OpenShift 虚拟化结合使用的演示,以及一场使用服务网格进行代理式 AI 故障排除的前瞻性演示。
基于 Istio 1.30 和 Kiali 2.27
此版本相比 OpenShift 服务网格 3.3 跨越了两个 Istio 次要版本,纳入了 Istio 1.29 和 1.30 中的变更。这两个版本包含对 Istio 环境模式的重大更新,尤其是在多集群方面。Kiali 升级至版本 2.27,其中包含对概述和详情页面的重大更新。我们将在下文重点介绍一些较为显著的变更,如需获取完整的更新列表,请参阅 Istio 1.29 和 1.30 变更说明以及 Kiali 发行说明。有关产品支持的具体信息,请参阅 OpenShift 服务网格 3.4 功能支持表。
环境模式更新
此版本包含对 Istio 的无 sidecar 的环境模式的多项更新,该模式正持续走向成熟,朝着与 Istio 的传统 sidecar 模式功能对等的目标迈进。
sidecar 模式的共存与迁移指南
此版本针对同一服务网格内环境模式与 sidecar 模式工作负载的共存,以及将工作负载从 sidecar 模式迁移至环境模式,均提供了官方支持与指导。这两项流程均指出了当前在环境与 sidecar 模式之间实现工作负载共存和迁移时存在的若干限制。此次迁移旨在以渐进且可逆的方式进行,环境模式与 sidecar 模式的工作负载将在一段时间内共存。
环境模式中的多集群不断成熟(技术预览版)
此版本对 Istio 环境模式下的多主节点多网络(多集群)功能集进行了多项更新,其中包括在 OpenShift 服务网格中更新了有关在环境模式下安装多主节点多网络网格的文档。
需要提醒的是,Istio 的多集群拓扑将单个网格的范围扩展到多个集群,为跨多个集群、可用性区域和地区观察流量和管理相关策略提供了统一入口。这些拓扑对于创建高度可用的应用特别有用,因为 Istio 基于位置的负载平衡功能允许根据物理或地理位置路由流量。对于 sidecar 模式,这是 OpenShift 服务网格中正式发布的一项功能。
此版本包含多项重大增强功能和错误修复,使环境模式多集群更接近生产就绪状态。这其中包括修复入口(ingress)网关无法将请求路由到已暴露的远程后端的错误。此修复由功能标志 AMBIENT_ENABLE_MULTI_NETWORK_INGRESS 进行控制,该标志默认值为 false。
遥测实施也得到了改进,弥补了在使用 waypoint 时跨网络边界交换对等元数据和遥测数据方面的不足。这些功能可能需要启用功能标志 AMBIENT_ENABLE_BAGGAGE。Istio 项目现在还提供了有关如何使用 Kiali 配置多网络环境模式的详细指南。
通过 Istio 的环境模式支持多主节点多网络(多集群),这是 OpenShift 服务网格 3.4 中的一项技术预览版功能。虽然我们还不建议将其用于生产用途,但我们鼓励 OpenShift 服务网格用户开始使用此功能进行开发和试验,并反馈意见。
ztunnel 中对证书吊销列表(CRL)的支持
此版本为 ztunnel 增加了证书吊销列表(CRL)支持,使环境模式能够在使用外部证书颁发机构时验证和拒绝已吊销的证书。与 sidecar 模式类似,这可以使用 ca-crl.pem 文件进行配置,该文件与 ClientTLSSettings 中已接入的 CA 文件一起提供。Istio 控制平面(Istiod)会自动将这些 CRL 分发到集群中的所有参与命名空间。
面向 RHEL 10 及更高版本的原生 nftables 支持
此版本为 sidecar 模式和环境模式均提供了原生 nftables 支持。此功能由红帽贡献,旨在让 Istio 为适应未来版本的红帽企业 Linux(RHEL)和 OpenShift 做好准备。 Nftables 提供了一种替代传统 iptables 的网络规则管理方式,在 RHEL 10 及更高版本中使用服务网格时,将需要采用这种方式。
Istio 核心组件的网络策略
为了提高 Istio 核心组件(istiod、istio-cni 和 ztunnel)的安全性,红帽引入了一组可选的网络策略,将这些组件的入口端口锁定为每个组件正常运行所需的最小端口集合。您可以在 Istio 资源的值配置中设置 global.networkPolicy.enabled=true 来启用这些策略。
在 OpenShift 服务网格 3.4 中,这些策略默认处于关闭状态,但在 OpenShift 服务网格未来的次要版本中,它们将默认处于启用状态。
Kubernetes 网关 API 增强功能
Istio 中对 Kubernetes 网关 API 的支持仍在不断演进。此版本的服务网格包含重大更新,支持 Kubernetes Gateway API 1.5。请注意,要在 OpenShift 上支持网关 API,需要安装自定义资源定义(CRD),目前可用的受支持的 CRD 支持版本将取决于 OpenShift 平台版本。
此版本增加了对 TLSRoute 终止和混合模式的全面支持,以及针对东西向网关的 TLS 直通功能,这是在 Istio 环境模式下支持加密跨集群流量的关键功能。
网关资源现在可通过 gateway.istio.io/tls-cipher-suites 注解来指定自定义密码套件。网关资源的状态报告已得到改进,现在包含附加的 ListenerSet 数量,而 ListenerSet 状态报告现在包含附加的 Routes 数量。
最后,如果您仅使用 Kubernetes 网关 API 来配置服务网格(GAMMA),或者仅将 Istio 用作入口控制器(仅适用于南北向流量),您可能不需要 Istio 默认提供的全部资源和功能。新的 PILOT_IGNORE_RESOURCES 环境变量可通过忽略您的用例中不需要的资源来优化 Istio。这可以减少 Istio 的占用空间,从而节省内存并缩短配置协调时间。
支持 Kubernetes 用户命名空间
此版本新增了一项支持:在使用 Istio CNI 运行时,对采用 Kubernetes 用户命名空间(hostUsers: false)的 Pod 进行 sidecar 注入。
Kubernetes 用户命名空间将容器内的 root 用户与主机节点上的 root 用户隔离开来,从而增强了集群安全性。这可确保即使容器化进程逃逸到主机,也无任何特权。
要使用此功能,您必须通过 openshift.io/sa.scc.uid-range 和 openshift.io/sa.scc.supplemental-groups 注解,在目标命名空间对象上显式配置默认用户 ID(UID)和组 ID(GID)范围,以允许用户命名空间映射。这些分配的 ID 范围的长度必须设置为 65,535 或更短,因为超过此容量限制将导致 Pod 创建失败。
零信任工作负载身份管理器支持(技术预览版)
此版本将 OpenShift 服务网格对红帽零信任工作负载身份管理器(基于 SPIRE)的支持更新为技术预览版。虽然 OpenShift 服务网格默认支持基于 SPIFFE 协议的工作负载身份识别和创建,但随红帽 OpenShift 平台 Plus 提供的零信任工作负载身份管理器,可提供更强大的、由硬件或云环境验证支持的多因素工作负载身份认证。这进一步确保了工作负载与其声明的身份相符。
零信任工作负载身份管理器还包含一项名为“联合”的强大功能,使属于不同信任域的工作负载能够以受保护的方式相互进行身份验证和通信。将此功能与服务网格相结合,可以简化并增强信任共享的安全性,无论这些工作负载是位于不同的服务网格、集群,还是虚拟机(VM)等独立环境中,皆是如此。
一系列博客文章详细介绍了这一集成,包括将用例扩展到外部虚拟机。
新的 TrafficExtension API(技术预览版)
此版本还引入了一个用于扩展 Istio 的新 API,即 TrafficExtension API。尽管 Istio 功能非常丰富,但我们发现许多客户存在特殊用例,需要通过以下方式扩展 Istio 的功能:使用 EnvoyFilter API(一种低级别 API,在版本更新时存在较大的中断风险)或 WebAssembly 插件(适用于复杂用例,但构建和分发过程可能较为繁琐)。
TrafficExtension API 旨在提供一个统一且经过优化的 API,用于扩展 Istio 的功能。它整合了 WasmPlugin API的功能(旨在取代该 API),同时还新增了对直接嵌入到资源中的 Lua 脚本的支持,无需分发模块。这提供了一种比 EnvoyFilter 更轻量且更安全的 Istio 扩展方法。与其他 Istio 资源一样,TrafficExtensions 可以使用 Kiali 进行配置和管理。有关更多信息,请参阅扩展 Envoy 代理。
全新的 Kiali 概述和详情页面,增强了对多集群的支持
Kiali 控制台及其配套的 OpenShift 服务网格控制台插件提供了一个集中式平台,用于观察、管理和保护 Istio 以及构成服务网格的各项服务。
此版本包含 Kiali 中完全重新设计的概述页面(如上面的屏幕截图所示)。此举旨在提升大型多集群服务网格部署的可读性和性能,这类部署可能包含数百个命名空间。新架构降低了内存使用量和渲染时间,而更新后的布局则具备多集群感知能力,在突出显示全局健康状态的同时,让您一眼即可了解应用洞察。OpenShift 服务网格控制台插件概述页面也进行了类似更新。
更新后的命名空间页面通过高级筛选、排序以及每个命名空间的 mTLS 状态显示,为大型多集群网格提供了更完善的支持。
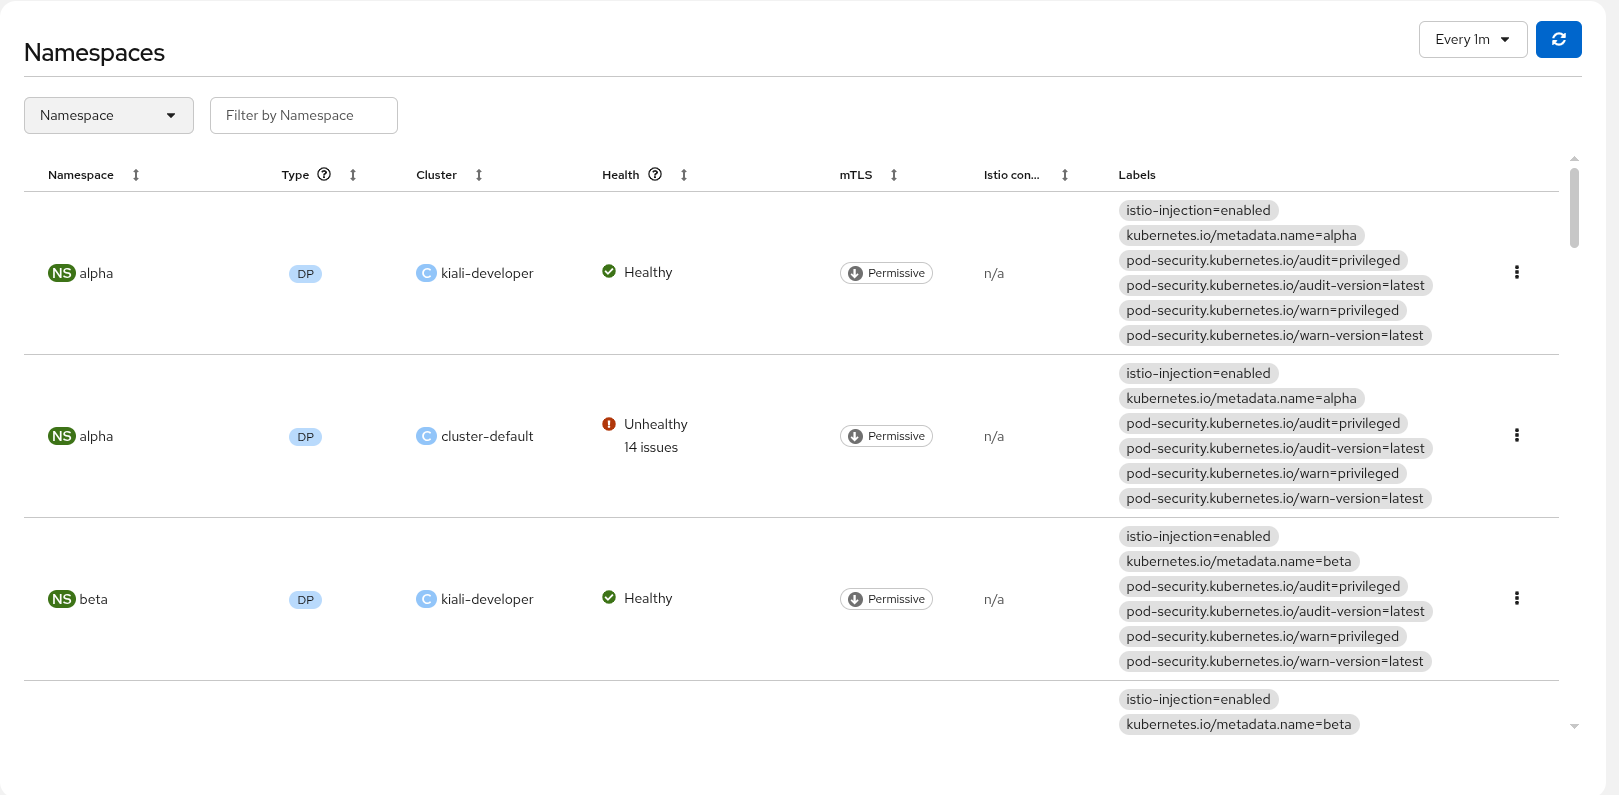
Kiali 更新后的多集群感知命名空间页面
检查特定命名空间时,系统会提供该命名空间的最新摘要和图表视图。深入查看特定工作负载时,系统会提供类似的摘要视图,并以图表形式展示该工作负载的依赖关系。
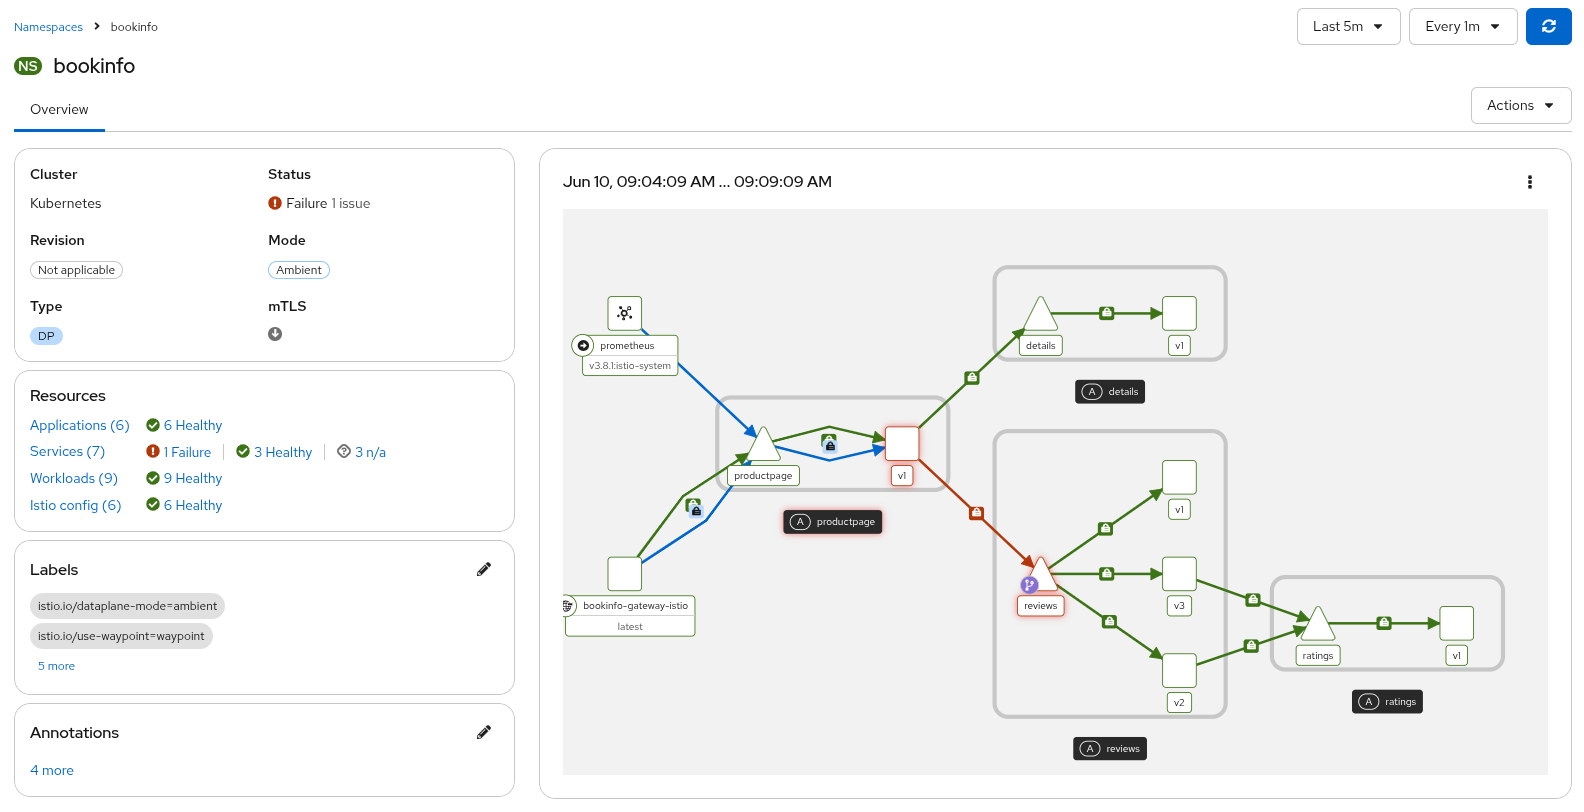
Kiali 更新后的命名空间详情页面
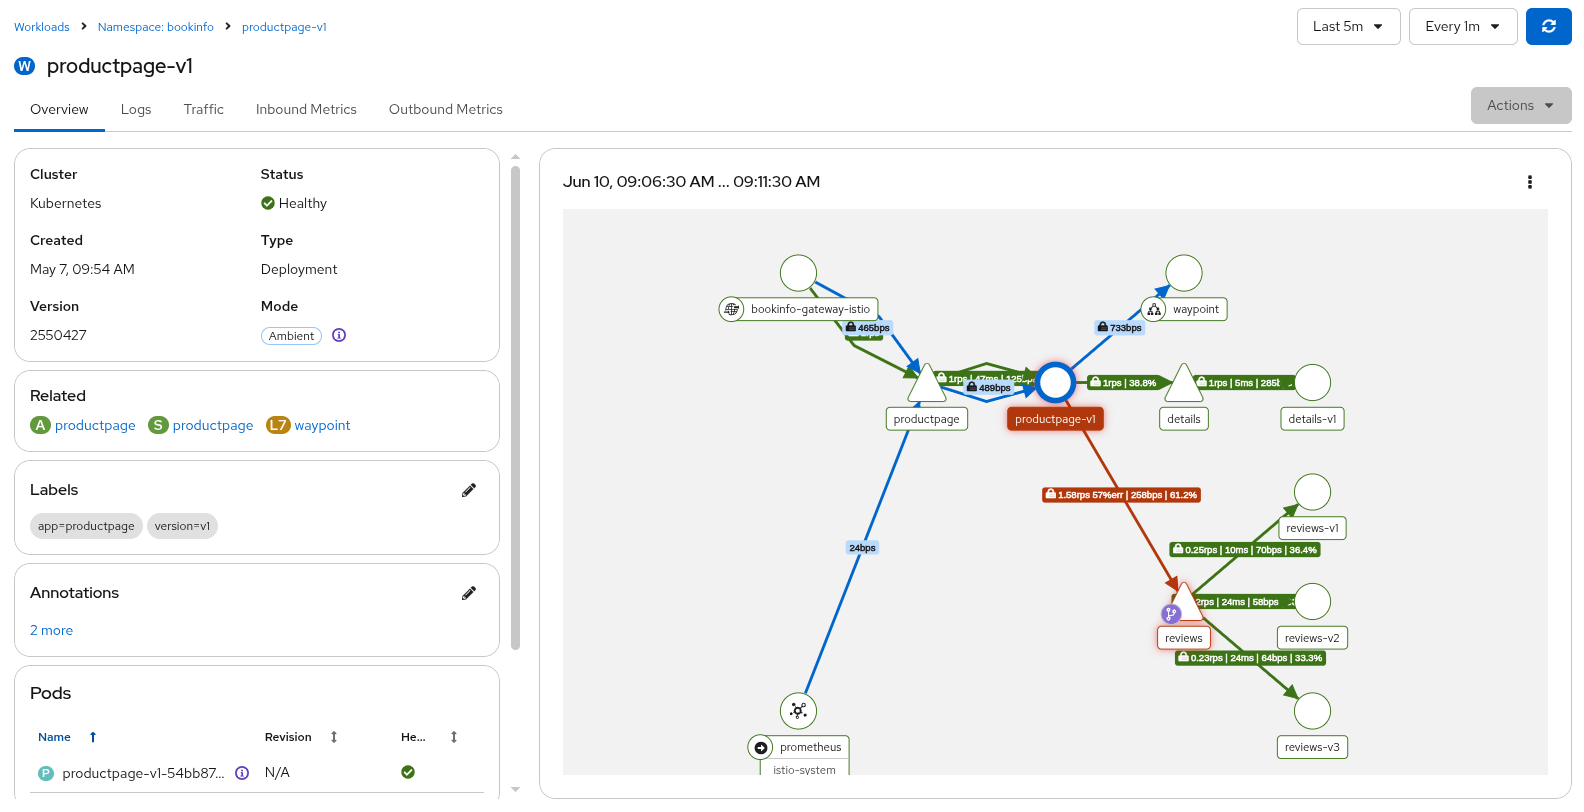
Kiali 更新后的工作负载详情页面
AI 驱动的服务网格辅助功能(技术预览版)
Istio 本身具有复杂性,而 Kiali 能够访问大量信息(包括指标、日志和跟踪记录),这两点相结合,使得 Kiali 成为 AI 提供辅助的理想平台。在 Kiali 控制台中,可以通过设置 Kiali 自带的聊天机器人来使用此功能。此版本增加了词元使用情况分析,可帮助您监控和控制成本。系统提示词也已针对注入攻击进行了加固,以防止恶意输入泄露敏感的服务网格配置或凭据。
要获得更强大的能力和更高的集成度,可将模型连接协议(MCP)与 OpenShift Lightspeed 结合使用,以辅助管理服务网格以及 OpenShift 平台的其他部分。OpenShift 模型连接协议(MCP)服务器近期已进入技术预览阶段,其中包含专门用于 Kiali 和 OpenShift 服务网格的工具。
您可以将这些工具与 Kiali 控制台或 OpenShift 服务网格控制台插件结合使用,在您通过 Lightspeed 或您选择的代理式环境,使用 MCP 与服务网格交互时,对服务网格进行监控。
配备 OpenShift 服务网格控制台插件的 OpenShift Lightspeed
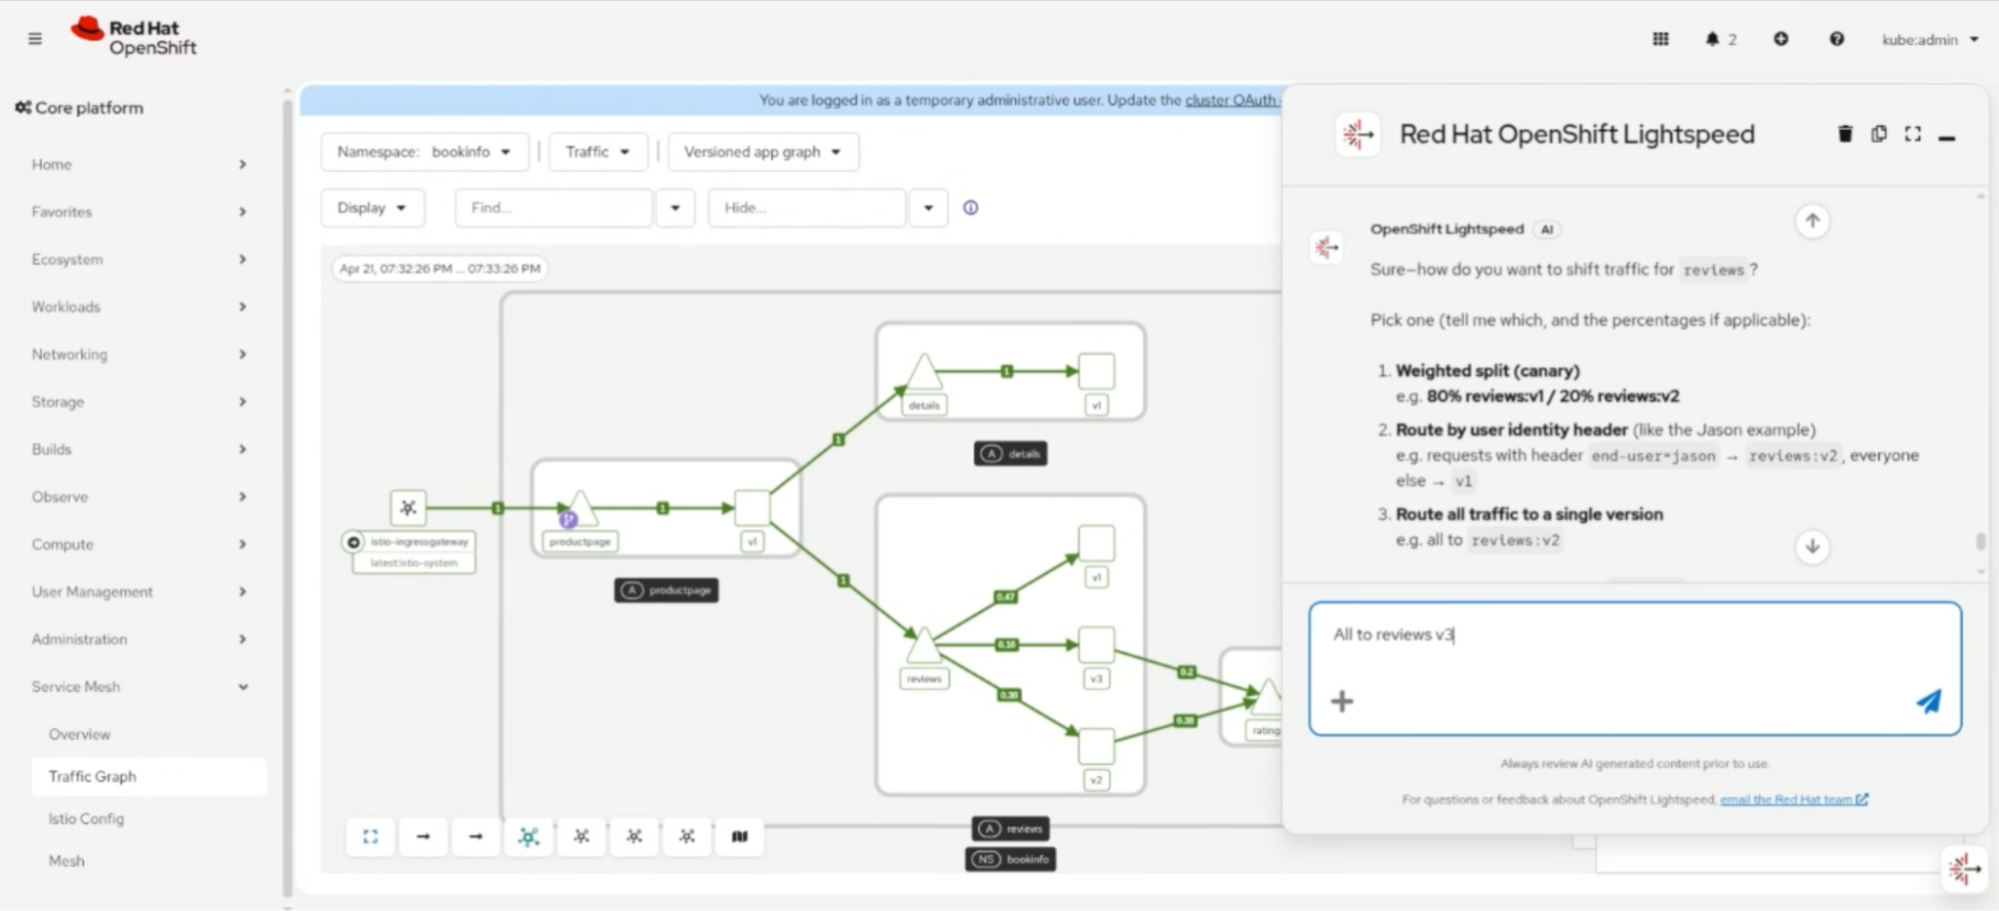
我们已经看到,这种组合有助于降低两类任务的难度:一类是常见的服务网格用例,例如流量拆分(如上所示,演示请见此处)、遥测分析、识别配置错误、复杂的故障排除场景(演示请见此处);另一类是那些以前可能需要具备深厚的 Istio 专业知识(或花费大量时间查阅文档)才能完成的其他任务。
改进了 Kiali 中的命名空间多租户
Kiali 新增了一个配置选项,即 KialiFeatureFlags.Authz.RequireNamespaceGet,允许管理员将命名空间的可见性限制为仅显示用户拥有明确“get”权限(而不仅仅是“list”权限)的命名空间。这在单网格多租户环境中非常有用,因为在这种环境中,用户应该只能看到自己的命名空间,而不是完整的集群清单。
后续展望
虽然此版本对 Istio 和 Kiali 进行了一系列更新,但今年晚些时候我们还将推出更多值得期待的重要功能。我们正在努力推动环境模式的多主节点多网络(多集群)拓扑走向正式发布。我们计划扩展对虚拟机的支持,以涵盖位于独立网络上的工作负载,包括不属于 OpenShift 集群的工作负载。支持集成 RHEL 虚拟机,这项功能目前处于开发者预览阶段。此外,我们还在研究对红帽 Kubernetes 高级集群管理进行扩展,以改进跨一系列集群的服务网格配置和管理。
OpenShift 服务网格 2.6 生命周期终止
OpenShift 服务网格 2.6 已于 2026 年 6 月 30 日终止生命周期。虽然我们将继续支持客户迁移到受支持的 OpenShift 服务网格 3 版本,但我们将不再为 OpenShift 服务网格 2.6 提供错误修复和安全修复。
如果您仍在运行 OpenShift 服务网格 2.6,请联系您的红帽客户代表,商讨支持期限延长及迁移时间表事宜。有关 OpenShift 服务网格 2.6 与 3.0 之间差异的详细信息,请参见此处,其中还包含一份全面的迁移指南,详细介绍了覆盖多种不同生产环境的零停机迁移流程。我们很乐意针对您的具体情况或面临的挑战进行讨论。
开始使用或升级到 OpenShift 服务网格 3.4
如果您刚接触服务网格,安装指南中逐步介绍了如何使用 OpenShift 服务网格 3 Operator 安装 Istio。该 Operator 负责处理 Istio 的安装和升级事宜,包括在单个集群上部署多个服务网格(仅限 sidecar 模式)或在单个服务网格内部署多个集群。
对于从 OpenShift 服务网格 3.3 升级的用户,请查看发行说明,了解升级前需要注意的重要变更列表。如需了解详细的升级步骤,请参阅 OpenShift 服务网格的更新文档。
进一步了解红帽 OpenShift 服务网格。
关于作者
Jamie Longmuir is the product manager leading Red Hat OpenShift Service Mesh. Prior to his journey as a product manager, Jamie spent much of his career as a software developer with a focus on distributed systems and cloud infrastructure automation. Along the way, he has had stints as a field engineer and training developer working for both small startups and large enterprises.


