계층화된 제로 트러스트 검증 패턴(ZTVP)을 활용한 Red Hat OpenShift 제로 트러스트 구현 시리즈 2부
이전 아티클에서는 패치를 충분히 빠르게 적용할 수 없거나 다른 모든 보안 장벽이 실패했을 때, 왜 네트워크 정책(특히 엄격한 인그레스 및 이그레스 규칙과 결합된 기본 거부 태세)이 중요한 최후의 방어선이 되는지 살펴보았습니다. 네트워크 통신을 차단함으로써 측면 공격 경로를 효과적으로 제거하고 침해된 워크로드의 영향 범위를 격리합니다.
그러나 NIST SP 800-207에서 정의한 진정한 제로 트러스트 아키텍처는 더 강력한 경계벽을 구축하는 것이 아니라, 더 나은 게이트를 구축하고 이를 통과하는 요소를 지속적으로 검증하는 것입니다. 네트워크 정책을 통해 이러한 게이트를 마련할 수 있습니다. 하지만 침해가 이미 발생했다고 가정한다면, 다음과 같은 냉혹한 현실을 인정해야 합니다. 최상의 정적 액세스 제어조차도 단독으로는 충분하지 않습니다. 제로데이 취약점이 악용되는 경우, 워크로드 내부의 이상 동작을 감지하기 위해 능동적인 런타임 모니터링이 필요합니다. 최상의 네트워크 정책을 갖추고 있더라도 예고 없이 발생하는 제로데이 취약점의 위협은 언제나 존재합니다.
공격자가 네트워크 정책으로 인해 컨테이너 내부에 갇혔다면, 공격자는 그 안에서 무엇을 하고 있을까요? 이에 답하려면 중앙 보안 '두뇌' 역할을 하는 시스템이 필요합니다. 계층화된 제로 트러스트 검증 패턴(ZTVP)에서 바로 그 두뇌 역할을 하는 것이 Red Hat Advanced Cluster Security입니다.
Red Hat Advanced Cluster Security: 두뇌 역할
네트워크 정책이 어떤 일이 발생해야 하는지를 규정한다면, Red Hat Advanced Cluster Security(ACS)는 실제로 어떤 일이 일어나고 있는지를 모니터링합니다. 이상적인 NIST 800-207 제로 트러스트 아키텍처 관점에서 이러한 지속적인 모니터링은 핵심 보안 제어 루프를 완성하는 요소입니다. 이 솔루션은 실시간 트랜잭션과 동작 컨텍스트를 지속적으로 수집하여 정책 정보 지점(PIP) 역할을 수행합니다. 수집된 정보는 중앙 인텔리전스 엔진인 정책 결정 지점(PDP)으로 전달됩니다. 이를 통해 Red Hat Advanced Cluster Security는 정책 실행 지점(PEP)에서 액세스 권한 취소나 침해된 워크로드 강제 종료와 같은 자동화된 대응을 즉시 트리거할 수 있습니다.
ZTVP에서는 Red Hat Advanced Cluster Security의 기본 구성만을 배포하는 데 그치지 않습니다. 업계 모범 사례를 준수하는 맞춤형 사용자 정의 보안 정책을 적용하여 배포함으로써, 런타임 환경에서 이러한 동적 제로 트러스트 모델을 실행합니다. 맞춤형 배포에는 네트워크 계층과 연동되도록 설계된 4가지 핵심 정책이 도입되어 있으며, 이 정책들은 계층화된 제로 트러스트 검증 패턴 리포지토리에 모두 정의되어 있어 바로 사용할 수 있습니다. 이러한 제어 기능을 명확히 파악할 수 있도록 두 가지 운영 범주로 구분됩니다. 경고(배포 중 네트워크 "게이트"가 올바르게 구성되었는지 확인) 및 종료(런타임 시 진행 중인 위협을 능동적으로 무력화)
이 네 가지 정책은 다음과 같습니다.
범주 | 정책 이름 | 시행 조치 |
경고(배포) | 배포 환경에 최소 하나의 인그레스 네트워크 정책 포함 필요 | 인그레스 경계 없이 배포가 푸시되는 경우 관리자에게 경고하여 내부 네트워크 트래픽에 불필요하게 노출된 워크로드를 강조 표시합니다. |
경고(배포) | 배포 환경에 최소 하나의 이그레스 네트워크 정책 포함 필요 | 배포에 이그레스 경계가 없는 경우 관리자에게 경고하여 데이터 유출 또는 무제한 측면 이동을 허용할 수 있는 구성을 식별합니다. |
종료(런타임) | 런타임 권한 상승 방지 | 컨테이너가 권한 상승을 시도하거나(예: |
종료(런타임) | 의심스러운 Exec 실행 중지 | 공격자가 정찰 또는 네트워킹 툴(예: |
신뢰와 검증: 네트워크 정책 컴플라이언스 모니터링
모든 워크로드가 실제로 이러한 게이트로 보호되고 있으며, 배포 업데이트 중에 중요한 네트워크 경계가 실수로 누락되거나 제거되지 않았음을 어떻게 확실하게 보장할 수 있을까요? 또한 정책이 잘못 구성되어 공격자가 이를 우회하는 경우 어떻게 포착할 수 있을까요?
ZTVP에서는 런타임 실행과 엄격한 배포 점검을 결합하여 이 문제를 해결합니다. 누락되거나 실수로 제거된 네트워크 정책으로 인해 워크로드가 노출되지 않도록, ZTVP에는 경고 모드에서 기본적으로 활성화되는 두 가지 맞춤형 ACS 배포 정책이 포함되어 있습니다.
- 배포 환경에 최소 하나 이상의 인그레스 네트워크 정책 필요
- 배포 환경에 최소 하나 이상의 인그레스 네트워크 정책 필요
현재는 통제된 방식으로 이 기능을 시연하고 전체 클러스터에서 알림 피로를 방지하기 위해, 이러한 사용자 정의 정책은 기본적으로 ZTVP 데모 애플리케이션에 대해서만 활성화됩니다. 이 범위 내에서 정책은 환경을 지속적으로 스캔합니다. 개발자가 특정 네트워크 경계를 정의하지 않고 배포를 푸시하면 ACS에서 즉시 플래그를 지정합니다. 이를 통해 기본적인 '게이트'가 항상 존재하는지 검증할 수 있으며, 이러한 게이트가 잘못 구성되거나 우회되더라도 런타임 종료 정책이 비정상적인 동작을 포착할 수 있도록 대비합니다.
그러나 구성 스캔의 기술적 한계에 대해서도 솔직하게 짚고 넘어갈 필요가 있습니다. Red Hat Advanced Cluster Security는 네임스페이스 전반의 '기본 거부' 정책이 능동적으로 시행되는지 직접 모니터링할 수는 없습니다. 모든 아키텍처 모범 사례를 정적 점검을 통해 완벽하게 검증할 수 있는 것은 아닙니다. 구현 모니터링의 이러한 불가피한 사각지대로 인해, 경고에만 의존하는 것은 방어 체계에 치명적인 공백을 남기게 됩니다.
능동적 방어: 런타임 시 위협 제거
모든 보안 제어를 정적으로 검증할 수는 없으므로 일부 구성 오류가 발생하거나 공격자가 워크로드를 악용할 새로운 방법을 찾을 수 있음을 항상 가정해야 합니다. 실제 공격이 진행 중일 때는 단순한 경고만으로는 충분하지 않으며 몇 초의 순간이 중요합니다. 이 지점에서 Red Hat Advanced Cluster Security의 ZTVP 구현은 수동적인 모니터링 툴을 넘어 강력하고 능동적인 방어 메커니즘으로 전환됩니다. 정적 모니터링 한계로 인한 공백을 메우기 위해 두 가지 맞춤형 정책이 추가로 구현되었으며, 종료 모드에서 활성화되어 있습니다.
- 의심스러운 포드 동작 모니터링
- 위험한 명령 실행 감지
데모: 실시간 위협 감지 및 포드 종료
이 짧은 영상에서는 첫 번째 아티클에서 확립한 '침해 가정'이라는 핵심 제로 트러스트 원칙을 본격적으로 테스트합니다. 공격자가 이미 초기 경계를 성공적으로 우회하고 실행 중인 포드에 대한 액세스 권한을 획득한 시나리오를 시뮬레이션합니다.
- ZTVP가 없는 경우: 엄격한 런타임 모니터링이 없는 표준 환경에서 공격자는 전혀 감지되지 않은 채 탐색 명령을 실행하고, 내부 네트워크를 매핑하며, 로컬 파일을 검사하고, 다양한 익스플로잇 옵션을 시도할 수 있는 충분한 시간을 갖게 됩니다.
- ZTVP가 있는 경우: ZTVP로 보호되는 클러스터에서 Red Hat Advanced Cluster Security 런타임 모니터링은 공격자의 초기 정찰 명령을 즉시 감지합니다. 이 동작은 즉각적인 종료 정책을 트리거하여 터미널 세션을 끊고 악성 포드를 실시간으로 강제 종료함으로써 추가 활동이 발생하기 전에 위협을 무력화합니다.
공급망 구성 요소의 제로데이 취약점으로 인해 공격자가 포드 내부에서 코드를 실행할 수 있게 된 시나리오를 살펴보겠습니다. 네트워크 정책을 통해 다른 네임스페이스로 피벗하거나 데이터를 유출하지 못하도록 차단하더라도, 공격자는 여전히 포드 내부에 머물며 정찰 스크립트를 실행하거나 페이로드를 삽입하고 셸 명령을 실행하려고 시도할 수 있습니다.
공격자가 위험한 명령을 실행하거나 의심스러운 동작을 보이는 순간 ACS가 이상 징후를 감지합니다. 이러한 정책은 ZTVP 내에서 종료 모드로 설정되어 있으므로, Red Hat Advanced Cluster Security는 경고만 보내는 데 그치지 않고 악성 포드를 즉시 강제 종료합니다.
이것이 바로 심층 방어의 궁극적인 시너지 효과입니다. 네트워크 정책은 공격자의 탈출 경로를 차단하고, 능동적인 런타임 모니터링은 위협을 완전히 제거합니다. 구성을 일부 놓치더라도 공격이 성공하여 장기화될 위험은 사실상 제로에 가깝게 줄어듭니다.
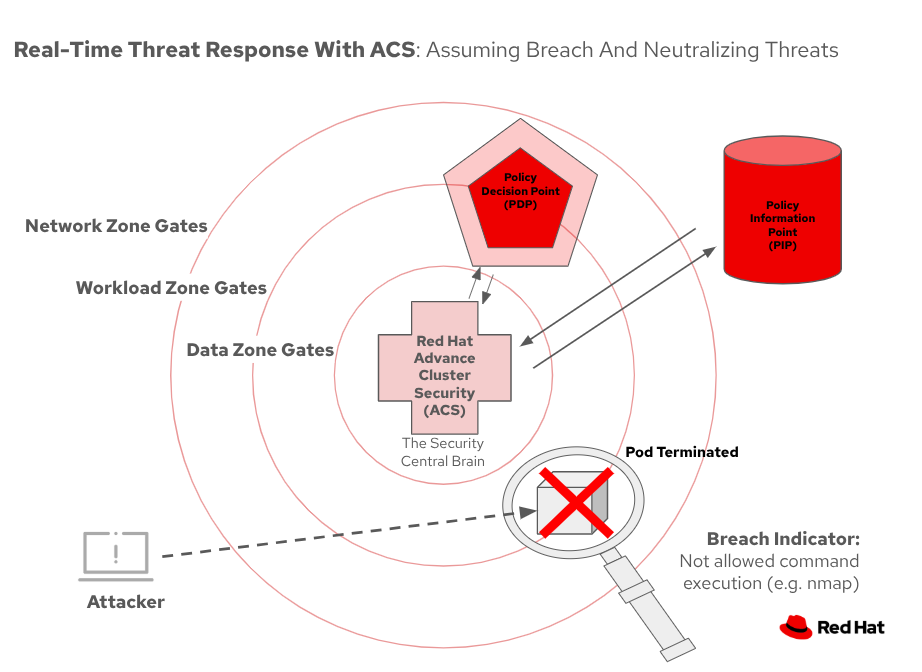
침해를 가정하고 위협을 무력화하는 Red Hat Advanced Cluster Security 기반의 실시간 위협 대응
대응 루프 완성: 실시간 관리자 가시성
침해된 포드를 강제 종료하면 즉각적인 위협은 무력화되지만, 환경 유지 관리 팀과 보안 팀은 여전히 공격 시도가 있었음을 파악해야 합니다. 현재 의심스러운 동작, 시도된 특정 명령, 수행된 조치를 상세히 보여주는 이러한 모든 고신뢰도 경고는 즉시 기록되어 Red Hat Advanced Cluster Security 콘솔에서 직접 확인할 수 있습니다. 이를 통해 팀은 활성화되어 확대되는 침해로 인한 압박 없이 취약한 공급망 구성 요소를 식별하는 등 근본 원인을 조사할 수 있습니다. 하지만 이러한 대응 루프를 완성하기 위해 이 기능을 더욱 확장하는 작업을 적극적으로 추진하고 있습니다. ZTVP 로드맵에는 Atlassian Jira와 같은 외부 트래킹 및 알림 시스템과의 연동 계획이 포함되어 있습니다. 머지않아 클러스터 관리자와 보안 팀은 선호하는 운영 채널에서 이러한 중요한 실시간 알림을 직접 수신하여 가시성을 한층 높이고 인시던트 대응 워크플로우를 가속화할 수 있습니다.
제로 트러스트의 현실
이러한 런타임 방어를 살펴보면 제로 트러스트 모델의 핵심으로 다시 돌아가게 됩니다. 완벽히 뚫리지 않는 시스템은 없습니다. 이전 아티클에서 언급했듯이, 빠르게 패치를 적용할 수 없는 상황에서 알려진 CVE '0개'라는 비현실적인 목표만을 추구하는 것은 승산 없는 싸움입니다. 제로 트러스트 모델의 궁극적인 핵심은 취약점(알려진 CVE 및 아직 발견되지 않은 제로데이 취약점 모두)이 발생할 수밖에 없음을 인정하는 것입니다.
엄격한 네트워크 정책은 '게이트'를 설정하는 기반이며 콘텐츠 서명 및 파이프라인 검증과 같은 고급 제어가 공급망을 보호하는 데 필수적이긴 하지만, 그것만으로 완전하지는 않습니다. 실시간으로 워크로드를 모니터링하고 이상 동작을 감지하여 런타임에 위협을 자동으로 종료하는 기능이야말로 취약한 시스템과 미지의 위협에 대응할 진정한 복원력을 갖춘 시스템을 구분 짓는 기준입니다.
복원력 있는 방어를 구현하기 위해 다음 아티클까지 기다릴 필요는 없습니다.
- 능동적 모니터링 구현: 이 아티클에 설명된 사용자 정의 Red Hat Advanced Cluster Security 정책을 배포(Validated Pattern 리포지토리의 정책 차트 참조)하여 단순한 네트워크 차단을 고신뢰도 보안 인텔리전스로 전환해 보세요.
- 아키텍처 살펴보기: 계층화된 제로 트러스트 검증 패턴의 전체 아키텍처를 검토하여 이러한 런타임 감시 기능이 전체적인 관점에서 어떻게 통합되는지 알아보세요.
이 시리즈의 다음 편에서는 ZTVP가 제로 트러스트 워크로드 아이덴티티 매니저와 함께 SPIFFE/SPIRE를 활용하여 워크로드 아이덴티티를 보호하고, 워크로드가 정상 작동하더라도 암호화된 방식으로 자신의 신원을 정확히 증명하도록 하는 방법을 살펴봅니다.
제품 체험판
Red Hat OpenShift Container Platform | 제품 체험판
저자 소개
Przemysław “Rogue” Roguski is a Security Architect at Red Hat who specializes in shift-left security initiatives focusing on embedding security best practices and attestation into the earliest stages of the SDLC. He contributes security analysis work on Red Hat OpenShift and other OpenShift-related products. He also designs security solutions and processes across Red Hat.
He contributes to the security ecosystem as a member of the CISA SBOM/VEX working groups, an OASIS OpenEoX Technical Committee member and a key contributor to the CWE program.
유사한 검색 결과
안정적인 코드를 재작성하지 마세요: Lightwell로 귀사의 수익과 개발자의 속도를 보호하는 방법
기업 속도의 새로운 가치 기준
Can Compliance Be A Piece Of Cake? | Compiler
Collaboration In Product Security | Compiler
채널별 검색

오토메이션
기술, 팀, 인프라를 위한 IT 자동화 최신 동향

인공지능
고객이 어디서나 AI 워크로드를 실행할 수 있도록 지원하는 플랫폼 업데이트

오픈 하이브리드 클라우드
하이브리드 클라우드로 더욱 유연한 미래를 구축하는 방법을 알아보세요

보안
환경과 기술 전반에 걸쳐 리스크를 감소하는 방법에 대한 최신 정보

엣지 컴퓨팅
엣지에서의 운영을 단순화하는 플랫폼 업데이트

인프라
세계적으로 인정받은 기업용 Linux 플랫폼에 대한 최신 정보

애플리케이션
복잡한 애플리케이션에 대한 솔루션 더 보기

가상화
온프레미스와 클라우드 환경에서 워크로드를 유연하게 운영하기 위한 엔터프라이즈 가상화의 미래
