Red Hat OpenShift Service Mesh 3.4는 Red Hat OpenShift 및 Red Hat OpenShift Platform Plus와 함께 정식 출시되었습니다. Istio, Envoy, Kiali 프로젝트를 기반으로 하는 이 릴리스에서는 Istio 버전을 1.30으로, Kiali를 2.27로 업데이트했습니다. Istio의 사이드카 없는 앰비언트 모드 등에 대한 몇 가지 업데이트를 포함하고 있습니다. Kiali는 대규모 서비스 메쉬를 더 효과적으로 관리할 수 있는 새로운 개요 페이지를 도입하는 한편, Red Hat OpenShift Lightspeed의 AI 기반 기능을 기술 프리뷰로 제공하여 문제를 더 빠르게 진단하고 해결할 수 있도록 지원합니다. 이 포스트에서는 올해 하반기에 출시될 기능도 미리 살펴봅니다.
OpenShift Service Mesh 2.6은 2026/06/30에 지원 종료되었습니다. 승인된 지원 연장 없이 2.6 버전을 계속 실행 중인 경우, 이 포스트 끝에 있는 진행 방법에 대한 참고 사항을 확인하세요.
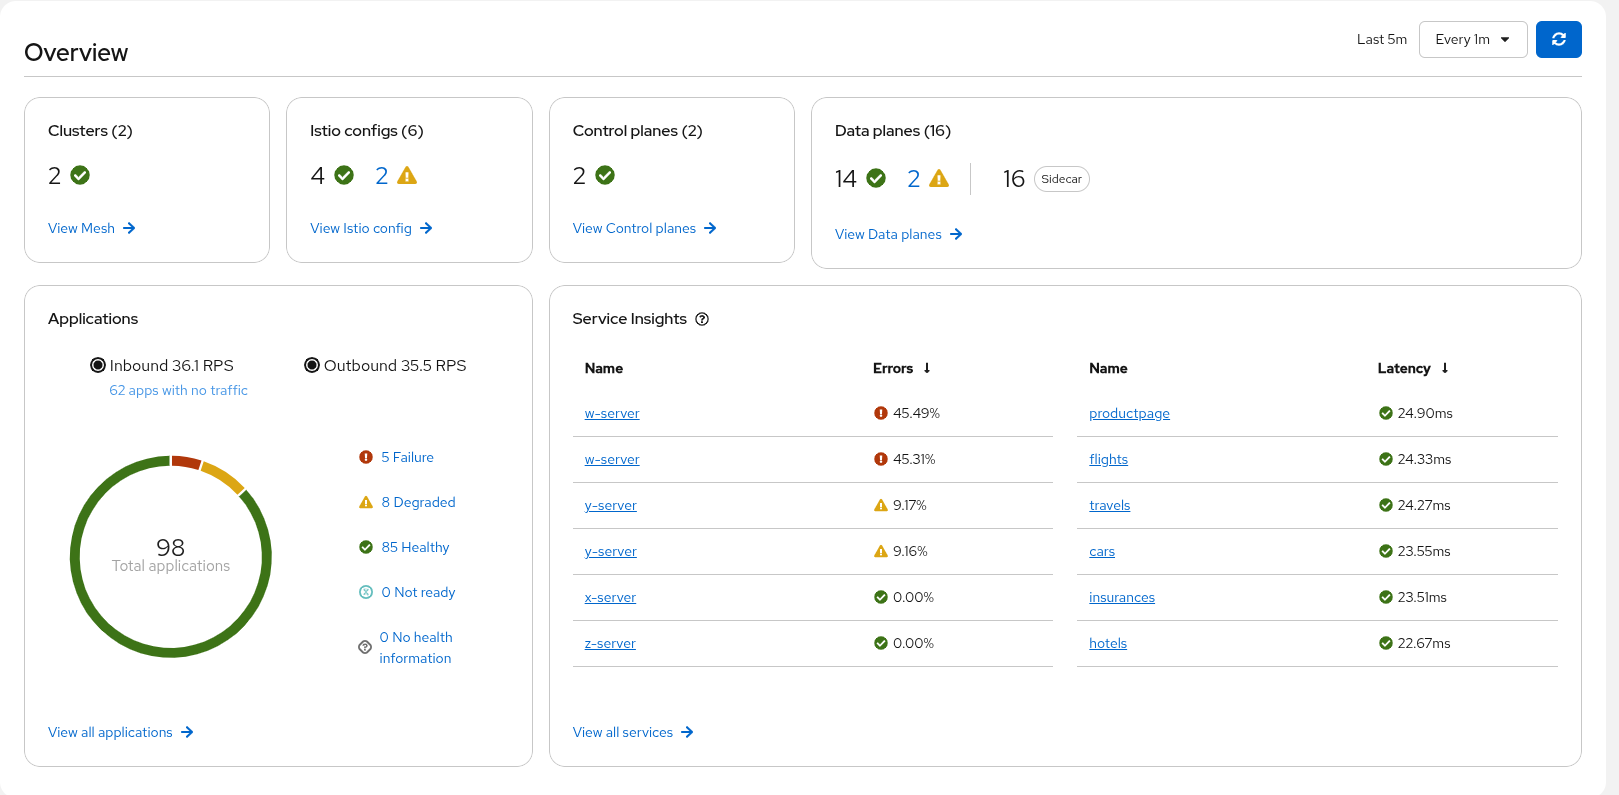
Kiali의 새로운 멀티클러스터 인식 개요 페이지
Red Hat Summit의 OpenShift Service Mesh
Red Hat Summit 2026은 5월에 조지아주 애틀랜타에서 개최되었습니다. OpenShift Service Mesh는 Red Hat OpenShift 제품 스포트라이트에서 비중 있게 다뤄졌습니다. 여기에는 두 고객의 서비스 메쉬 사용 경험담과 OpenShift Virtualization 기반 서비스 메쉬 데모, 그리고 에이전틱 AI 트러블슈팅을 활용한 미래 지향적인 서비스 메쉬 데모가 포함되었습니다.
Istio 1.30 및 Kiali 2.27 기반
이 릴리스는 OpenShift Service Mesh 3.3에서 Istio 1.29 및 1.30의 변경 사항을 통합하여 두 단계의 Istio 마이너 릴리스를 건너뜁니다. 이 두 릴리스에는 특히 멀티클러스터 환경을 위한 Istio 앰비언트 모드의 주요 업데이트가 포함되어 있습니다. Kiali는 개요 및 상세 페이지에 대한 주요 업데이트가 포함된 버전 2.27로 업그레이드되었습니다. 여기에서는 주목할 만한 몇 가지 변경 사항을 중점적으로 살펴보겠습니다. 전체 업데이트 목록은 Istio 1.29 및 1.30 변경 노트와 Kiali 릴리스 노트에서 확인할 수 있습니다. 제품 지원에 대한 자세한 내용은 OpenShift Service Mesh 3.4 기능 지원 표를 참조하세요.
앰비언트 모드 업데이트
이 릴리스에는 Istio의 사이드카 없는 앰비언트 모드에 대한 여러 업데이트가 포함되어 있으며, 기존 사이드카 모드와 대등한 기능을 갖추기 위해 계속 발전하고 있습니다.
사이드카 모드와의 공존 및 마이그레이션 지침
이 릴리스에서는 동일한 서비스 메쉬 내에서 앰비언트 모드와 사이드카 모드 워크로드의 공존에 대한 공식 지원 및 지침과 더불어, 사이드카 모드에서 앰비언트 모드로 워크로드를 마이그레이션하는 지원 지침을 소개합니다. 두 절차 모두 현재 앰비언트 및 사이드카 모드 간 워크로드 공존 및 마이그레이션 시 존재하는 몇 가지 제한 사항을 명시하고 있습니다. 마이그레이션은 앰비언트 및 사이드카 워크로드가 일정 기간 공존하면서 점진적이고 가역적으로 진행되도록 설계되었습니다.
앰비언트 모드의 멀티클러스터 기능 고도화(기술 프리뷰)
이 릴리스에는 Istio 앰비언트 모드의 멀티 프라이머리 멀티 네트워크(멀티클러스터) 기능 세트에 대한 많은 업데이트가 포함되어 있습니다. 여기에는 앰비언트 모드에서 멀티 프라이머리 멀티 네트워크 메쉬를 설치하기 위한 OpenShift Service Mesh의 업데이트된 설명서가 포함됩니다.
참고로, Istio의 멀티클러스터 토폴로지는 단일 메쉬의 범위를 여러 클러스터로 확장하여 여러 클러스터, 가용 영역, 지역 전반에서 트래픽을 관찰하고 정책을 관리하는 단일 지점을 제공합니다. 이 기능은 고가용성 애플리케이션을 구축하는 데 특히 유용하며, Istio의 로컬리티 기반 부하 분산을 통해 물리적 또는 지리적 위치에 따라 트래픽을 라우팅할 수 있습니다. 사이드카 모드의 경우, 이는 OpenShift Service Mesh에서 정식 출시된 기능입니다.
이 릴리스에는 앰비언트 모드 멀티클러스터를 프로덕션 환경에서 사용할 수 있는 수준으로 개선하는 중요한 기능 강화 및 버그 수정이 포함되어 있습니다. 여기에는 인그레스 게이트웨이가 노출된 원격 백엔드로 요청을 라우팅하지 않던 버그 수정이 포함됩니다. 이 수정 사항은 기본값이 false인 AMBIENT_ENABLE_MULTI_NETWORK_INGRESS 기능 플래그를 통해 활성화할 수 있습니다.
텔레메트리 구현이 개선되어 웨이포인트가 사용되는 네트워크 경계 전반에서 피어 메타데이터 및 텔레메트리 교환과 관련된 격차가 해소되었습니다. 이러한 기능을 사용하려면 AMBIENT_ENABLE_BAGGAGE 기능 플래그를 활성화해야 할 수도 있습니다. Istio 프로젝트는 이제 Kiali를 사용하여 멀티 네트워크 앰비언트 모드를 구성하는 방법에 대한 심층 가이드도 제공합니다.
Istio 앰비언트 모드를 통한 멀티 프라이머리 멀티 네트워크(멀티클러스터) 지원은 OpenShift Service Mesh 3.4의 기술 프리뷰 기능입니다. 아직 프로덕션 용도로 권장하지는 않지만, OpenShift Service Mesh 사용자가 이 기능을 개발 및 실험 단계에서 사용해 보고 피드백을 제공해 주시기를 권장합니다.
ztunnel의 CRL(인증서 해지 목록) 지원
이 릴리스에서는 ztunnel에 CRL(인증서 해지 목록) 지원을 추가하여 외부 인증 기관을 사용할 때 앰비언트 모드에서 해지된 인증서의 유효성을 검사하고 거부할 수 있습니다. 사이드카 모드와 마찬가지로, ClientTLSSettings에서 연결된 CA 파일과 함께 제공되는 ca-crl.pem 파일을 사용하여 이를 구성할 수 있습니다. Istio 컨트롤 플레인(Istiod)은 이러한 CRL을 클러스터에 참여하는 모든 네임스페이스에 자동으로 배포합니다.
RHEL 10 이상을 위한 네이티브 nftables 지원
이 릴리스에서는 사이드카 및 앰비언트 모드 모두에 대해 네이티브 nftables 지원을 제공합니다. 이 기능은 Istio가 향후 버전의 Red Hat Enterprise Linux(RHEL) 및 OpenShift에 대비할 수 있도록 Red Hat에서 기여했습니다. Nftables는 기존 iptables를 대신하여 네트워크 규칙을 관리할 수 있는 수단을 제공하며, RHEL 10 이상에서 서비스 메쉬를 사용할 때 필수적으로 요구됩니다.
핵심 Istio 구성 요소에 대한 네트워크 정책
Istio 핵심 구성 요소(istiod, istio-cni, ztunnel)의 보안을 강화하기 위해, Red Hat은 각 구성 요소에 필요한 최소 인그레스 포트 집합으로 이들을 제한하는 선택적 네트워크 정책 집합을 도입했습니다. 이러한 정책은 Istio 리소스의 values 구성에서 global.networkPolicy.enabled=true를 설정하여 활성화할 수 있습니다.
OpenShift Service Mesh 3.4에서는 기본적으로 비활성화되어 있지만, 향후 마이너 릴리스에서는 기본적으로 활성화될 예정입니다.
쿠버네티스 게이트웨이 API 개선 사항
Istio 내의 쿠버네티스 게이트웨이 API 지원은 계속해서 진화하고 있습니다. 이번 서비스 메쉬 릴리스에는 쿠버네티스 게이트웨이 API 1.5를 지원하는 주요 업데이트가 포함되었습니다. OpenShift에서 게이트웨이 API를 지원하려면 CRD(사용자 정의 리소스 정의)를 설치해야 하며, 현재 지원되는 CRD 버전은 OpenShift 플랫폼 버전에 따라 다릅니다.
이 릴리스에는 Istio 앰비언트 모드에서 암호화된 클러스터 간 트래픽을 지원하기 위한 핵심 기능인 남북 게이트웨이용 TLS 패스스루뿐만 아니라 TLSRoute 종료 및 혼합 모드에 대한 전체 지원이 추가되었습니다.
Gateway 리소스에는 이제 gateway.istio.io/tls-cipher-suites 주석을 사용하여 사용자 정의 암호 모음을 지정하는 옵션이 포함됩니다. Gateway 리소스의 상태 보고 기능이 개선되어 연결된 ListenerSets 수가 포함되며, ListenerSet 상태 보고에는 연결된 Routes 수가 포함됩니다.
끝으로, 서비스 메쉬 구성을 위해 쿠버네티스 게이트웨이 API(GAMMA)만 사용하거나 Istio를 인그레스 컨트롤러(남북 트래픽 전용)로만 사용하는 경우, Istio가 기본으로 제공하는 방대한 리소스와 기능이 모두 필요하지는 않을 수 있습니다. 새로운 PILOT_IGNORE_RESOURCES 환경 변수를 사용하면 활용 사례에 불필요한 리소스를 무시하여 Istio를 최적화할 수 있습니다. 이를 통해 Istio의 풋프린트를 줄이고 메모리 및 구성 조정 시간을 절약할 수 있습니다.
쿠버네티스 사용자 네임스페이스 지원
이 릴리스에서는 Istio CNI로 실행할 때 쿠버네티스 사용자 네임스페이스(hostUsers: false)를 사용하는 포드에 사이드카 주입 기능을 지원합니다.
쿠버네티스 사용자 네임스페이스는 컨테이너 내부의 root 사용자를 호스트 노드의 root 사용자와 격리하여 클러스터 보안을 강화합니다. 이를 통해 컨테이너화된 프로세스가 호스트로 이스케이프되더라도 어떠한 권한도 갖지 못하도록 보장합니다.
이 기능을 사용하려면 openshift.io/sa.scc.uid-range 및 openshift.io/sa.scc.supplemental-groups 주석을 사용하여 타겟 네임스페이스 오브젝트에서 기본 사용자 ID(UID) 및 그룹 ID(GID) 범위를 명시적으로 구성하여 사용자 네임스페이스 매핑을 허용해야 합니다. 할당된 ID 범위의 길이는 65,535 이하로 설정해야 합니다. 이 용량 제한을 초과하면 포드 생성이 실패하기 때문입니다.
제로 트러스트 워크로드 Identity 관리자 지원(기술 프리뷰)
이 릴리스에서는 Red Hat의 제로 트러스트 워크로드 Identity 관리자(SPIRE 기반)를 통한 OpenShift Service Mesh 지원을 기술 프리뷰로 업데이트했습니다. OpenShift Service Mesh는 SPIFFE 프로토콜을 사용한 기본 워크로드 Identity 생성 기능을 포함하고 있지만, Red Hat OpenShift Platform Plus에서 제공되는 제로 트러스트 워크로드 Identity 관리자는 하드웨어 또는 클라우드 환경 검증을 바탕으로 더욱 강력한 다단계 워크로드 Identity 증명 기능을 제공합니다. 이를 통해 워크로드가 요청된 Identity와 합법적으로 일치함을 더욱 확실히 보장할 수 있습니다.
제로 트러스트 워크로드 Identity 관리자에는 서로 다른 트러스트 도메인에 속한 워크로드가 보호된 방식으로 상호 인증 및 통신할 수 있게 해주는 페더레이션이라는 강력한 기능도 포함되어 있습니다. 이 기능을 서비스 메쉬와 결합하면 워크로드가 서로 다른 서비스 메쉬, 클러스터 또는 가상 머신(VM)과 같은 독립형 환경에 있는지에 관계없이 트러스트 공유를 위한 보안을 간소화하고 강화할 수 있습니다.
이러한 통합은 외부 가상 머신으로 활용 사례 확장을 포함하여 일련의 블로그 포스트에 자세히 설명되어 있습니다.
새로운 TrafficExtension API(기술 프리뷰)
이 릴리스에서는 Istio 확장을 위한 새로운 API인 TrafficExtension API를 도입했습니다. Istio가 매우 풍부한 기능을 제공하지만, 고객 중 상당수가 EnvoyFilter API(버전 업데이트 시 손상될 위험이 높은 로우 레벨 API)나 WebAssembly 플러그인(복잡한 사용 사례에는 좋지만 빌드 및 배포가 번거로울 수 있음)을 통해 Istio의 기능을 확장해야 하는 특수한 사용 사례를 가지고 있음을 알게 되었습니다.
TrafficExtension API는 Istio 기능 확장을 위해 개선된 단일 통합 API를 제공하는 것을 목표로 합니다. 이 API는 (대체하고자 하는) WasmPlugin API의 기능을 포함함과 동시에, 모듈 배포 없이 리소스 내에 직접 임베드되는 Lua 스크립트에 대한 지원도 추가합니다. 이를 통해 EnvoyFilter보다 안전하면서도 Istio를 확장할 수 있는 가벼운 방법을 제공합니다. 다른 Istio 리소스와 마찬가지로 TrafficExtension은 Kiali를 사용하여 구성하고 관리할 수 있습니다. 자세한 내용은 Envoy 프록시 확장을 참조하세요.
멀티클러스터 지원이 개선된 새로운 Kiali 개요 및 상세 페이지
Kiali 콘솔과 자매품인 OpenShift Service Mesh Console 플러그인은 Istio와 서비스 메쉬를 구성하는 서비스를 모두 관찰, 관리, 보호할 수 있는 중앙 위치를 제공합니다.
이 릴리스에는 완전히 새롭게 디자인된 Kiali 개요 페이지가 포함되어 있습니다(위의 스크린샷 참조). 이는 수백 개의 네임스페이스가 존재할 수 있는 대규모 멀티클러스터 서비스 메쉬 배포 환경에서 가독성과 성능을 개선하기 위한 것입니다. 새로운 아키텍처는 메모리 사용량과 렌더링 시간을 줄여주며, 업데이트된 레이아웃은 멀티클러스터를 인식하여 애플리케이션 인사이트를 한눈에 제공함으로써 전반적인 상태를 강조합니다. 유사한 업데이트가 OpenShift Service Mesh Console 플러그인 개요 페이지에도 적용되었습니다.
업데이트된 네임스페이스 페이지는 고급 필터링, 정렬 및 각 네임스페이스의 mTLS 상태를 통해 대규모 멀티클러스터 메쉬를 더 효과적으로 지원합니다.
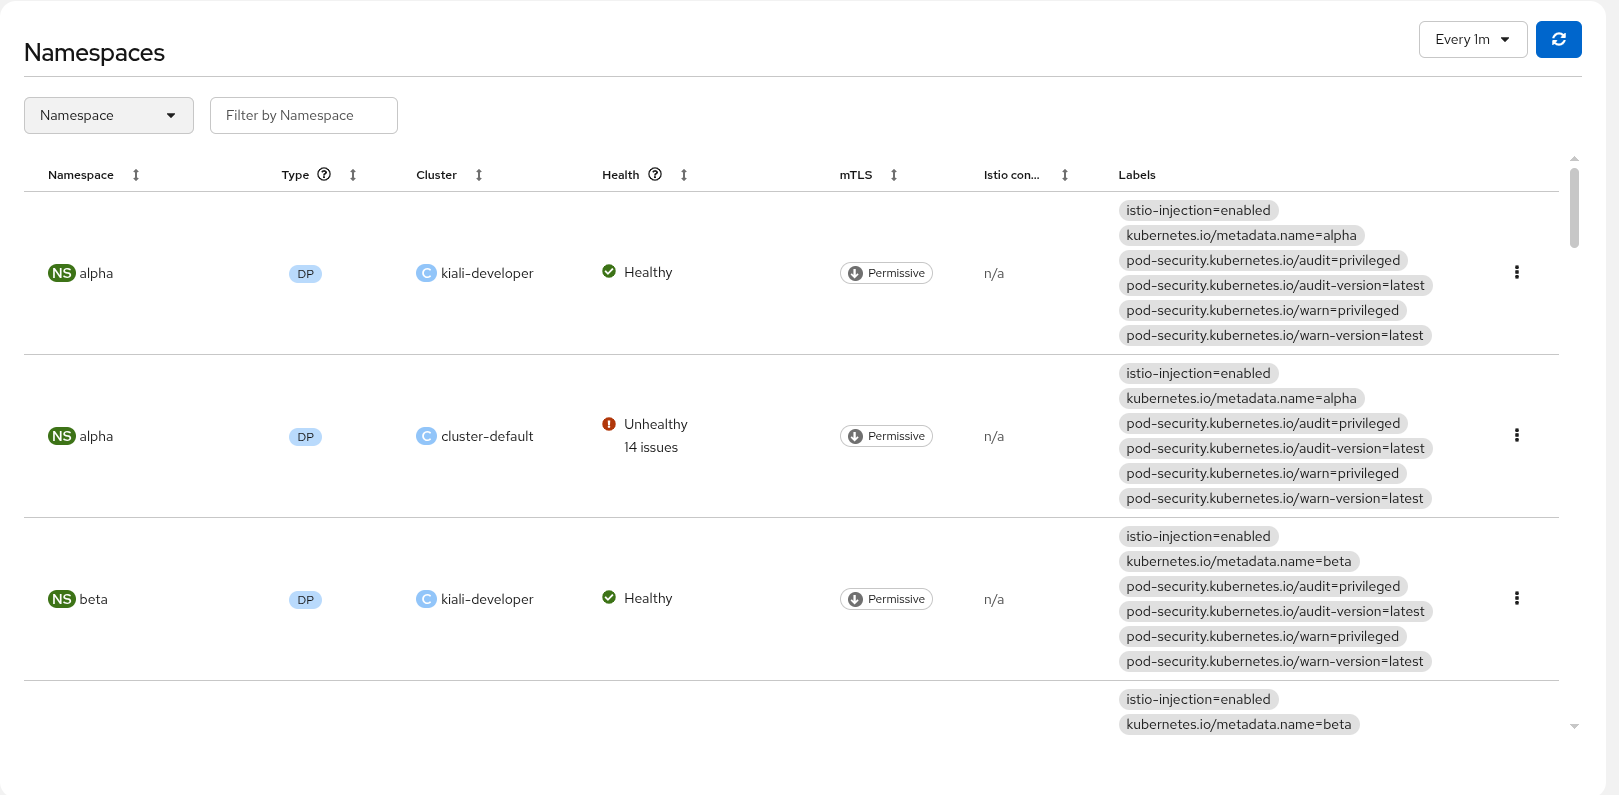
Kiali의 업데이트된 멀티클러스터 인식 네임스페이스 페이지
특정 네임스페이스를 검사하면 해당 네임스페이스의 업데이트된 요약 및 그래프 보기가 제공됩니다. 특정 워크로드로 드릴다운하면 해당 워크로드의 종속성을 표시하는 그래프와 함께 유사한 요약 보기가 제공됩니다.
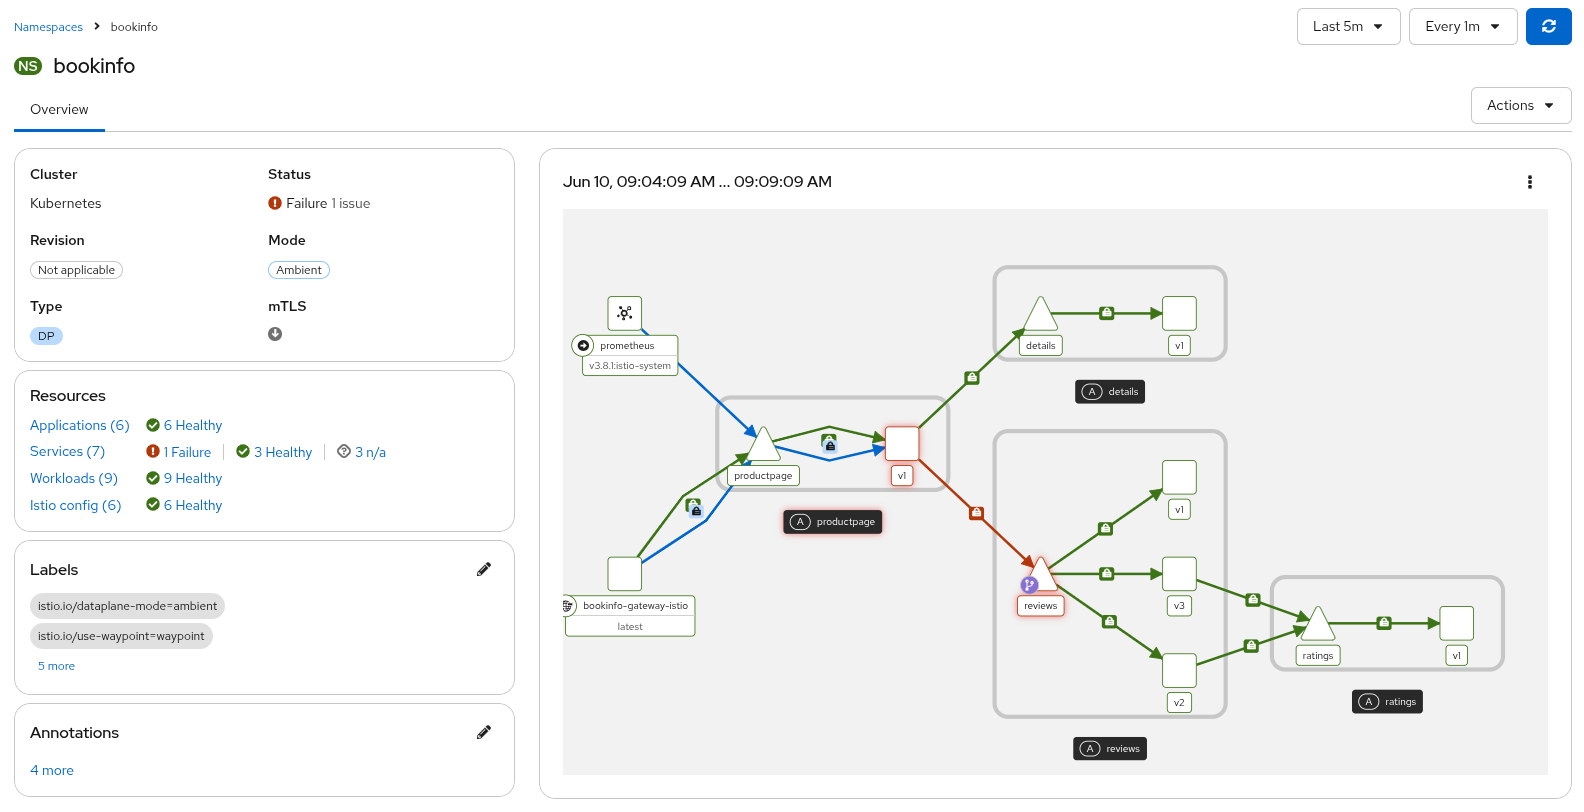
Kiali의 업데이트된 네임스페이스 상세 페이지
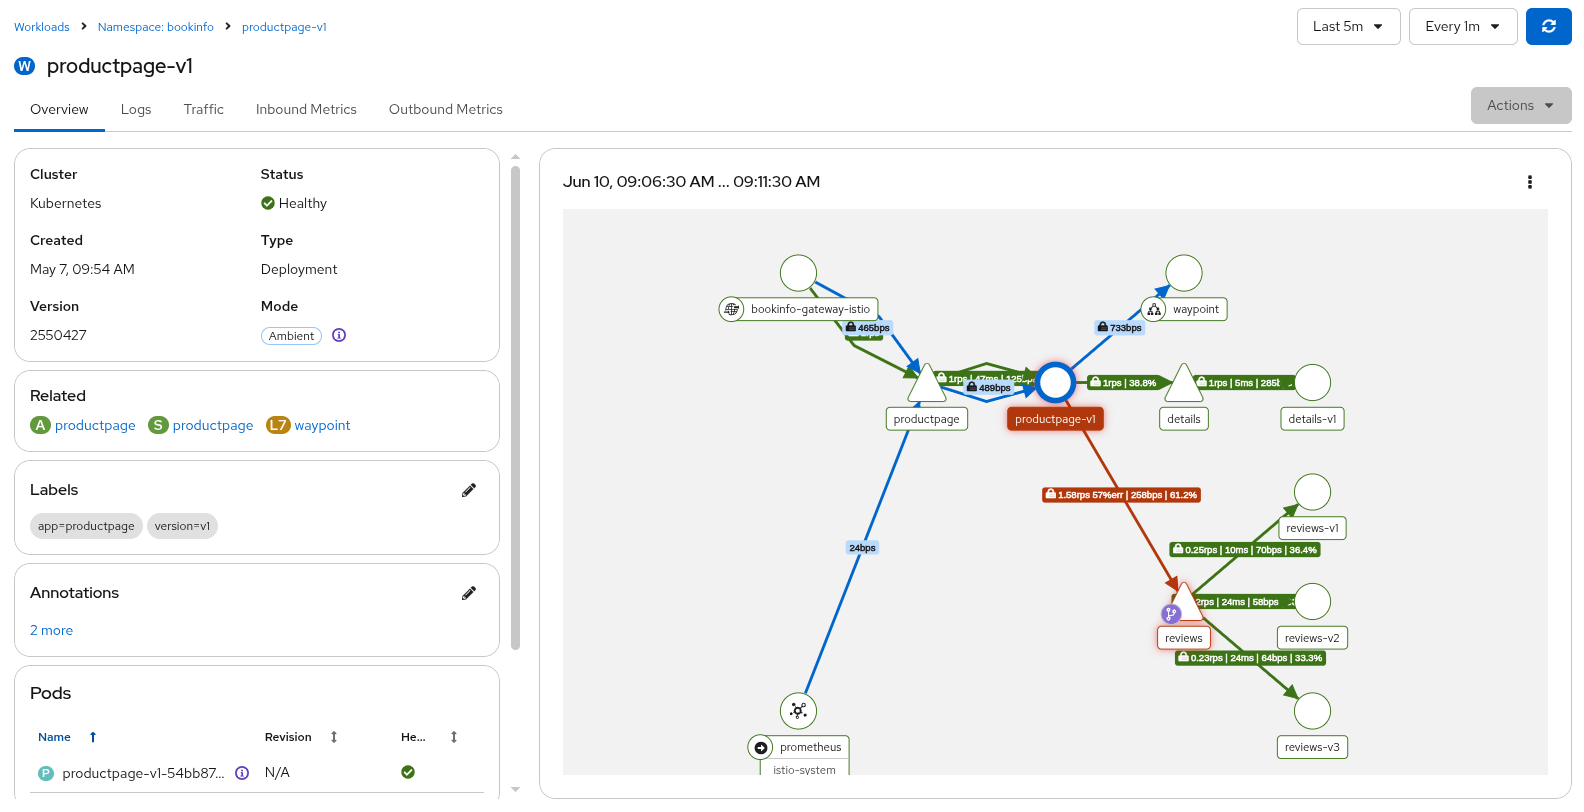
Kiali의 업데이트된 워크로드 상세 페이지
AI 기반 서비스 메쉬 지원(기술 프리뷰)
Istio의 복잡성과 Kiali가 액세스할 수 있는 풍부한 정보(메트릭, 로그, 추적 등) 덕분에 서비스 메쉬는 AI 지원을 제공하기에 이상적인 영역입니다. Kiali 콘솔에서는 Kiali 자체 챗봇을 설정하여 이 기능을 사용할 수 있습니다. 이 릴리스에는 비용 모니터링 및 제어에 도움이 되는 토큰 사용 분석 기능이 추가되었습니다. 또한 악의적인 입력으로 인해 민감한 메쉬 구성이나 자격 증명이 유출되는 것을 방지하기 위해 주입 공격에 대비하여 시스템 프롬프트를 강화했습니다.
더 강력한 성능과 통합을 위해 OpenShift Lightspeed와 함께 Model Connect Protocol(MCP)을 사용하여 서비스 메쉬와 나머지 OpenShift 플랫폼을 지원받을 수 있습니다. OpenShift Model Connect Protocol(MCP) 서버가 최근 기술 프리뷰로 출시되었습니다. 여기에는 Kiali 및 OpenShift Service Mesh 전용 툴이 포함되어 있습니다.
이를 Kiali 콘솔 또는 OpenShift Service Mesh 콘솔 플러그인과 함께 사용하여 Lightspeed 또는 MCP를 통해 선택한 에이전틱 환경에서 메쉬와 상호 작용하는 동안 메쉬를 모니터링할 수 있습니다.
OpenShift Service Mesh Console 플러그인이 포함된 OpenShift Lightspeed
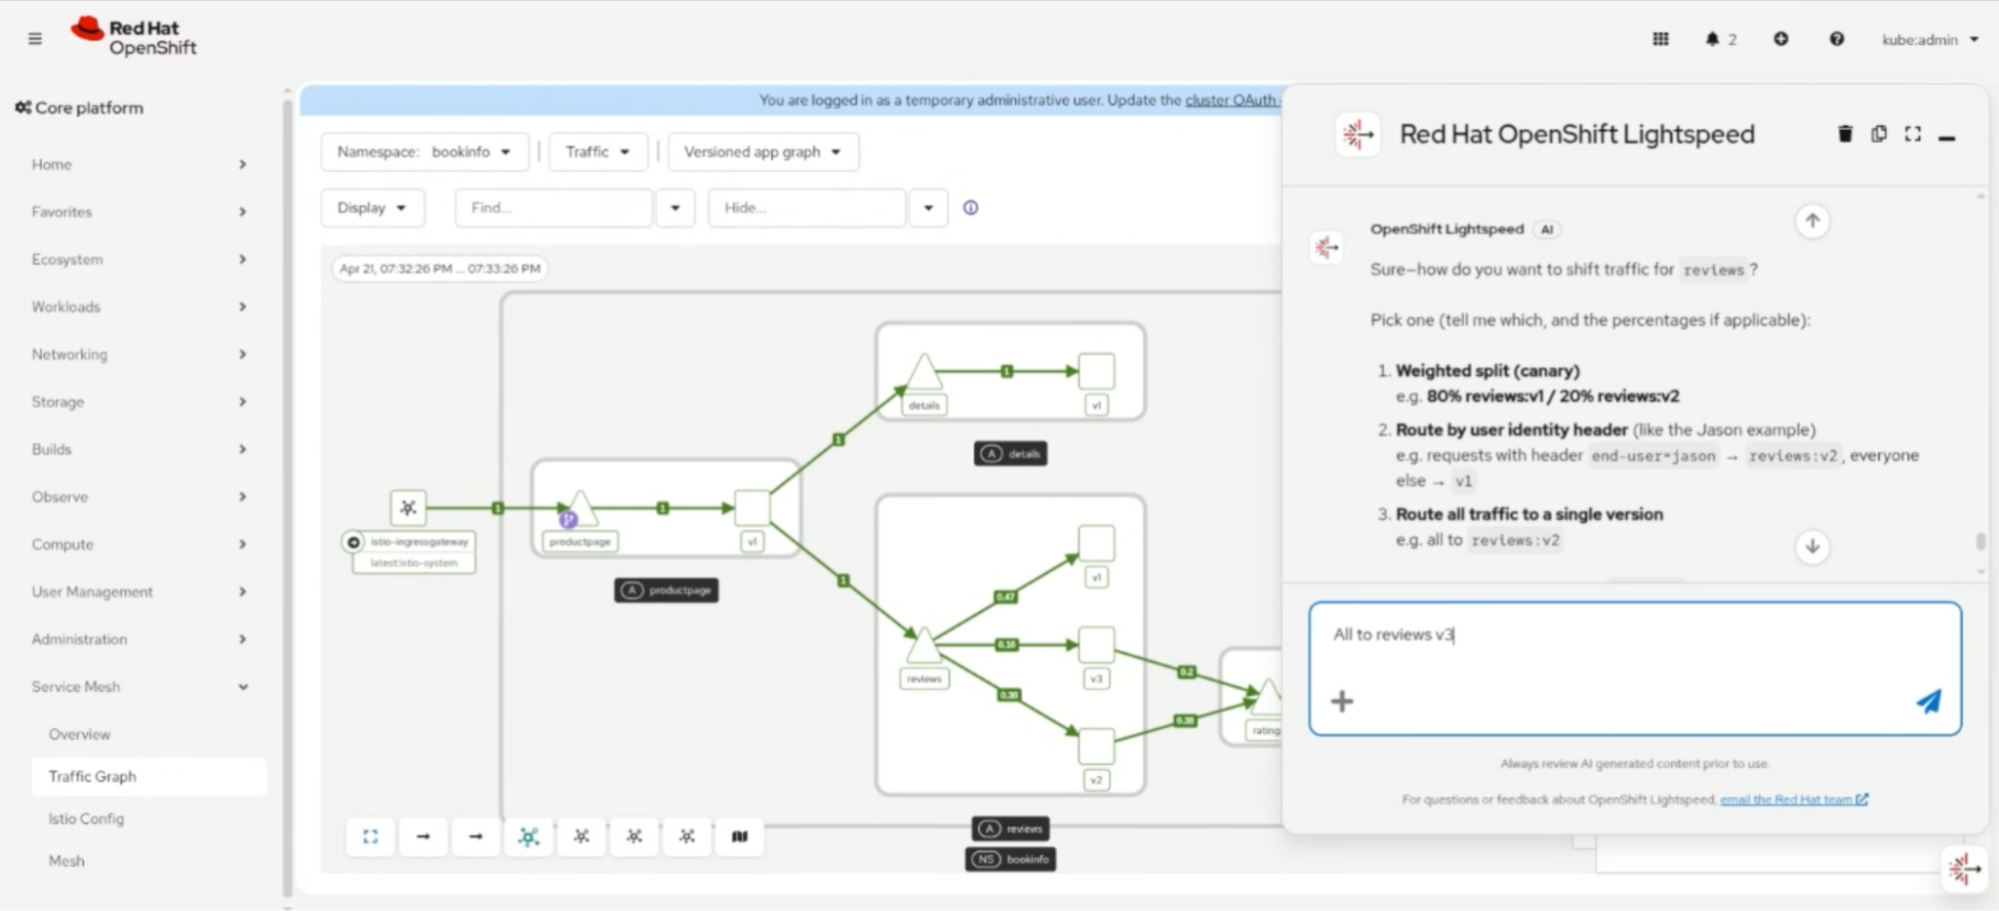
이러한 조합은 트래픽 분할(위에서 소개되었으며 여기에서 데모로 확인 가능), 텔레메트리 분석, 구성 오류 식별부터 복잡한 문제 해결 시나리오(데모)에 이르기까지 일반적인 서비스 메쉬 사용 사례뿐만 아니라, 이전에는 깊이 있는 Istio 전문 지식(또는 문서를 찾아 헤매는 데 드는 수많은 시간)이 필요했을 법한 기타 작업들에 대한 진입 장벽을 낮추는 데 도움이 됨을 이미 확인했습니다.
Kiali의 네임스페이스 멀티테넌시 개선
Kiali는 새로운 구성 옵션인 KialiFeatureFlags.Authz.RequireNamespaceGet을 추가하여, 관리자가 사용자에게 ("목록"뿐만 아니라) 명시적인 "가져오기" 권한이 있는 네임스페이스로만 가시성을 제한할 수 있도록 했습니다. 이 기능은 사용자가 전체 클러스터 인벤토리가 아닌 자신의 네임스페이스만 확인해야 하는 단일 메쉬 멀티테넌트 환경에서 유용합니다.
향후 계획
이번 릴리스에는 Istio와 Kiali에 대한 다양한 업데이트가 포함되어 있지만, 올해 하반기에 기대할 수 있는 몇 가지 주요 기능이 더 남아 있습니다. 앰비언트 모드의 멀티 프라이머리 멀티 네트워크(멀티클러스터) 토폴로지를 정식 출시하기 위해 노력하고 있습니다. OpenShift 클러스터의 일부가 아닌 워크로드를 포함하여 별도의 네트워크에 있는 워크로드까지 VM 지원 범위를 확장할 계획입니다. RHEL VM 통합 지원은 개발자 프리뷰 기능입니다. 또한 여러 클러스터 전반에서 서비스 메쉬 구성 및 관리를 개선하기 위해 Red Hat Advanced Cluster Management for Kubernetes의 확장 기능을 검토하고 있습니다.
OpenShift Service Mesh 2.6 지원 종료
OpenShift Service Mesh 2.6은 2026/06/30에 지원 종료되었습니다. 고객이 지원되는 버전인 OpenShift Service Mesh 3로 마이그레이션할 수 있도록 계속 지원할 예정이나, OpenShift Service Mesh 2.6에 대한 버그 수정 및 보안 수정은 더 이상 제공되지 않습니다.
OpenShift Service Mesh 2.6을 계속 사용 중이라면 Red Hat 어카운트 담당자에게 문의하여 지원 연장 및 마이그레이션 일정에 대해 논의하시기 바랍니다. OpenShift Service Mesh 2.6과 3.0의 차이점에 대한 자세한 내용은 여기에 설명되어 있으며, 다양한 프로덕션 설정을 다루는 제로 다운타임 절차를 자세히 설명하는 심층 마이그레이션 가이드도 확인할 수 있습니다. 개별 상황이나 과제에 대해 언제든지 논의할 수 있습니다.
OpenShift Service Mesh 3.4 시작 또는 업그레이드
서비스 메쉬를 처음 사용하는 경우, 설치 가이드에서 OpenShift Service Mesh 3 오퍼레이터를 사용하여 Istio를 설치하는 방법을 안내합니다. 오퍼레이터는 단일 클러스터(사이드카 모드 전용)의 여러 서비스 메쉬 또는 서비스 메쉬 내의 여러 클러스터를 포함하여 Istio의 설치 및 업그레이드를 처리합니다.
OpenShift Service Mesh 3.3에서 업그레이드하는 경우, 업그레이드 전 주의해야 할 중요 변경 사항 목록을 릴리스 노트에서 확인하세요. 자세한 업그레이드 절차는 OpenShift Service Mesh 업데이트 설명서를 참조하세요.
Red Hat OpenShift Service Mesh에 대해 자세히 알아보세요.
제품 체험판
Red Hat OpenShift Container Platform | 제품 체험판
저자 소개
Jamie Longmuir is the product manager leading Red Hat OpenShift Service Mesh. Prior to his journey as a product manager, Jamie spent much of his career as a software developer with a focus on distributed systems and cloud infrastructure automation. Along the way, he has had stints as a field engineer and training developer working for both small startups and large enterprises.
채널별 검색

오토메이션
기술, 팀, 인프라를 위한 IT 자동화 최신 동향

인공지능
고객이 어디서나 AI 워크로드를 실행할 수 있도록 지원하는 플랫폼 업데이트

오픈 하이브리드 클라우드
하이브리드 클라우드로 더욱 유연한 미래를 구축하는 방법을 알아보세요

보안
환경과 기술 전반에 걸쳐 리스크를 감소하는 방법에 대한 최신 정보

엣지 컴퓨팅
엣지에서의 운영을 단순화하는 플랫폼 업데이트

인프라
세계적으로 인정받은 기업용 Linux 플랫폼에 대한 최신 정보

애플리케이션
복잡한 애플리케이션에 대한 솔루션 더 보기

가상화
온프레미스와 클라우드 환경에서 워크로드를 유연하게 운영하기 위한 엔터프라이즈 가상화의 미래
