Red Hat OpenShift Service Mesh 3.4 está disponible de forma general con Red Hat OpenShift y Red Hat OpenShift Platform Plus. Esta versión se basa en los proyectos Istio, Envoy y Kiali, y actualiza la versión de Istio a la 1.30 y la de Kiali a la 2.27. Esta versión incluye varias actualizaciones del modo ambiente sin sidecar de Istio, entre otras mejoras. Kiali presenta una nueva página de descripción general para gestionar mejor las mallas de servicios a escala, e incorpora funciones de inteligencia artificial con Red Hat OpenShift Lightspeed en versión de prueba para ayudarte a diagnosticar y resolver problemas más rápido. Esta publicación también ofrece un adelanto de lo que llegará más adelante este año.
Ten en cuenta que OpenShift Service Mesh 2.6 llegó al final de su vida útil el 30 de junio de 2026. Si aún ejecutas la versión 2.6 sin una extensión de soporte aprobada, consulta las notas al final de esta publicación para saber cómo proceder.
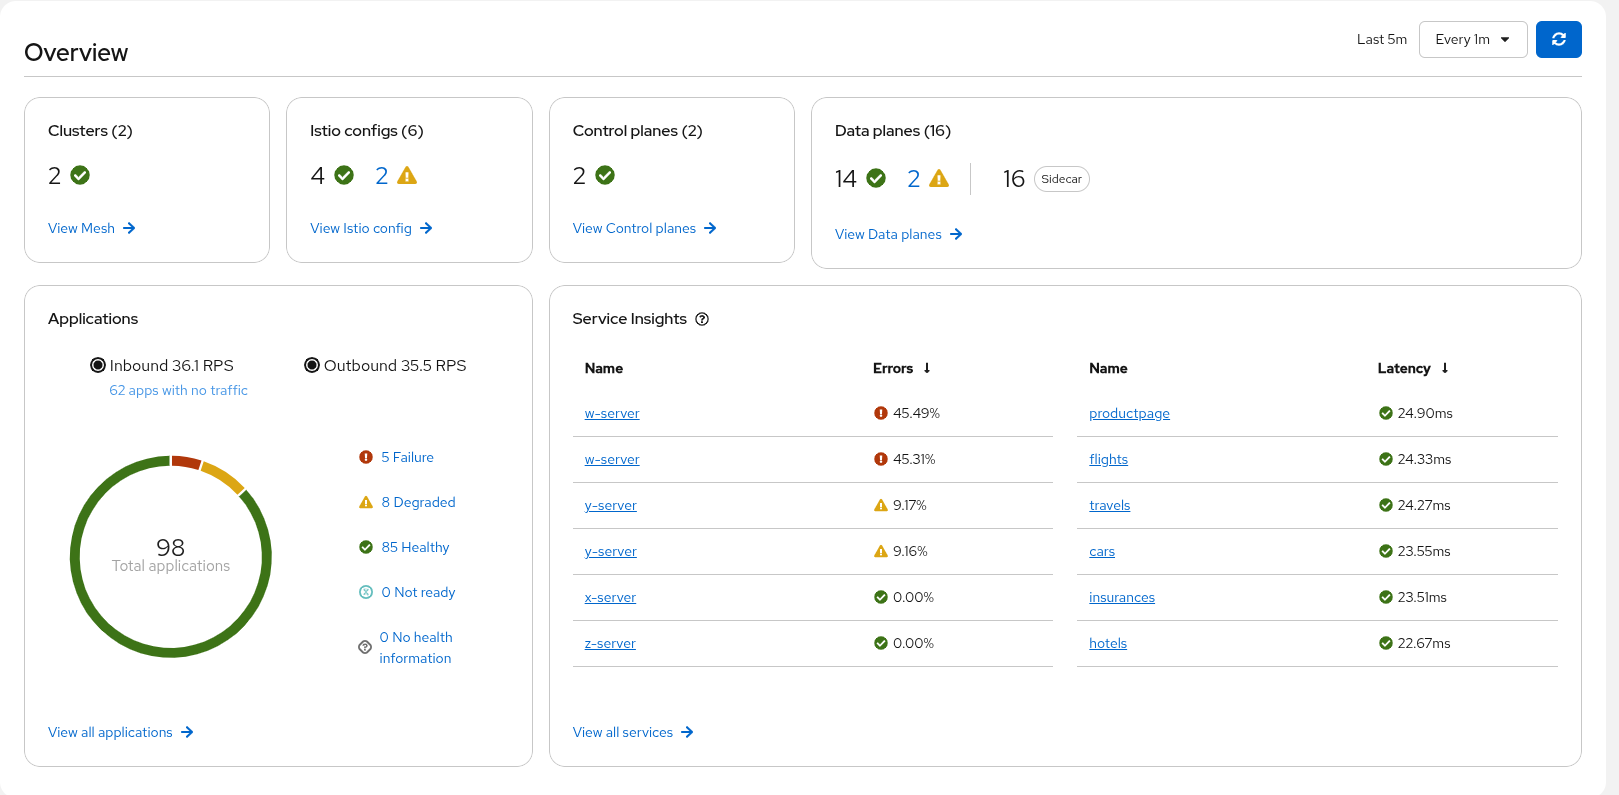
Nueva página de descripción general de Kiali compatible con multiclúster
OpenShift Service Mesh en Red Hat Summit
Red Hat Summit 2026 se celebró en mayo en Atlanta, Georgia. En caso de que te lo hayas perdido, OpenShift Service Mesh tuvo un gran protagonismo en Red Hat OpenShift product spotlight. Esto incluyó a dos clientes que hablaron sobre su experiencia con la malla de servicios, además de una demostración de la malla con OpenShift Virtualization y otra con visión de futuro sobre la resolución de problemas mediante inteligencia artificial con agentes.
Basado en Istio 1.30 y Kiali 2.27
Esta versión salta dos versiones secundarias de Istio desde OpenShift Service Mesh 3.3 e incorpora cambios de Istio 1.29 y 1.30. Estas dos versiones incluyen actualizaciones importantes para el modo ambiente de Istio, especialmente para multiclúster. Kiali pasa a la versión 2.27, que incluye actualizaciones importantes en las páginas de descripción general y de detalles. Aquí destacamos algunos de los cambios más notables, pero puedes ver la lista completa de actualizaciones en las notas de cambios de Istio 1.29 y 1.30, y en las notas de lanzamiento de Kiali. Para obtener detalles específicos sobre el soporte del producto, consulta las tablas de soporte de funciones de OpenShift Service Mesh 3.4.
Actualizaciones del modo ambiente
Esta versión presenta varias actualizaciones del modo ambiente sin sidecar de Istio, que sigue evolucionando para alcanzar la paridad de funciones con el modo sidecar tradicional.
Guía de coexistencia y migración desde el modo sidecar
Esta versión introduce soporte oficial y orientación para la coexistencia de cargas de trabajo en modo ambiente y modo sidecar dentro de la misma malla de servicios, así como orientación sobre la migración de cargas de trabajo del modo sidecar al modo ambiente. Ambos procedimientos detallan varias limitaciones actuales para la coexistencia y la migración de cargas de trabajo entre los modos ambiente y sidecar. La migración es gradual y reversible, de modo que las cargas de trabajo de ambiente y sidecar pueden coexistir durante un periodo continuo.
El modo multiclúster en ambiente continúa evolucionando (versión de prueba)
Esta versión incluye muchas actualizaciones del conjunto de funciones multi-primary multinetwork (multiclúster) del modo ambiente de Istio, incluida la documentación actualizada en OpenShift Service Mesh para instalar una malla multi-primary multinetwork en modo ambiente.
Como recordatorio, las topologías multiclúster de Istio amplían el alcance de una sola malla a través de varios clústeres, lo que proporciona un punto único para observar el tráfico y gestionar políticas en múltiples clústeres, zonas de disponibilidad y regiones. Son especialmente útiles para crear aplicaciones de alta disponibilidad, ya que el equilibrio de carga basado en la ubicación de Istio permite enrutar el tráfico según la ubicación física o geográfica. Para el modo sidecar, esta es una función de disponibilidad general en OpenShift Service Mesh.
Esta versión incluye mejoras significativas y correcciones de errores que acercan el modo ambiente multiclúster a la preparación para entornos de producción. Esto incluye la corrección de un error por el cual las puertas de enlace de entrada no enrutaban solicitudes a backends remotos expuestos. Esta corrección utiliza el indicador de función AMBIENT_ENABLE_MULTI_NETWORK_INGRESS, que es false por defecto.
Se han realizado mejoras en la implementación de la telemetría para cerrar las brechas relacionadas con el intercambio de metadatos de pares y telemetría a través de los límites de red donde se utilizan waypoints. Estas funciones pueden requerir la activación del indicador de funcionalidad AMBIENT_ENABLE_BAGGAGE. El proyecto Istio ahora también ofrece una guía detallada para configurar el modo ambiente multired con Kiali.
El soporte para multi-primary multinetwork (multiclúster) con el modo ambiente de Istio es una función en la versión de prueba en OpenShift Service Mesh 3.4. Aunque aún no lo recomendamos para producción, animamos a los usuarios de OpenShift Service Mesh a comenzar el desarrollo y la experimentación con esta función y a enviarnos sus comentarios.
Soporte de Certificate Revocation List (CRL) en ztunnel
Esta versión añade soporte de Certificate Revocation List (CRL) a ztunnel, lo que permite que el modo ambiente valide y rechace certificados revocados cuando se utilizan autoridades de certificación externas. Al igual que en el modo sidecar, esto se puede configurar mediante un archivo ca-crl.pem suministrado junto con tus archivos de CA conectados en ClientTLSSettings. El plano de control de Istio (Istiod) distribuirá automáticamente estas CRL a todos los espacios de nombres participantes en el clúster.
Soporte nativo de nftables para RHEL 10 y versiones posteriores
Esta versión proporciona soporte desarrollado para nftables tanto para el modo sidecar como para el modo ambiente. Red Hat aportó esta función para preparar Istio para las versiones futuras de Red Hat Enterprise Linux (RHEL) y OpenShift. Nftables ofrece un método alternativo a las iptables tradicionales para gestionar las reglas de red, lo cual será necesario al usar la malla de servicios con RHEL 10 y versiones posteriores.
Políticas de red para los componentes principales de Istio
Para mejorar la seguridad de los componentes principales de Istio (istiod, istio-cni y ztunnel), Red Hat introdujo un conjunto opcional de políticas de red que restringe estos componentes al conjunto mínimo de puertos de entrada que cada uno necesita. Estas políticas se pueden habilitar estableciendo global.networkPolicy.enabled=true en la configuración de valores de tu recurso de Istio.
En OpenShift Service Mesh 3.4, estas estarán desactivadas por defecto, pero se activarán por defecto en una futura versión secundaria de OpenShift Service Mesh.
Mejoras en Kubernetes Gateway API
El soporte de Kubernetes Gateway API dentro de Istio sigue evolucionando. Esta versión de la malla de servicios incluye actualizaciones importantes con soporte para Kubernetes Gateway API 1.5. Ten en cuenta que el soporte de Gateway API en OpenShift requiere la instalación de Custom Resource Definitions (CRD) y, actualmente, la versión compatible de estas CRD dependerá de la versión de la plataforma OpenShift.
Esta versión añade soporte completo para la terminación de TLSRoute y el modo mixto, así como TLS passthrough para puertas de enlace este-oeste, una función clave para admitir el tráfico cifrado entre clústeres en el modo ambiente de Istio.
El Gateway resource ahora incluye la opción de especificar suites de cifrado personalizadas mediante la anotación gateway.istio.io/tls-cipher-suites. Se han mejorado los informes de estado del Gateway resource para incluir el número de ListenerSets conectados, mientras que los informes de estado de ListenerSet ahora incluyen el número de Routes conectados.
Por último, si solo usas Kubernetes Gateway API para configurar tu malla de servicios (GAMMA), o si usas Istio solo como controlador de Ingress (solo para tráfico norte-sur), es posible que no necesites toda la variedad de recursos y funciones que Istio ya incluye de manera predeterminada. Puedes utilizar la nueva variable de entorno PILOT_IGNORE_RESOURCES para optimizar Istio ignorando los recursos que no sean necesarios para tus casos de uso. Esto puede reducir la huella de Istio, ahorrando memoria y tiempo de conciliación de la configuración.
Soporte para Kubernetes User Namespaces
Esta versión añade soporte para la inyección de sidecars en pods que utilizan Kubernetes User Namespaces (hostUsers: false) cuando se ejecutan con Istio CNI.
Los Kubernetes User Namespaces mejoran la seguridad del clúster al aislar al usuario root dentro de un contenedor del usuario root en el nodo host. Esto garantiza que, incluso si un proceso del contenedor escapa al host, no tendrá privilegios.
Para utilizar esta función, debes configurar explícitamente los rangos de ID de usuario (UID) e ID de grupo (GID) predeterminados en el objeto del espacio de nombres de destino mediante las anotaciones openshift.io/sa.scc.uid-range y openshift.io/sa.scc.supplemental-groups para permitir el mapeo de espacios de nombres de usuario. La longitud de estos rangos de ID asignados debe establecerse como 65535 o menos, ya que superar este límite de capacidad provocará un fallo en la creación del pod.
Soporte del gestor de identidades de cargas de trabajo de confianza cero (versión de prueba)
Esta versión actualiza a la versión de prueba el soporte de OpenShift Service Mesh para el gestor de identidades de cargas de trabajo de confianza cero de Red Hat (basado en SPIRE). Aunque OpenShift Service Mesh incluye la creación e identidad de cargas de trabajo de serie mediante el protocolo SPIFFE, el gestor de identidades de cargas de trabajo de confianza cero, disponible con Red Hat OpenShift Platform Plus, proporciona una atestación de identidad de carga de trabajo multifactor más sólida, respaldada por la verificación del hardware o del entorno de nube. Esto ofrece una seguridad adicional de que una carga de trabajo coincide legítimamente con su identidad declarada.
El gestor de identidades de cargas de trabajo de confianza cero también incluye una potente función llamada federación que permite que las cargas de trabajo que forman parte de diferentes dominios de confianza se autentiquen y se comuniquen entre sí de forma protegida. Combinar esto con la malla de servicios simplifica y mejora la seguridad para compartir la confianza, independientemente de si esas cargas de trabajo están en diferentes mallas de servicios, clústeres o entornos independientes como máquinas virtuales (VM).
Esta integración se detalló en una serie de blogs, incluyendo la extensión del caso de uso a una máquina virtual externa.
Nueva API TrafficExtension (versión de prueba)
Esta versión también introduce una nueva API para ampliar Istio: la API TrafficExtension. Aunque Istio es muy rico en funciones, muchos clientes tienen casos de uso especializados que requieren ampliar la funcionalidad de Istio mediante la API EnvoyFilter (una API de bajo nivel que conlleva un riesgo significativo de rotura en las actualizaciones) o complementos de WebAssembly (buenos para casos de uso complejos, pero pueden ser difíciles de crear y distribuir).
La API TrafficExtension tiene como objetivo proporcionar una única API unificada y mejorada para ampliar la funcionalidad de Istio. Incorpora la funcionalidad de la API WasmPlugin (a la que pretende sustituir), pero también añade soporte para scripts de Lua integrados directamente en el recurso, sin necesidad de distribuir módulos. Esto proporciona un método más ligero para ampliar Istio que también pretende ser más seguro que un EnvoyFilter. Al igual que otros recursos de Istio, las TrafficExtensions se pueden configurar y gestionar mediante Kiali. Para más información, consulta extending Envoy proxies.
Nuevas páginas de descripción general y de detalles de Kiali con soporte multiclúster mejorado
La consola de Kiali y su plugin hermano OpenShift Service Mesh Console plugin proporcionan un lugar centralizado para observar, gestionar y proteger tanto Istio como los servicios que componen tu malla de servicios.
Esta versión incluye una página de descripción general completamente rediseñada en Kiali (como se muestra en la captura de pantalla anterior). Esto se ha hecho para mejorar la legibilidad y el rendimiento en despliegues de mallas de servicios multiclúster de gran tamaño que pueden tener varios cientos de espacios de nombres. La nueva arquitectura reduce el uso de memoria y el tiempo de renderización, mientras que el diseño actualizado es compatible con multiclúster, destacando el estado de salud global con información de las aplicaciones de un vistazo. Se han realizado actualizaciones similares en la página de descripción general del plugin OpenShift Service Mesh Console.
Una página de espacios de nombres actualizada ofrece un mejor soporte para mallas multiclúster de gran tamaño con filtrado avanzado, ordenación y el estado de mTLS para cada espacio de nombres.
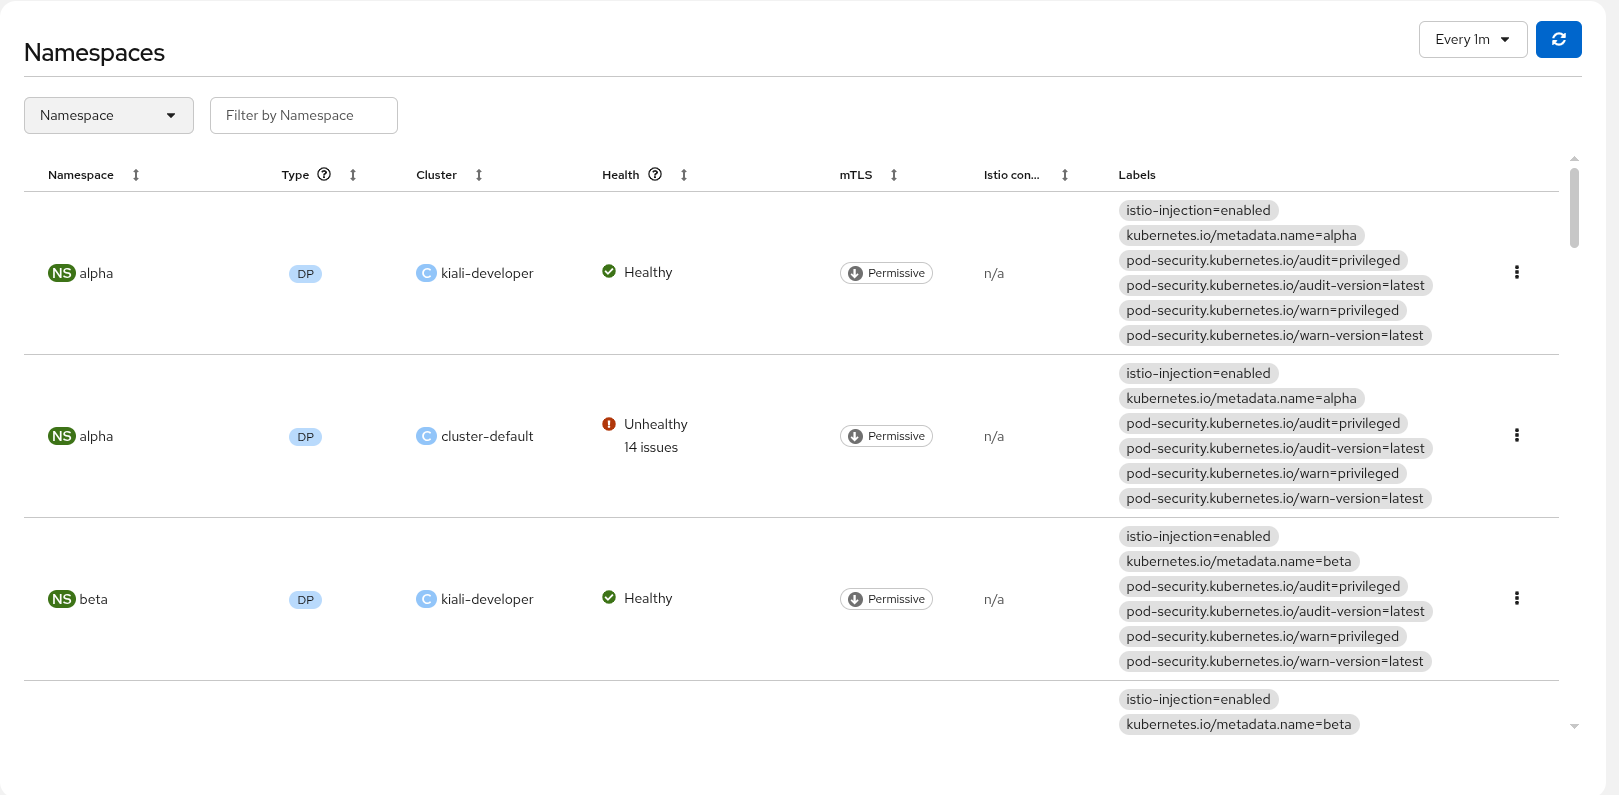
Página de espacios de nombres actualizada de Kiali compatible con multiclúster
Al examinar un espacio de nombres concreto, se obtiene un resumen actualizado y una vista gráfica de dicho espacio de nombres. Al profundizar en una carga de trabajo específica, se obtiene una vista de resumen similar con un gráfico que muestra sus dependencias.
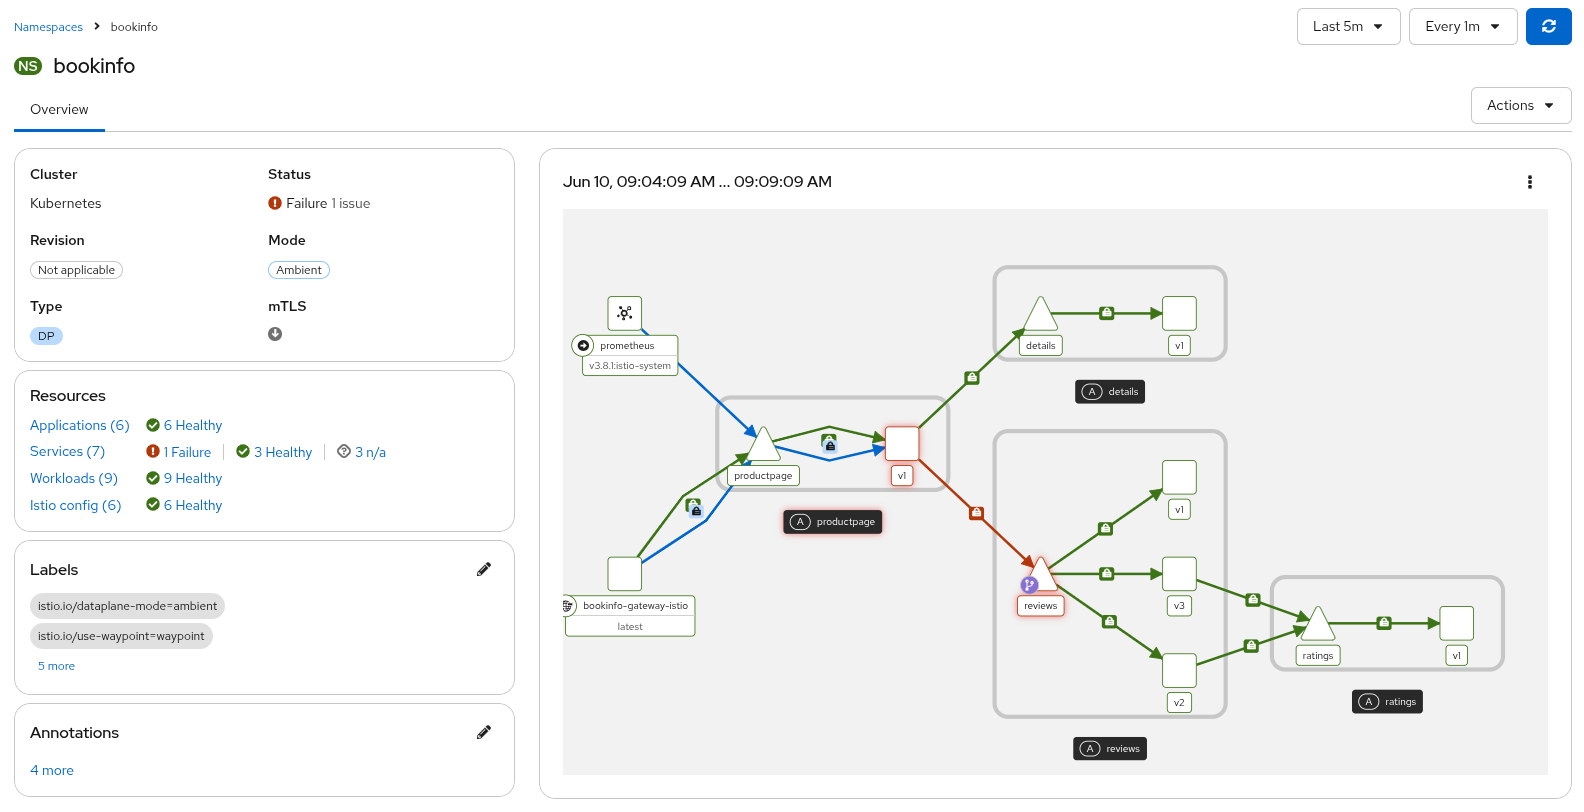
Página de detalles de espacios de nombres actualizada de Kiali
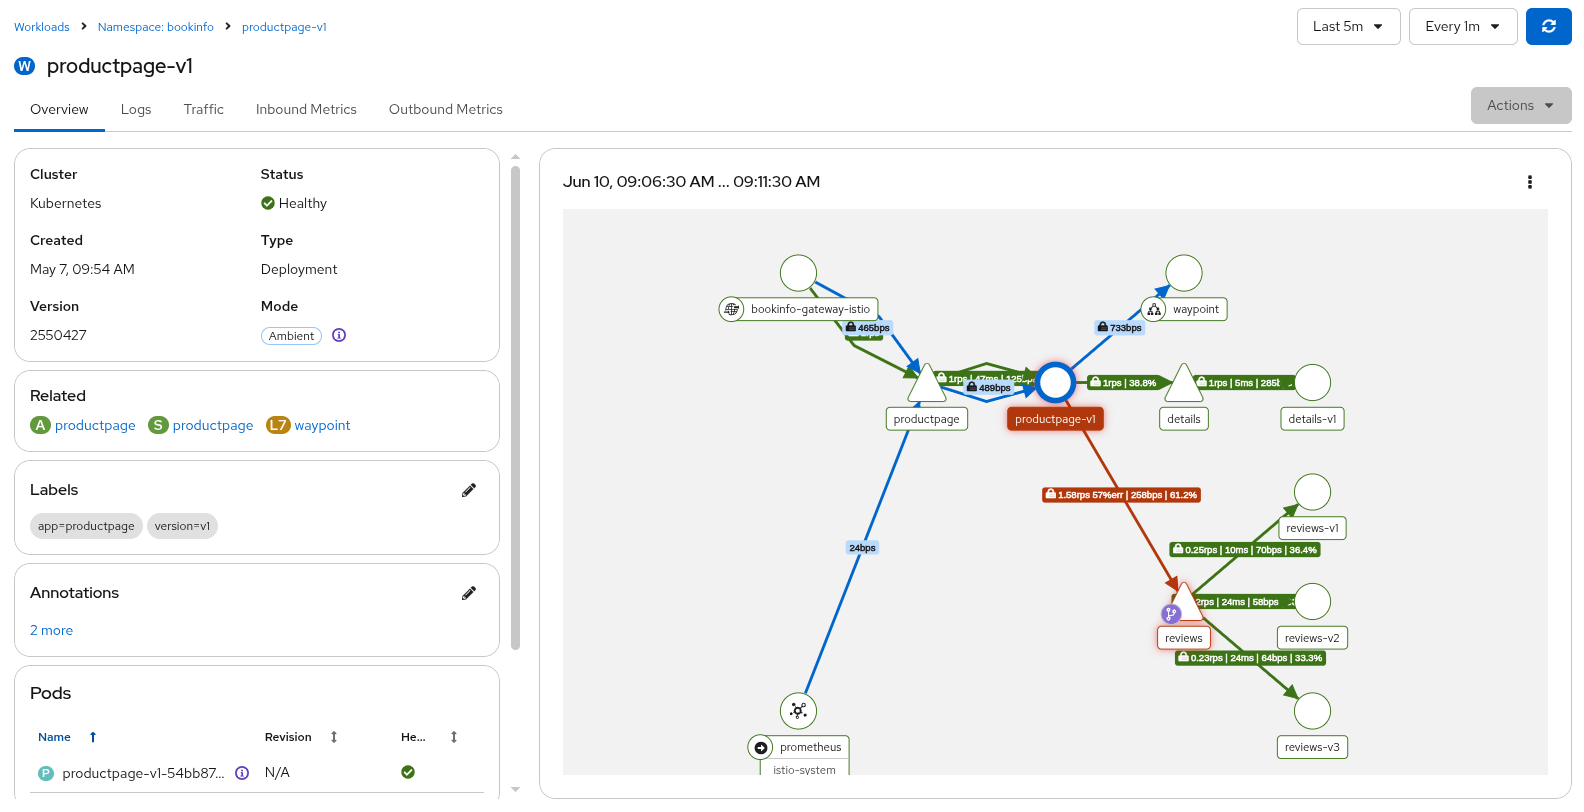
Página de detalles de carga de trabajo actualizada de Kiali
Asistencia de malla de servicios basada en inteligencia artificial (versión de prueba)
La complejidad de Istio y la gran cantidad de información a la que Kiali tiene acceso (incluyendo métricas, registros y trazas) lo convierten en un lugar ideal para que la inteligencia artificial proporcione asistencia. En la consola de Kiali, esto se puede utilizar configurando el propio chatbot de Kiali. Esta versión añade analíticas de uso de tokens para ayudarte a supervisar y controlar los costos. El system prompt también se ha reforzado contra ataques de inyección para evitar que entradas maliciosas filtren credenciales o configuraciones sensibles de la malla.
Para obtener aún más potencia e integración, utiliza Model Connect Protocol (MCP) en combinación con OpenShift Lightspeed para ayudarte con la malla de servicios y el resto de la plataforma OpenShift. El servidor OpenShift Model Connect Protocol (MCP) ha pasado recientemente a versión de prueba e incluye herramientas específicas para Kiali y OpenShift Service Mesh.
Estas se pueden utilizar en combinación con la consola de Kiali o el plugin de la consola de OpenShift Service Mesh para supervisar tu malla mientras interactúas con ella a través de Lightspeed o de tu entorno de inteligencia artificial con agentes preferido mediante MCP.
OpenShift Lightspeed con el OpenShift Service Mesh Console plugin
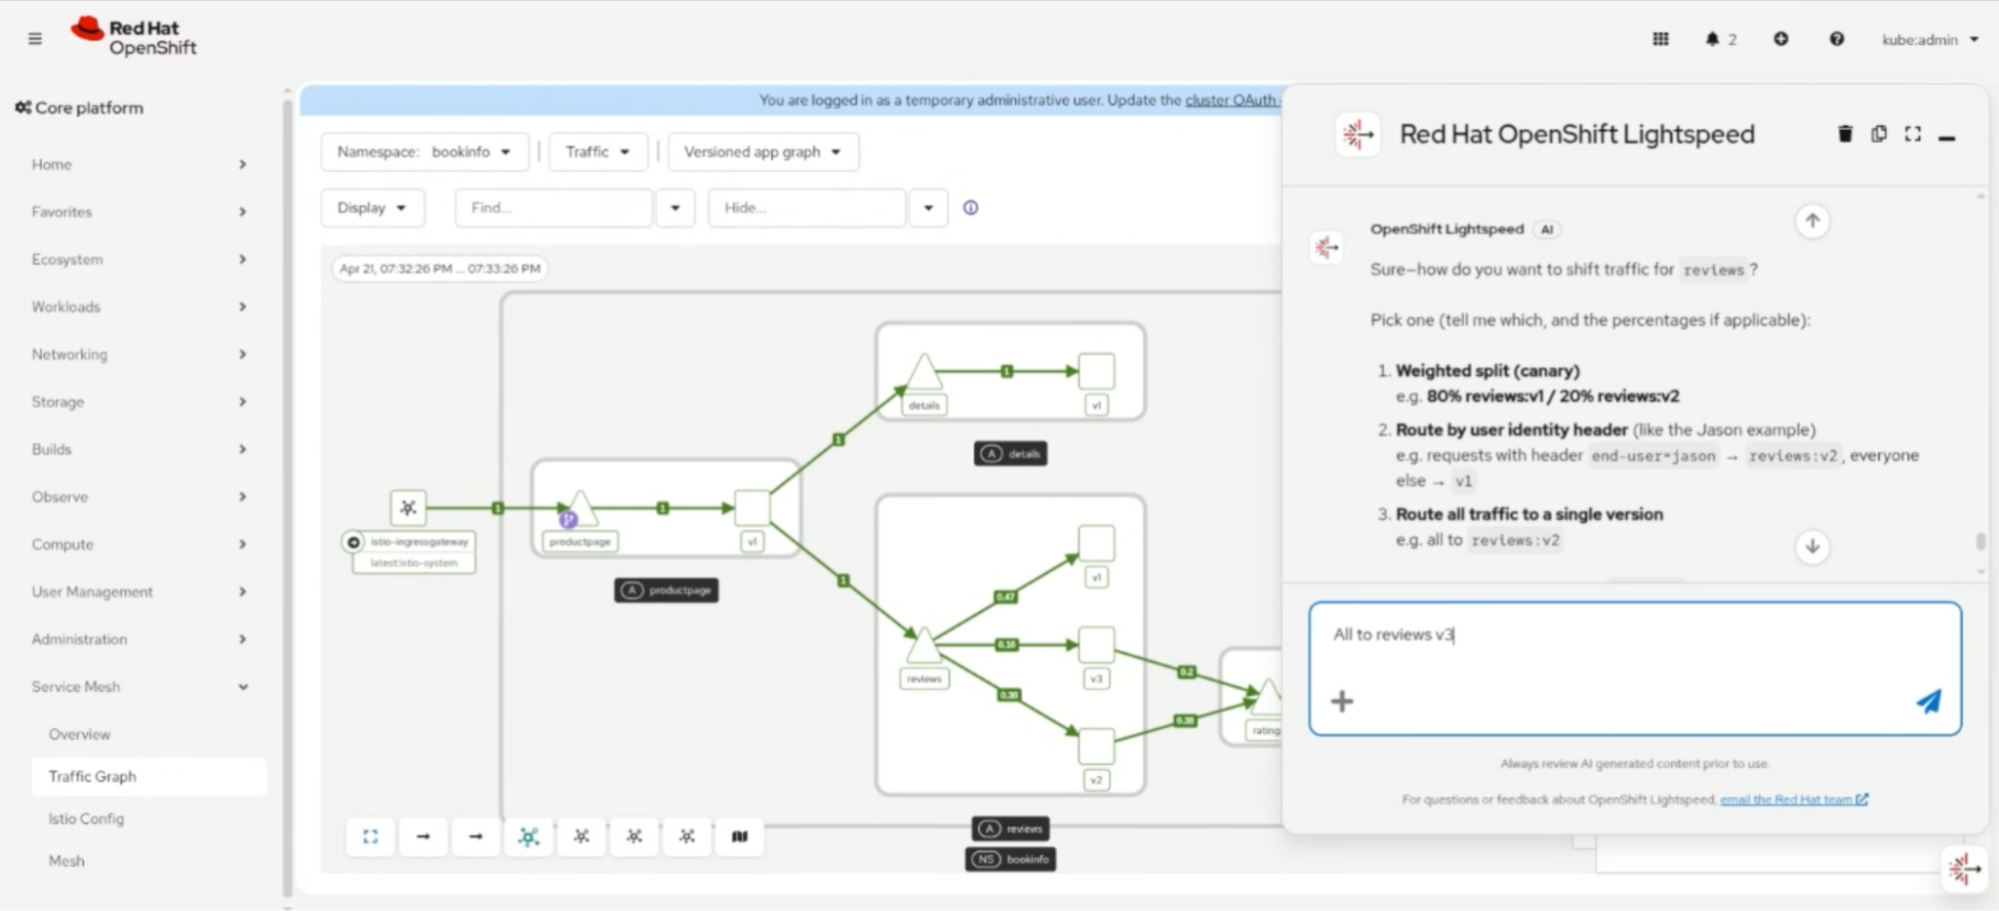
Ya hemos visto que esta combinación ayuda a reducir las barreras tanto para casos de uso comunes de la malla de servicios, como la división del tráfico (mostrada arriba y en la demostración aquí), el análisis de telemetría y la identificación de errores de configuración, hasta escenarios complejos de solución de problemas (demostración aquí) y otras tareas que antes podían requerir una gran experiencia en Istio (o mucho tiempo buscando en la documentación).
Multitenancy de espacios de nombres mejorada en Kiali
Kiali ha añadido una nueva opción de configuración, KialiFeatureFlags.Authz.RequireNamespaceGet, que permite a los administradores restringir la visibilidad de los espacios de nombres únicamente a aquellos donde los usuarios tienen permisos explícitos de "get" (no solo de "list"). Esto es útil en entornos multitenant de malla única donde los usuarios solo deben ver sus propios espacios de nombres, no el inventario completo del clúster.
Próximas novedades
Aunque esta versión presenta una serie de actualizaciones tanto para Istio como para Kiali, tenemos varias funciones importantes más previstas para finales de este año. Estamos trabajando para que la topología multi-primary multinetwork (multiclúster) del modo ambiente alcance la disponibilidad general. Planeamos ampliar nuestro soporte para VM para incluir cargas de trabajo en redes separadas, incluidas aquellas que no forman parte de un clúster de OpenShift. El soporte para integrar MV de RHEL es una función en versión de prueba para desarrolladores. También estamos estudiando extensiones para Red Hat Advanced Cluster Management for Kubernetes para mejorar la configuración y gestión de la malla de servicios en una flota de clústeres.
Fin de la vida útil de OpenShift Service Mesh 2.6
OpenShift Service Mesh 2.6 llegó al final de su vida útil el 30 de junio de 2026. Aunque seguiremos ayudando a los clientes en la migración a una versión soportada de OpenShift Service Mesh 3, ya no proporcionamos correcciones de errores ni de seguridad para OpenShift Service Mesh 2.6.
Si aún ejecutas OpenShift Service Mesh 2.6, ponte en contacto con tu representante de cuenta de Red Hat para hablar sobre una extensión del soporte y un cronograma de migración. La información detallada sobre las diferencias entre OpenShift Service Mesh 2.6 y 3.0 se describe aquí, con una guía de migración exhaustiva que detalla un procedimiento sin tiempo de inactividad que cubre diversas configuraciones de producción. Estaremos encantados de analizar situaciones o retos individuales.
Introducción o actualización a OpenShift Service Mesh 3.4
Si es la primera vez que utilizas la malla de servicios, la guía de instalación explica cómo instalar Istio con el operador de OpenShift Service Mesh 3. El operador gestiona la instalación y las actualizaciones de Istio, incluyendo múltiples mallas de servicios en un solo clúster (solo modo sidecar) o múltiples clústeres dentro de una malla de servicios.
Para quienes actualicen desde OpenShift Service Mesh 3.3, consulta las nota de lanzamiento para ver una lista de cambios importantes que debes conocer antes de actualizar. Sigue la documentación de actualización de OpenShift Service Mesh para conocer el procedimiento de actualización detallado.
Obtén más información sobre Red Hat OpenShift Service Mesh.
Prueba del producto
Red Hat OpenShift Container Platform | Versión de prueba del producto
Sobre el autor
Jamie Longmuir is the product manager leading Red Hat OpenShift Service Mesh. Prior to his journey as a product manager, Jamie spent much of his career as a software developer with a focus on distributed systems and cloud infrastructure automation. Along the way, he has had stints as a field engineer and training developer working for both small startups and large enterprises.
Más como éste
Aprovecha al máximo Red Hat Enterprise Linux for Microsoft Azure
Red Hat OpenShift 4.20: Soporte ampliado para Oracle Cloud Infrastructure
Navegar por canal

Automatización
Las últimas novedades en la automatización de la TI para los equipos, la tecnología y los entornos

Inteligencia artificial
Descubra las actualizaciones en las plataformas que permiten a los clientes ejecutar cargas de trabajo de inteligecia artificial en cualquier lugar

Nube híbrida abierta
Vea como construimos un futuro flexible con la nube híbrida

Seguridad
Vea las últimas novedades sobre cómo reducimos los riesgos en entornos y tecnologías

Edge computing
Conozca las actualizaciones en las plataformas que simplifican las operaciones en el edge

Infraestructura
Vea las últimas novedades sobre la plataforma Linux empresarial líder en el mundo

Aplicaciones
Conozca nuestras soluciones para abordar los desafíos más complejos de las aplicaciones

Virtualización
El futuro de la virtualización empresarial para tus cargas de trabajo locales o en la nube
