Red Hat OpenShift Service Mesh 3.4 è generalmente disponibile con Red Hat OpenShift e Red Hat OpenShift Platform Plus. Basata sui progetti Istio, Envoy e Kiali, questa release aggiorna la versione di Istio alla 1.30 e quella di Kiali alla 2.27. Questa release include diversi aggiornamenti alla modalità ambient senza sidecar di Istio e molto altro. Kiali presenta una nuova pagina panoramica per gestire al meglio le service mesh su larga scala e introduce, nell'anteprima tecnica, le funzionalità basate sull'IA con Red Hat OpenShift Lightspeed per aiutarti a diagnosticare e risolvere i problemi più rapidamente. Questo post fornisce anche un'anteprima di ciò che verrà pubblicato entro la fine dell'anno.
Tieni presente che OpenShift Service Mesh 2.6 ha raggiunto la fine del ciclo di vita il 30 giugno 2026. Se utilizzi ancora la versione 2.6 senza un'estensione del supporto approvata, leggi le note alla fine di questo articolo per sapere come procedere.
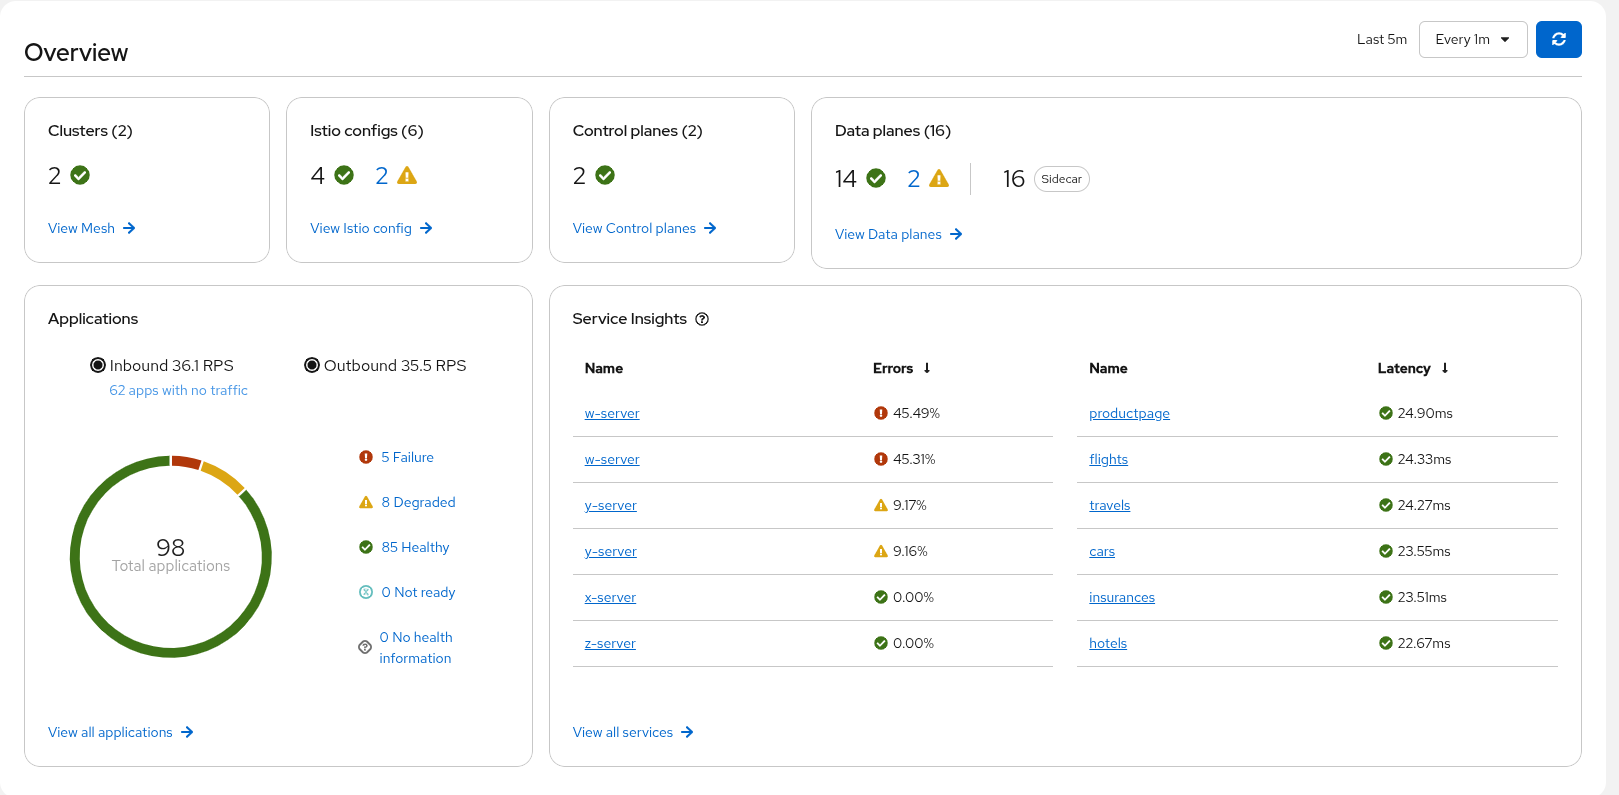
La nuova pagina panoramica di Kiali compatibile con il multicluster
OpenShift Service Mesh al Red Hat Summit
Il Red Hat Summit 2026 si è svolto a maggio ad Atlanta, negli Stati Uniti. Nel caso te lo fossi perso, OpenShift Service Mesh è stato protagonista della presentazione del prodotto Red Hat OpenShift. Due clienti hanno parlato della loro esperienza con la service mesh; l'evento ha incluso una demo sulla service mesh con OpenShift Virtualization e una demo lungimirante sull'uso della service mesh con la risoluzione dei problemi tramite IA agentica.
Istio 1.30 e Kiali 2.27 come base di partenza
Questa release salta due versioni secondarie di Istio rispetto a OpenShift Service Mesh 3.3, incorporando le modifiche di Istio 1.29 e 1.30. Queste due versioni includono aggiornamenti significativi della modalità ambient di Istio, in particolare per il multicluster. Kiali passa alla versione 2.27, che include aggiornamenti importanti per la panoramica e le pagine dei dettagli. In questa sede evidenzieremo alcune delle modifiche più importanti, ma l'elenco completo degli aggiornamenti è disponibile nelle note sulle modifiche 1.29 e 1.30 di Istio e nelle note di rilascio di Kiali. Per informazioni specifiche sul supporto per i prodotti, consulta le tabelle di supporto delle funzionalità di OpenShift Service Mesh 3.4.
Aggiornamenti della modalità ambient
Questa versione include diversi aggiornamenti per la modalità ambient senza sidecar di Istio, che continua a evolversi verso la parità di funzionalità con la modalità sidecar tradizionale.
Coesistenza e indicazioni per la migrazione dalla modalità sidecar
Questa versione introduce il supporto e le linee guida ufficiali per la coesistenza dei carichi di lavoro in modalità ambient e in modalità sidecar all'interno della stessa service mesh, oltre a indicazioni supportate sulla migrazione dei carichi di lavoro dalla modalità sidecar alla modalità ambient. Entrambe le procedure rilevano diverse limitazioni attualmente esistenti per la coesistenza e la migrazione dei carichi di lavoro tra la modalità ambient e la modalità sidecar. La migrazione dovrebbe essere graduale e reversibile, con carichi di lavoro in modalità ambient e sidecar che coesistono per un periodo prolungato.
Il multicluster in modalità ambient continua a evolversi (anteprima tecnica)
Questa versione include numerosi aggiornamenti per il set di funzionalità multirete (multicluster) multiprimarie di Istio in modalità ambient, inclusa la documentazione aggiornata in OpenShift Service Mesh per l'installazione di una mesh multirete multiprimaria in modalità ambient.
Vale la pena ricordare che le topologie multicluster di Istio estendono l'ambito di una singola mesh su più cluster, fornendo un unico punto di osservazione del traffico e di gestione delle policy su più cluster, zone di disponibilità e regioni. Sono particolarmente utili per la creazione di applicazioni ad alta disponibilità, grazie al bilanciamento del carico basato sulla posizione di Istio, che consente di instradare il traffico in base alla posizione fisica o geografica. Per la modalità sidecar, questa è una funzionalità generalmente disponibile in OpenShift Service Mesh.
Questa versione include miglioramenti significativi e correzioni di bug che portano il multicluster in modalità ambient più vicino alla fase di produzione. Ciò include la correzione di un bug per cui i gateway di ingresso non instradavano le richieste ai backend remoti esposti. Questa correzione è associata al flag della funzionalità AMBIENT_ENABLE_MULTI_NETWORK_INGRESS, impostato su “false” di default.
Abbiamo apportato miglioramenti all'implementazione della telemetria, colmando le lacune legate allo scambio di metadati e telemetria peer attraverso i confini della rete in cui vengono utilizzati i waypoint. Per queste funzionalità potrebbe essere necessario abilitare il flag della funzionalità AMBIENT_ENABLE_BAGGAGE. Il progetto Istio ora fornisce anche una guida approfondita per configurare la modalità ambient multirete con Kiali.
Il supporto per reti multiprimarie multirete (multicluster) con la modalità ambient di Istio è una funzionalità disponibile, in anteprima tecnica, in OpenShift Service Mesh 3.4. Sebbene non sia ancora consigliabile per l'uso in produzione, ti invitiamo a iniziare lo sviluppo e la sperimentazione con questa funzionalità e a fornire le tue opinioni.
Supporto per Certificate Revocation List (CRL) in ztunnel
Questa versione aggiunge il supporto per Certificate Revocation List (CRL) a ztunnel, consentendo alla modalità ambient di convalidare e rifiutare i certificati revocati quando si utilizzano autorità di certificazione esterne. Analogamente alla modalità sidecar, puoi configurare questa opzione utilizzando un file ca-crl.pem fornito insieme ai file della CA collegati in ClientTLSSettings. Il piano di controllo Istio (Istiod) distribuirà automaticamente questi CRL a tutti gli spazi dei nomi partecipanti al cluster.
Supporto nativo di nftables per RHEL 10 e versioni successive
Questa versione fornisce supporto nativo per nftables sia per la modalità sidecar che per la modalità ambient. Questa funzionalità è stata fornita da Red Hat per preparare Istio alle versioni future di Red Hat Enterprise Linux (RHEL) e OpenShift. Nftables offre un metodo alternativo per la gestione delle regole di rete rispetto al tradizionale iptables, indispensabile quando si utilizza una service mesh con RHEL 10 e versioni successive.
Policy di rete per i componenti principali di Istio
Per migliorare la sicurezza dei componenti principali di Istio (istiod, istio-cni e ztunnel), Red Hat ha introdotto un set facoltativo di policy di rete che limita questi componenti al set minimo di porte di ingresso necessario. Puoi abilitare queste policy impostando global.networkPolicy.enabled=true nella configurazione dei valori della risorsa Istio.
In OpenShift Service Mesh 3.4, queste policy sono disattivate per impostazione predefinita, ma verranno attivate in una futura versione secondaria.
Miglioramenti dell'API di Kubernetes Gateway
Il supporto dell'API Kubernetes Gateway all'interno di Istio è in continua evoluzione. Questa versione della service mesh include aggiornamenti significativi con supporto per Kubernetes Gateway API 1.5. Tieni presente che il supporto dell'API Gateway su OpenShift richiede l'installazione di Custom Resource Definition (CRD); la versione attualmente supportata di tali CRD dipende dalla versione della piattaforma OpenShift.
Questa versione aggiunge il supporto completo per la terminazione TLSRoute e la modalità mista, oltre al passthrough TLS per i gateway east-west, una funzionalità chiave per supportare il traffico crittografato tra cluster nella modalità ambient di Istio.
La risorsa Gateway ora include l'opzione per specificare suite di crittografia personalizzate utilizzando l'annotazione gateway.istio.io/tls-cipher-suites. Abbiamo migliorato i report sullo stato della risorsa Gateway per includere il numero di ListenerSet collegati; inoltre, i report sullo stato di ListenerSet ora includono il numero di Route collegati.
Infine, se utilizzi l'API Kubernetes Gateway solo per configurare la service mesh (GAMMA) o solo come controller di ingresso (per il traffico nord-sud), potresti non desiderare l'intera gamma di risorse e funzionalità offerte da Istio. Puoi utilizzare la nuova variabile di ambiente PILOT_IGNORE_RESOURCES per ottimizzare Istio ignorando le risorse non necessarie per i tuoi scenari di utilizzo. In questo modo è possibile ridurre il footprint di Istio, risparmiando memoria e tempi di riconciliazione della configurazione.
Supporto per gli spazi dei nomi utente Kubernetes
Questa versione aggiunge il supporto per l'inserimento dei sidecar nei pod che utilizzano spazi dei nomi utente di Kubernetes (hostUsers: false) durante l'esecuzione con Istio CNI.
Gli spazi dei nomi utente di Kubernetes migliorano la sicurezza del cluster isolando l'utente root all'interno di un container dall'utente root sul nodo host. In questo modo, anche se un processo containerizzato sfugge all'host, non possiede alcun privilegio.
Per utilizzare questa funzionalità, devi configurare in modo esplicito gli intervalli di ID utente (UID) e ID gruppo (GID) predefiniti sull'oggetto spazio dei nomi di destinazione utilizzando le annotazioni openshift.io/sa.scc.uid-range e openshift.io/sa.scc.supplemental-groups per consentire il mapping dello spazio dei nomi degli utenti. La lunghezza di questi intervalli di ID allocati deve essere pari o inferiore a 65.535, poiché il superamento di questo limite di capacità risulterà nella mancata creazione del pod.
Supporto per la gestione delle identità dei carichi di lavoro zero trust (anteprima tecnica)
Questa versione aggiorna il supporto di OpenShift Service Mesh con lo Zero Trust Workload Identity Manager di Red Hat (basato su SPIRE) allo stato di anteprima tecnica. Mentre OpenShift Service Mesh include la creazione di identità dei carichi di lavoro pronte all'uso tramite il protocollo SPIFFE, lo Zero Trust Workload Identity Manager, disponibile con Red Hat OpenShift Platform Plus, fornisce un'attestazione dell'identità più solida e multifattoriale, supportata da verifica dell'hardware o dell'ambiente cloud. Ciò garantisce ulteriormente che un carico di lavoro corrisponda legittimamente all'identità dichiarata.
Lo Zero Trust Workload Identity Manager include anche una potente funzionalità chiamata federazione che consente ai carichi di lavoro di domini attendibili diversi di autenticarsi e comunicare tra loro in modo protetto. L'abbinamento con la service mesh semplifica e migliora la sicurezza per la condivisione dell'attendibilità, indipendentemente dal fatto che i carichi di lavoro si trovino in service mesh, cluster o ambienti standalone diversi come le macchine virtuali (VM).
Questa integrazione è stata descritta in una serie di articoli del blog, inclusa l'estensione dello scenario di utilizzo a una macchina virtuale esterna.
Nuova API TrafficExtension (anteprima tecnica)
Questa versione introduce anche una nuova API per estendere Istio: l'API TrafficExtension. Sebbene Istio sia ricco di funzionalità, molti clienti hanno scenari di utilizzo specializzati che richiedono l'estensione delle funzionalità tramite l'API EnvoyFilter (un'API di basso livello rischiosa per gli aggiornamenti) o i plugin WebAssembly (utili per casi complessi, ma complicati da creare).
L'API TrafficExtension mira a fornire un'unica API unificata e migliorata per estendere le funzionalità di Istio. Incorpora le funzionalità dell'API WasmPlugin (che intende sostituire) e aggiunge il supporto per gli script Lua incorporati direttamente nella risorsa senza richiedere la distribuzione dei moduli. Si tratta di un metodo più leggero per estendere Istio, che punta a essere più sicuro rispetto a EnvoyFilter. Come per altre risorse Istio, puoi configurare e gestire le TrafficExtension tramite Kiali. Per ulteriori informazioni, consulta la sezione sull'estensione dei proxy Envoy.
Nuova panoramica e pagine dei dettagli di Kiali con supporto multicluster migliorato
La console Kiali e il relativo plugin OpenShift Service Mesh Console forniscono una posizione centralizzata per osservare, gestire e proteggere sia Istio che i servizi della service mesh.
Questa versione include una pagina panoramica di Kiali completamente ridisegnata (mostrata nella schermata precedente). Offre un miglioramento della leggibilità e delle prestazioni per le distribuzioni di service mesh multicluster di grandi dimensioni, che possono avere centinaia di spazi dei nomi. La nuova architettura riduce l'utilizzo della memoria e i tempi di rendering, mentre il layout aggiornato supporta il multicluster, evidenziando lo stato di integrità globale con informazioni sulle applicazioni. Abbiamo apportato aggiornamenti simili alla pagina di panoramica del plugin OpenShift Service Mesh Console.
Una pagina degli spazi dei nomi aggiornata offre un supporto migliore per le mesh multicluster di grandi dimensioni con filtri, ordinamento e stato mTLS avanzati per ogni spazio dei nomi.
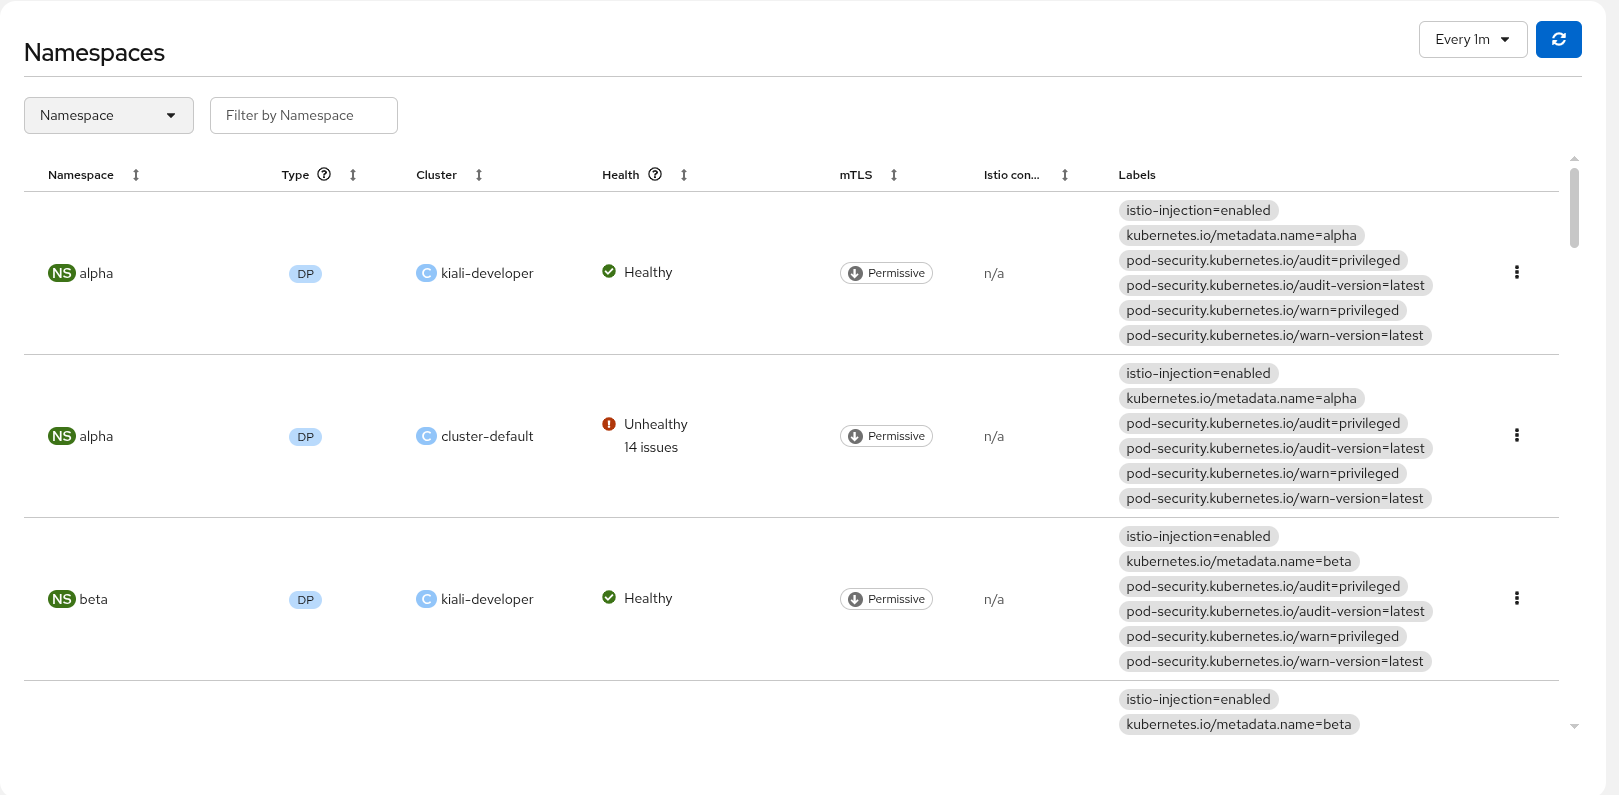
Pagina aggiornata dello spazio dei nomi di Kiali compatibile con il multicluster
L'esame di un determinato spazio dei nomi fornisce un riepilogo aggiornato e una visualizzazione grafica dello stesso. L'analisi dettagliata di un particolare carico di lavoro fornisce una visualizzazione di riepilogo simile con un grafico che ne mostra le dipendenze.
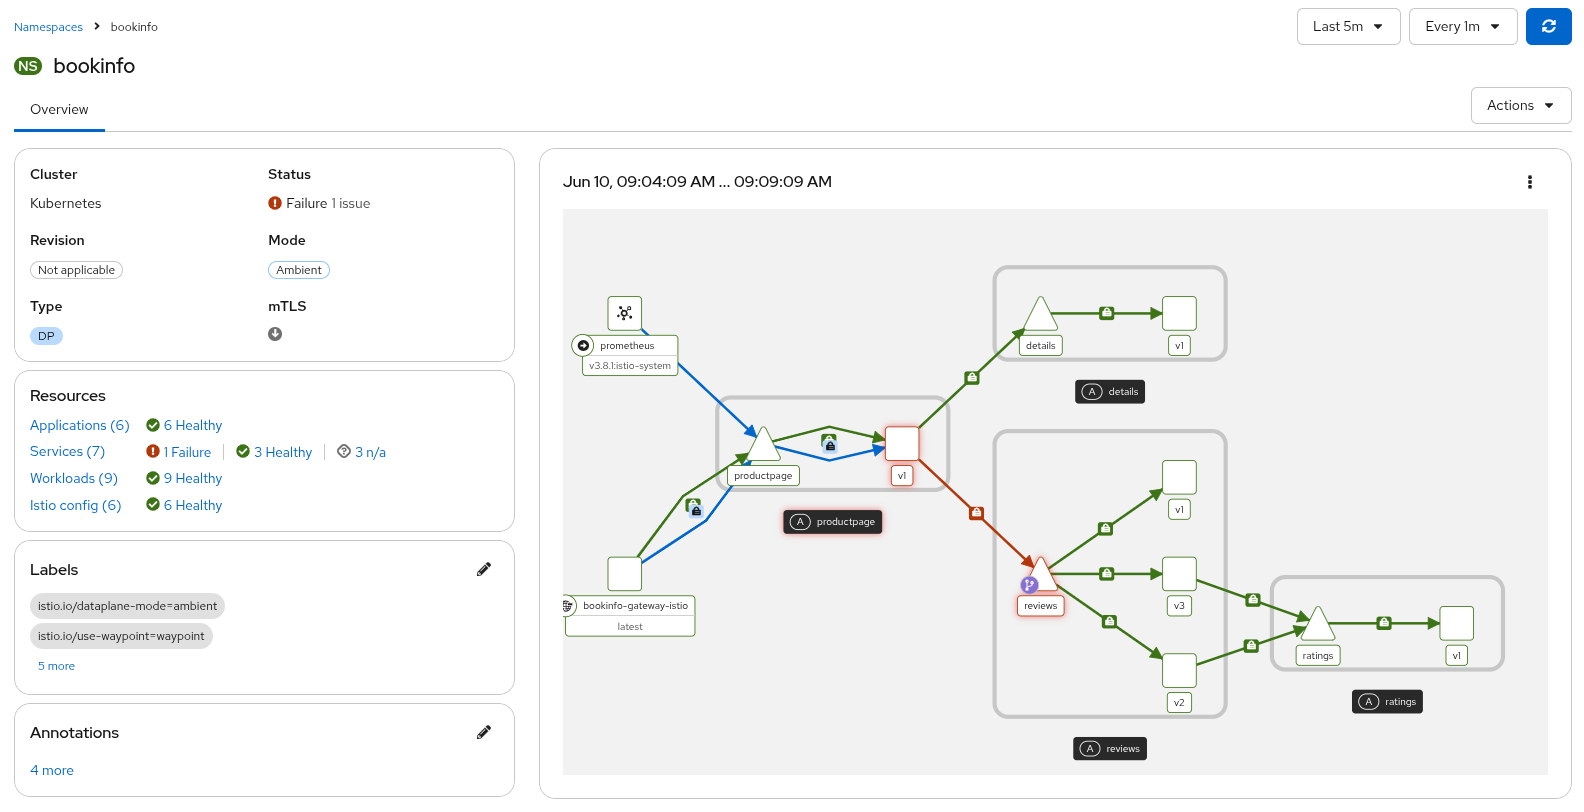
Pagina aggiornata dei dettagli dello spazio dei nomi di Kiali
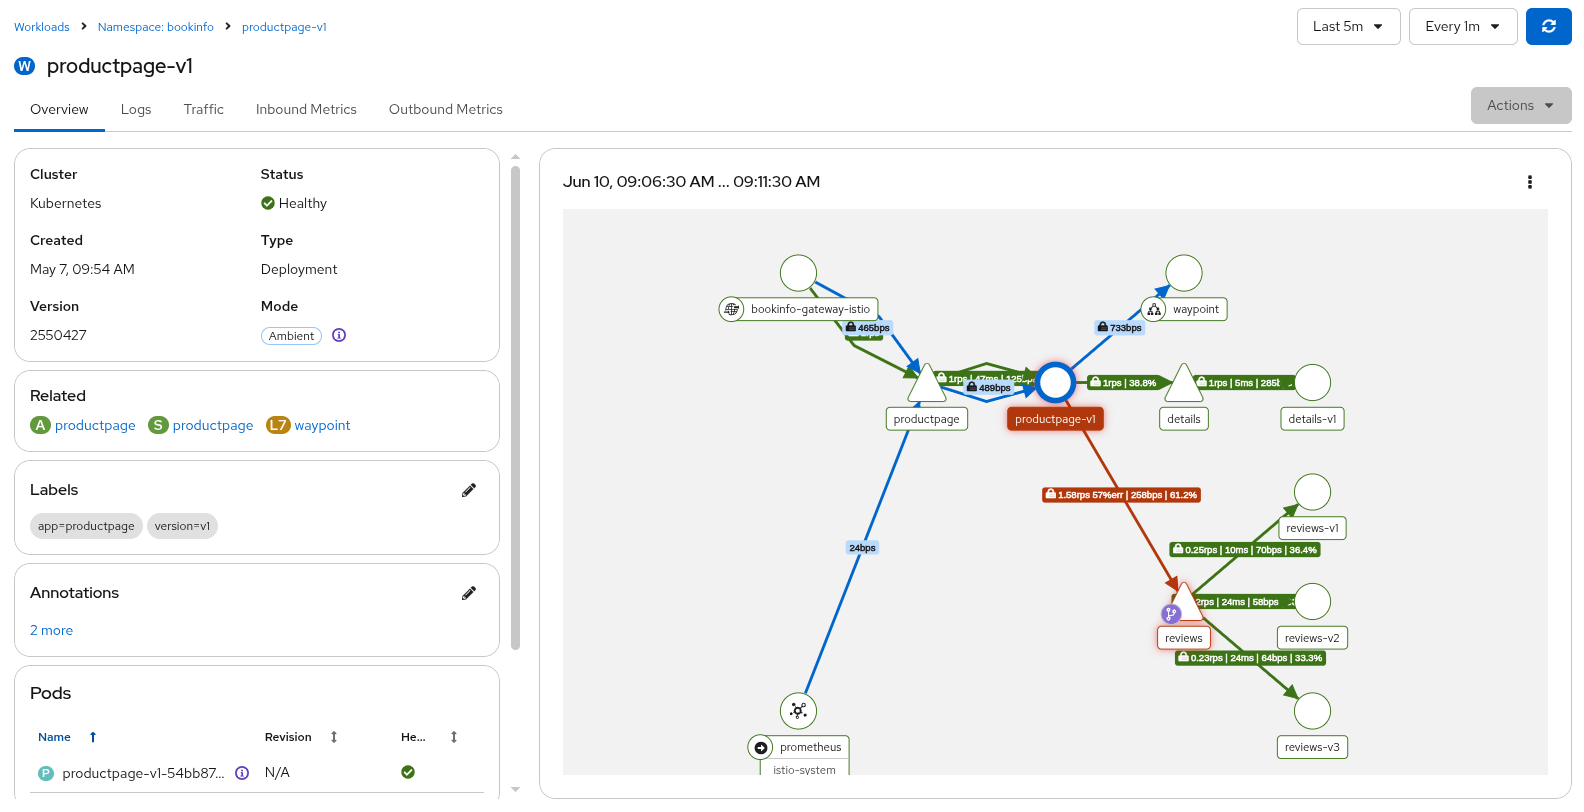
Pagina aggiornata dei dettagli del carico di lavoro di Kiali
Assistenza per service mesh basata sull'IA (anteprima tecnica)
La complessità di Istio e la grande quantità di dati a cui ha accesso Kiali (metriche, log e tracce) lo rendono un luogo ideale per l'assistenza dell'IA. Nella console di Kiali, puoi utilizzare questa funzione configurando il chatbot dedicato. Questa versione aggiunge l'analisi dell'utilizzo dei token per aiutarti a monitorare e controllare i costi. Abbiamo inoltre protetto il prompt di sistema dagli attacchi injection per evitare che input dannosi divulghino credenziali o configurazioni mesh sensibili.
Per ottenere ancora più potenza e integrazione, utilizza il Model Connect Protocol (MCP) in combinazione con OpenShift Lightspeed per supportare la service mesh e il resto della piattaforma OpenShift. Il server OpenShift Model Connect Protocol (MCP) è stato rilasciato di recente in anteprima tecnica e include strumenti specifici per Kiali e OpenShift Service Mesh.
Puoi utilizzarli in combinazione con la console Kiali o il plugin OpenShift Service Mesh Console per monitorare la mesh mentre interagisci tramite Lightspeed o l'ambiente degli agenti scelto usando MCP.
OpenShift Lightspeed con il plugin OpenShift Service Mesh Console
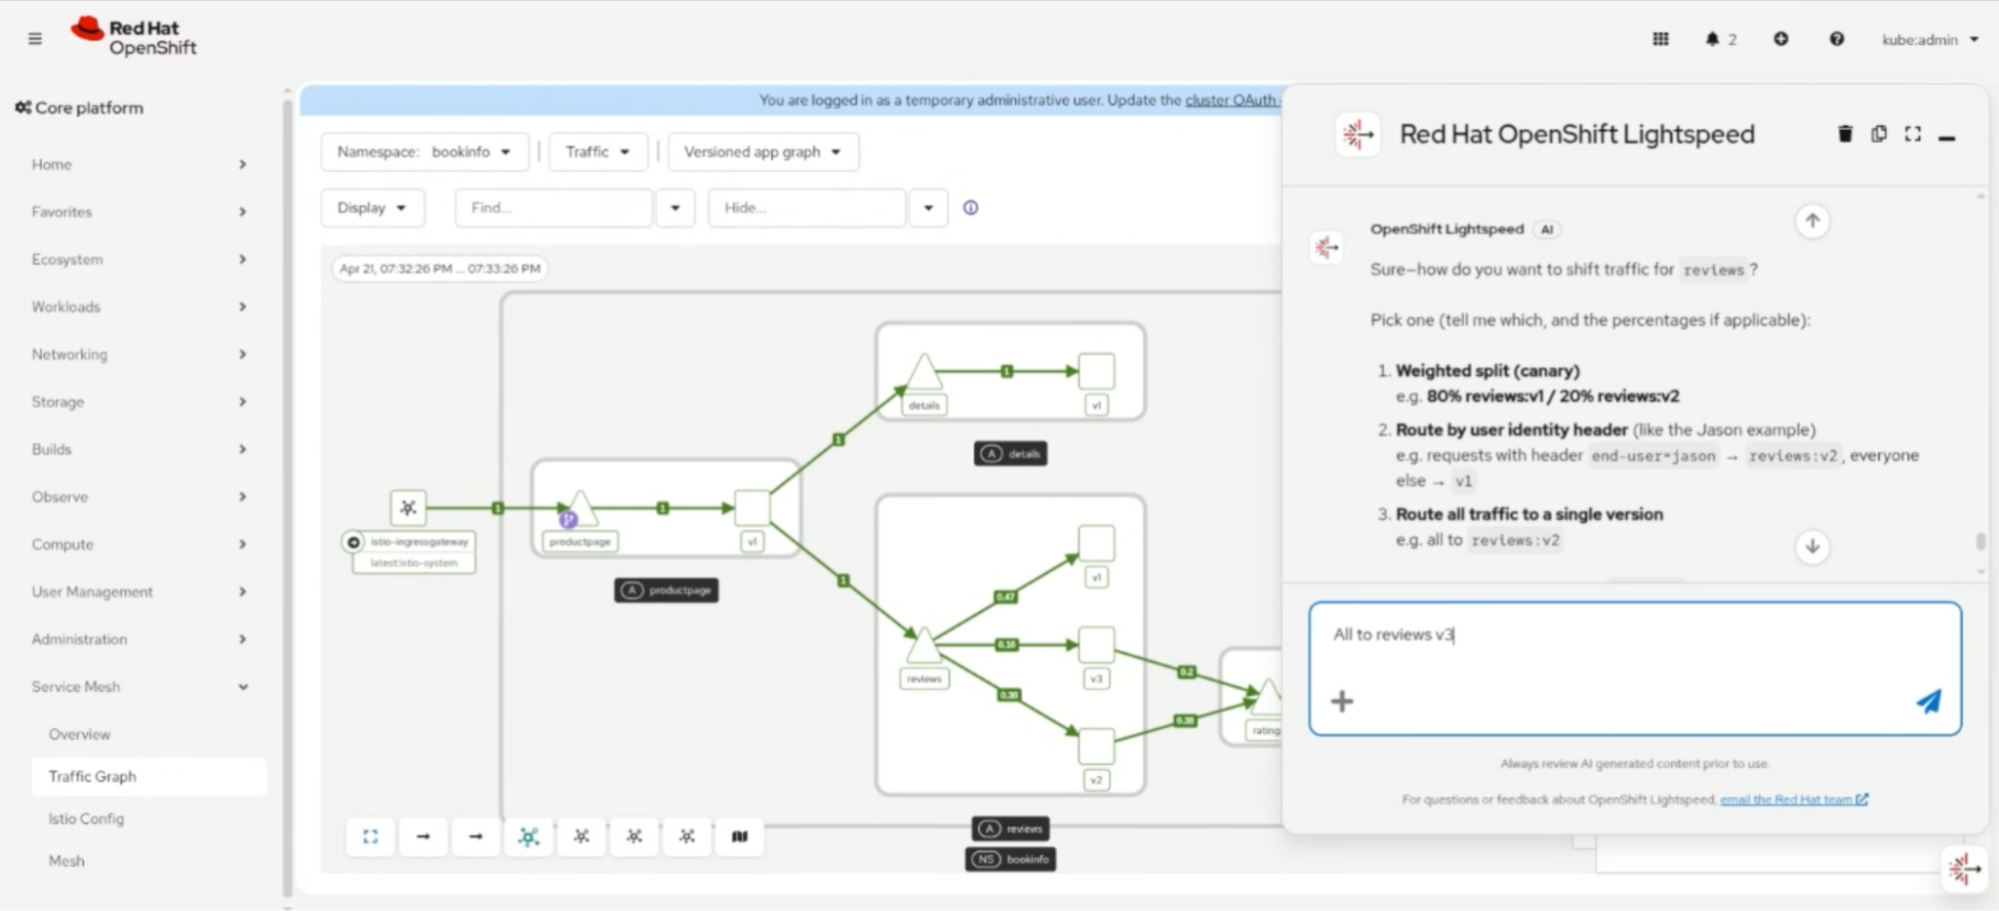
Questa combinazione aiuta a ridurre gli ostacoli per gli scenari comuni, come la suddivisione del traffico (mostrata sopra e in questa demo), l'analisi telemetrica, l'identificazione di errori di configurazione, la risoluzione di problemi complessi (guarda la demo), e altre attività che prima richiedevano una conoscenza approfondita di Istio o molto tempo per cercare la documentazione.
Multitenancy dello spazio dei nomi migliorata in Kiali
Kiali ha aggiunto l'opzione KialiFeatureFlags.Authz.RequireNamespaceGet, che consente agli amministratori di limitare la visibilità solo agli spazi dei nomi per cui gli utenti hanno permessi "get" espliciti (anziché includere gli utenti che hanno unicamente permessi “list”). Questa funzione è utile negli ambienti multitenant a mesh singola, in cui gli utenti devono visualizzare solo i propri spazi dei nomi.
Novità in arrivo
Oltre agli aggiornamenti per Istio e Kiali di questa release, prevediamo altre importanti funzionalità entro la fine dell'anno. Stiamo lavorando per portare la topologia multirete (multicluster) multiprimaria della modalità ambient alla disponibilità generale. Prevediamo di estendere il supporto per le VM, al fine di includere i carichi di lavoro su reti separate, come quelli che non fanno parte di un cluster OpenShift. Il supporto per l'integrazione delle VM RHEL è una funzionalità in anteprima per sviluppatori. Stiamo anche valutando estensioni per Red Hat Advanced Cluster Management for Kubernetes per migliorare la gestione della service mesh in un parco di cluster.
Fine del ciclo di vita di OpenShift Service Mesh 2.6
OpenShift Service Mesh 2.6 ha raggiunto la fine del ciclo di vita il 30 giugno 2026. Sebbene continueremo a supportarti nella migrazione a una versione supportata di OpenShift Service Mesh 3, non forniamo più correzioni di bug o di sicurezza per la versione 2.6.
Se utilizzi ancora OpenShift Service Mesh 2.6, contatta il rappresentante del tuo account Red Hat per discutere un'estensione del supporto e le tempistiche per la migrazione. Le differenze tra OpenShift Service Mesh 2.6 e 3.0 sono descritte qui. Abbiamo, inoltre, creato una guida dettagliata alla migrazione che illustra una procedura senza tempi di fermo per varie configurazioni di produzione. Siamo a disposizione per discutere di situazioni o sfide specifiche.
Per iniziare ad utilizzare o eseguire l'upgrade a OpenShift Service Mesh 3.4
Se non hai familiarità con la service mesh, la guida all'installazione illustra come installare Istio con l'operatore OpenShift Service Mesh 3. L'operatore gestisce l'installazione e gli aggiornamenti di Istio, incluse più service mesh su un singolo cluster (solo modalità sidecar) o su più cluster.
Se stai eseguendo l'upgrade da OpenShift Service Mesh 3.3, consulta prima le note di rilascio per l'elenco delle modifiche importanti. Segui la documentazione sull’aggiornamento di OpenShift Service Mesh per la procedura di upgrade dettagliata.
Scopri di più su Red Hat OpenShift Service Mesh.
Prova prodotto
Red Hat OpenShift Container Platform | Versione di prova del prodotto
Sull'autore
Jamie Longmuir is the product manager leading Red Hat OpenShift Service Mesh. Prior to his journey as a product manager, Jamie spent much of his career as a software developer with a focus on distributed systems and cloud infrastructure automation. Along the way, he has had stints as a field engineer and training developer working for both small startups and large enterprises.
Altri risultati simili a questo
Ottieni il massimo da Red Hat Enterprise Linux for Microsoft Azure
Red Hat OpenShift 4.20: supporto esteso per l'infrastruttura cloud Oracle
Scopri di più
- Sintesi: Portfolio dei servizi cloud di Red Hat OpenShift
- Il Total Economic Impact™ dei servizi cloud Red Hat OpenShift
- Ebook: Rinnova il tuo ambiente IT con i servizi cloud gestiti
Ricerca per canale

Automazione
Novità sull'automazione IT di tecnologie, team e ambienti

Intelligenza artificiale
Aggiornamenti sulle piattaforme che consentono alle aziende di eseguire carichi di lavoro IA ovunque

Hybrid cloud open source
Scopri come affrontare il futuro in modo più agile grazie al cloud ibrido

Sicurezza
Le ultime novità sulle nostre soluzioni per ridurre i rischi nelle tecnologie e negli ambienti

Edge computing
Aggiornamenti sulle piattaforme che semplificano l'operatività edge

Infrastruttura
Le ultime novità sulla piattaforma Linux aziendale leader a livello mondiale

Applicazioni
Approfondimenti sulle nostre soluzioni alle sfide applicative più difficili

Virtualizzazione
Il futuro della virtualizzazione negli ambienti aziendali per i carichi di lavoro on premise o nel cloud
