
Bei der Entwicklung und Wartung konsistenter Ausführungsumgebungen verlieren Platform Engineers und Entwicklungsteams wertvolle Zeit damit, Abhängigkeiten zu identifizieren, über verschiedene Repositories verstreute Content Collections aufzuspüren und sich mit manuellen Syntaxkonfigurationen zu befassen.
Mit dem Release von Red Hat Ansible Automation Platform 2.7 gehören diese Herausforderungen der Vergangenheit an. Der Execution Environment Builder und das einheitliche Content Discovery-Erlebnis im Automation Portal greifen ineinander, um den Zeitaufwand bis zur Automatisierung drastisch zu reduzieren und gleichzeitig Governance von Grund auf einzubinden.
So beseitigen diese Funktionen operative Reibungsverluste und sorgen für Konsistenz in Ihrem Unternehmen:
Visueller Execution Environment Builder
Das Erstellen benutzerdefinierter Ausführungsumgebungen erforderte früher fundierte Kenntnisse der Definitionsdatei-Syntax. Der neue visuelle Execution Environment Builder beseitigt diese Hürde mit einem geführten Schritt-für-Schritt-Workflow.
- Visuelles Authoring ohne Unsicherheiten: Entwickeln Sie hochkonsistente Ausführungsumgebungen über eine übersichtliche Oberfläche, die manuelle YAML-Syntaxfehler und die Komplexität der Befehlszeile vollständig eliminiert.
- Starten Sie auf einer bewährten Basis: Bauen Sie auf vordefinierten oder benutzerdefinierten Vorlagen auf, anstatt bei null zu beginnen. Red Hat stellt empfohlene Vorlagen für Ausführungsumgebungen bereit, die auf spezifische IT-Domains zugeschnitten sind. Zudem können Unternehmen eigene freigegebene Vorlagen hinzufügen, um strukturelle Standards einzuhalten.
- Integration und automatisierte Erkennung: Suchen und synchronisieren Sie mühelos Red Hat Ansible Certified Collections neben den benutzerdefinierten Collections Ihres Teams, die in GitHub- oder GitLab-Organisationen gespeichert sind. Die Oberfläche vereint Ihre Git-Repositories und Automatisierungskanäle in einem zentralen, durchsuchbaren Katalog mit flexibler 1-Klick-Auswahl und manuellen Upload-Optionen.
- Automatisierte Ausgabegenerierung: Sobald Ihr visuelles Setup abgeschlossen ist, generiert das Tool automatisch die vollständige Definitionsdatei der Ausführungsumgebung – mit direkten Optionen, um sie in einem Repository zu veröffentlichen oder für Ihr Projekt herunterzuladen.
Automatisierte Build-Pipeline: Sie können auch festlegen, dass der Builder ein vollständiges GitHub-Repository mit einer automatisierten Build-Pipeline einrichtet. Wählen Sie eine Ziel-Registry aus, und der generierte GitHub Actions-Workflow übernimmt automatisch das Erstellen und Übertragen des Container-Images in Ihre Registry. So steht eine sofort einsatzbereite Ausführungsumgebung bereit, ohne dass Sie jemals die Befehlszeile bedienen müssen.

Abbildung 1: Wählen Sie aus verfügbaren Collections aus, die Sie im Builder hinzufügen möchten.
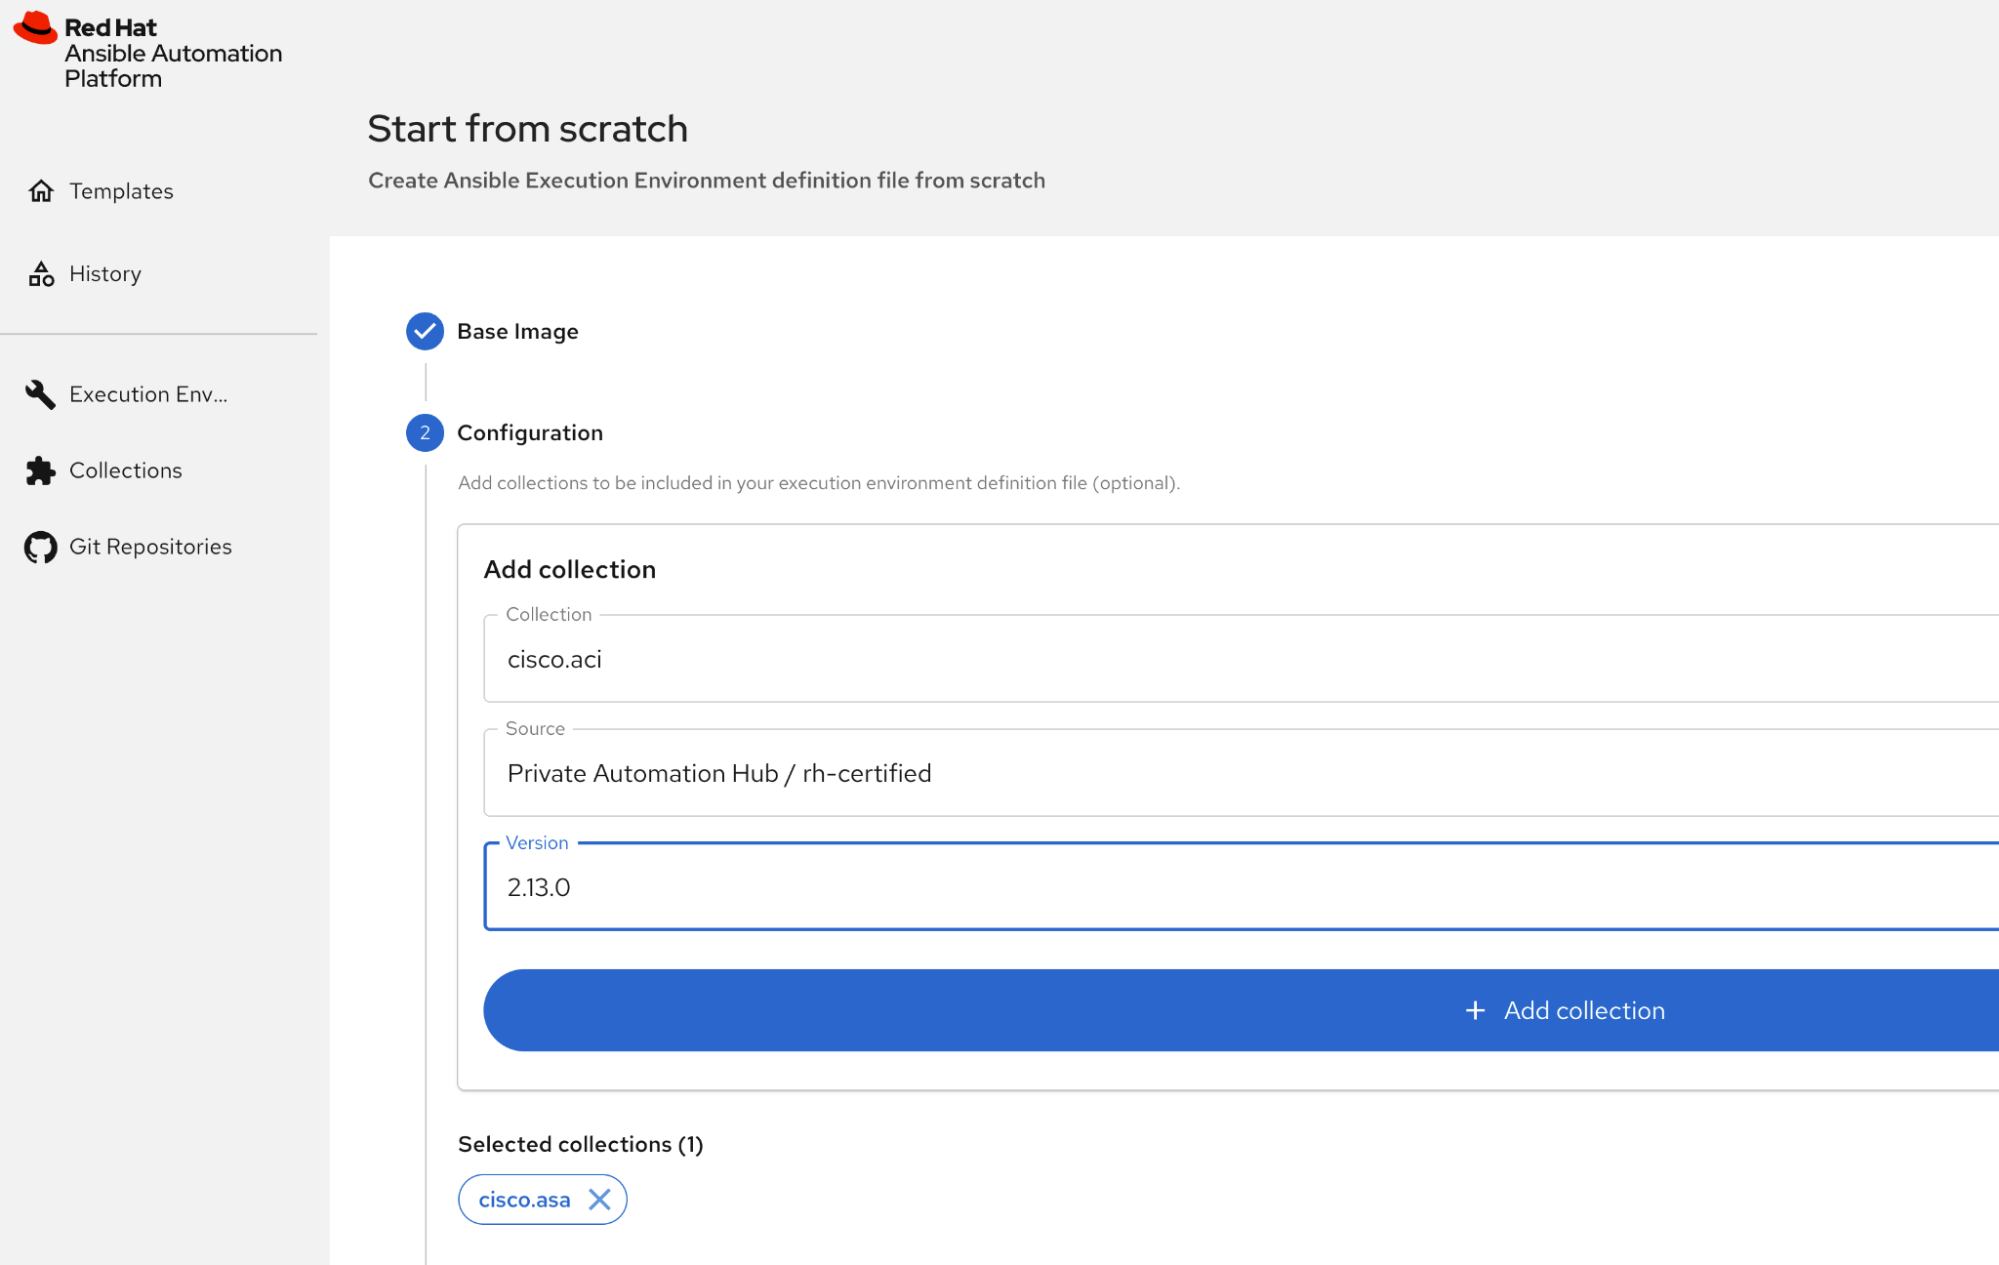
Abbildung 2: Geben Sie die Quelle und Version der gewünschten Collection(s) an.
Content Discovery Guide: Ihr einheitlicher Automatisierungskatalog
Automatisierungsinhalte für Unternehmen fragmentieren sich im Laufe der Zeit natürlicherweise: Sie lagern in Private Automation Hubs, werden bei öffentlichen Git-Anbietern gehostet oder sind über einzelne Teams verteilt. Die Content Discovery Engine schließt diese Lücken, indem sie alle Inhalte in einem zentralen, durchsuchbaren Katalog synchronisiert.
- Kontinuierliche Synchronisierung: Die Plattform erkennt automatisch benutzerdefinierte Collections in den GitHub- und GitLab-Umgebungen Ihres Unternehmens sowie zertifizierte und validierte Collections von Private Automation Hub.
- Überblick vor dem Build-Prozess: Durchsuchen Sie vorhandene Collections und Repositories, bevor Sie neuen Code schreiben. So vermeiden Sie redundante Arbeiten und maximieren die Wiederverwendung von Inhalten.
- Direkte Pipeline-Integration: Erkannte, vertrauenswürdige Collections werden nativ in die Erstellungstools der Plattform übernommen. Beim Einrichten einer neuen Ausführungsumgebung können Entwicklungsteams den Prozess beschleunigen, indem sie aus bekannten, geprüften Assets auswählen.
- Umfassende Transparenz: In der zentralisierten Katalogansicht können Sie Playbooks nachverfolgen, CI-Aktivitäten (Continuous Integration) überwachen und direkt auf Quelllinks in Ihren Repositories zugreifen.
- Die Basisschicht: Content Discovery bildet die Basisschicht für unsere umfassendere End-to-End-Vision des Content Managements in Ansible. In zukünftigen Releases werden wir dies zu einer vollständigen Lifecycle-Lösung ausbauen, die Entwicklungsteams von der ersten Erkennung über die Erstellung und Validierung bis hin zum Monitoring der Content-Performance in der Produktion begleitet.
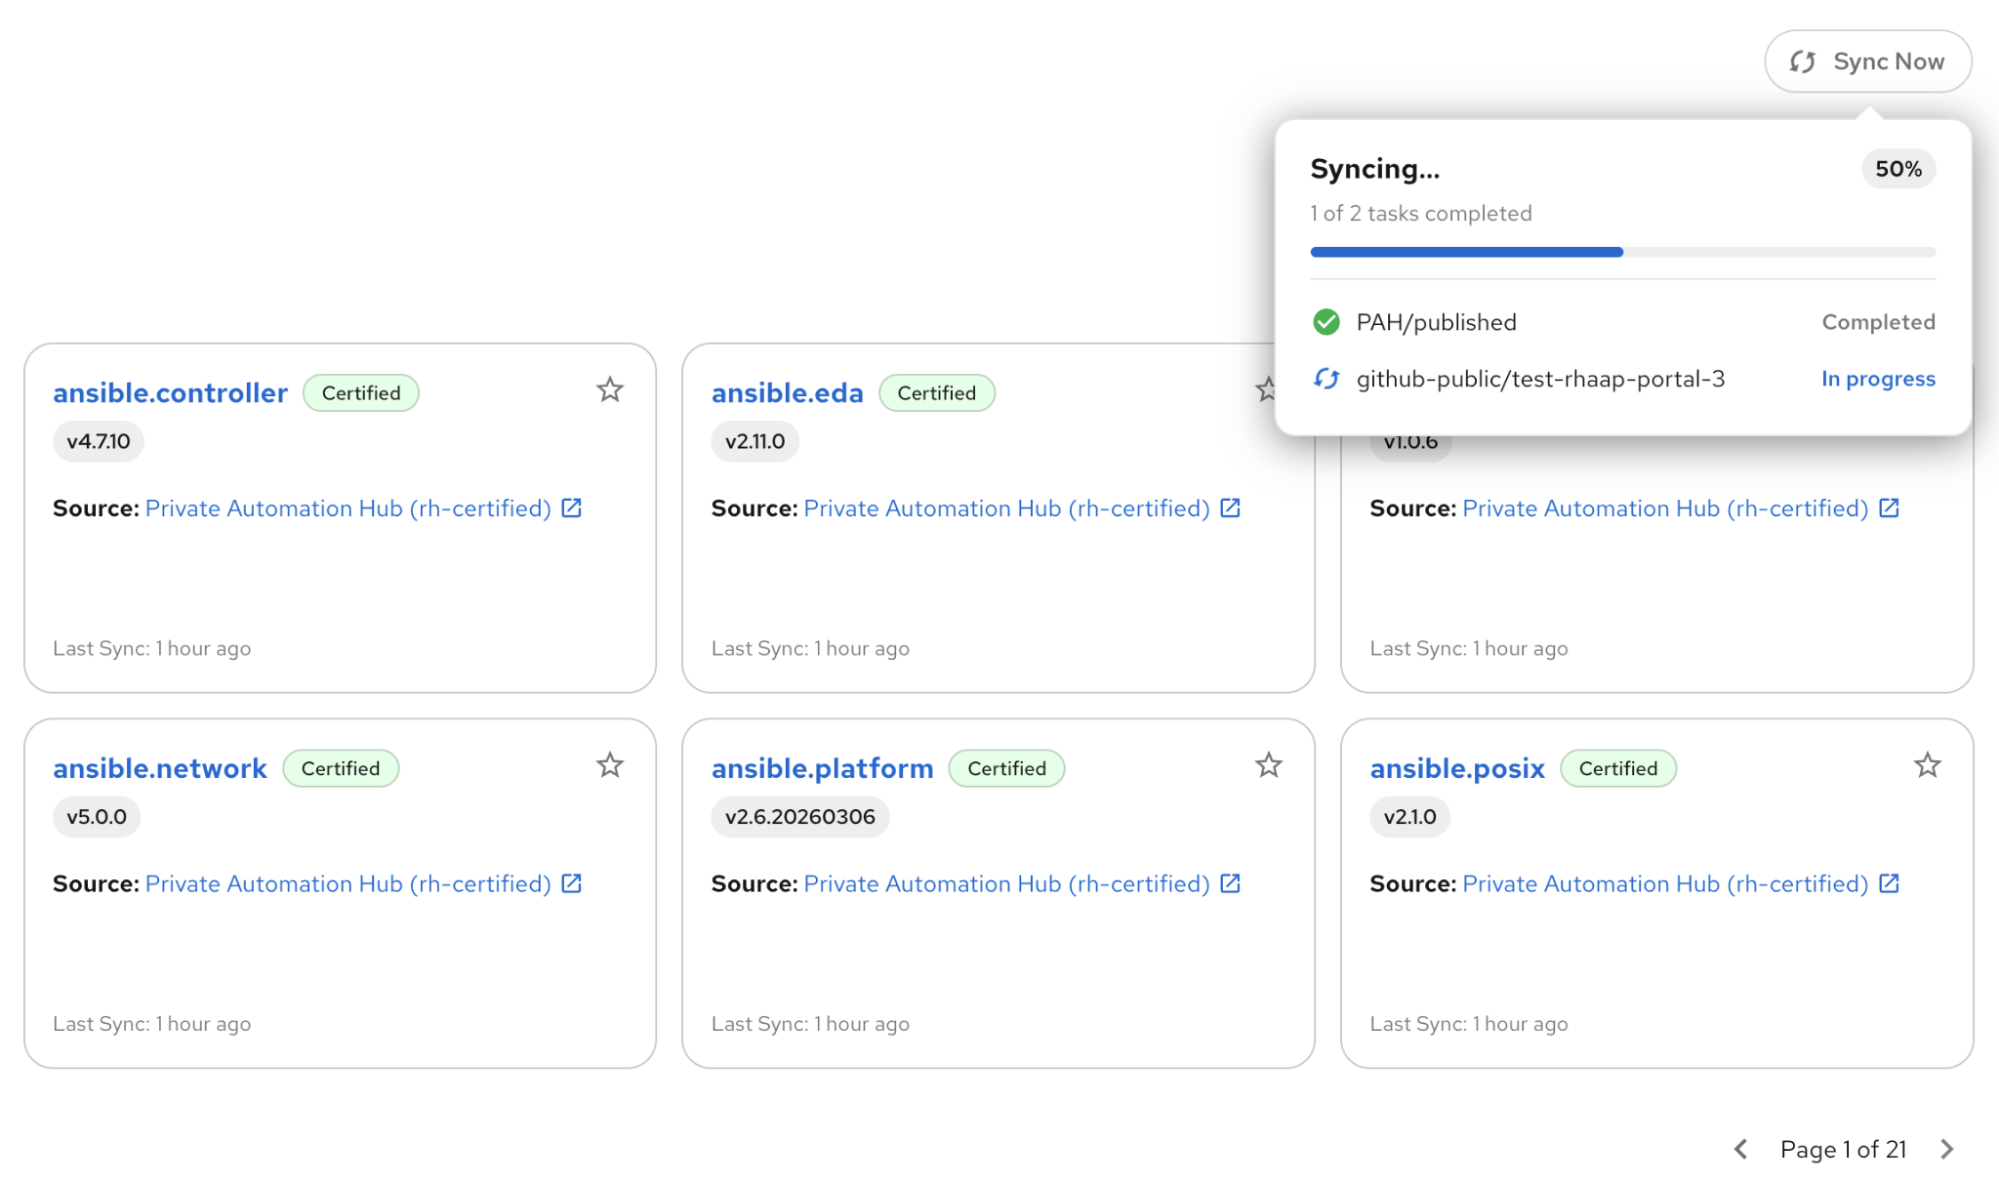
Abbildung 3: Repositories von GitHub und Private Automation Hub synchronisieren
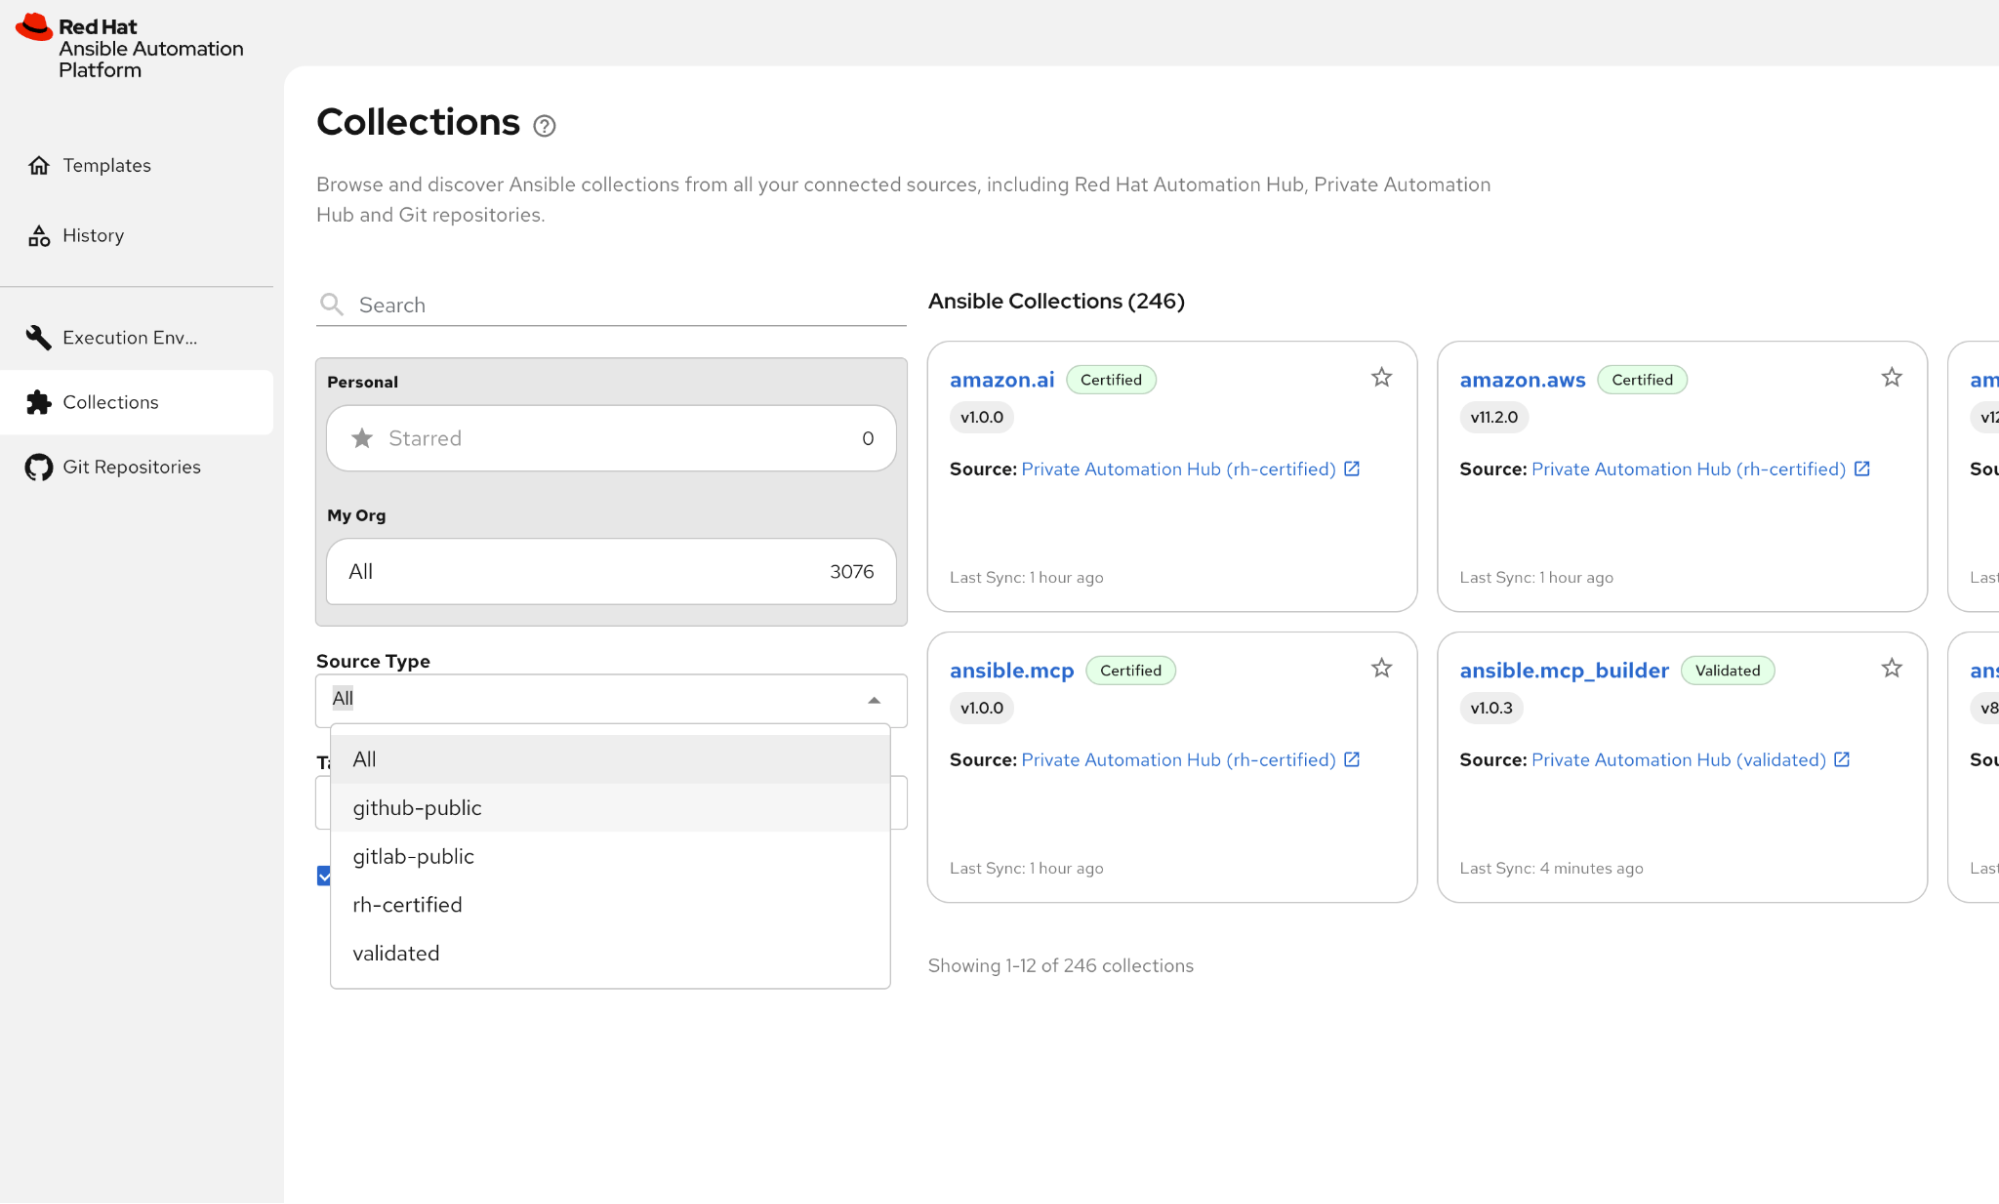
Abbildung 4: Collections von GitHub und Private Automation Hub anzeigen
Governance by Design: Volle Kontrolle für Administratoren
Zusammen steigern diese Funktionen die Produktivität von Entwicklungs- und Domain-Teams, ohne Sicherheits- oder Architekturstandards zu beeinträchtigen. Ansible Automation Platform 2.7 ermöglicht es Administrationsteams, die volle Kontrolle über die unternehmensweite Nutzung zu behalten.
- Vordefinierter Geltungsbereich: Administratoren wählen genau aus, welche externen Git-Repositories und Automation Hubs auffindbar sind, und wenden benutzerdefinierte Filter an, um Unternehmensgrenzen einzuhalten.
- Kontrollierte Transparenz: Legen Sie fest, welche Inhalte für bestimmte Domain-Teams (wie SecOps oder CloudOps) sichtbar sind, damit Teams ausschließlich geprüfte, relevante Automatisierungen verwenden.
- Konfigurierbare Planung: Führen Sie Synchronisierungen nach Bedarf oder nach einem anpassbaren, automatisierten Zeitplan durch – mit vollständiger administrativer Kontrolle über Zeitpunkt und Häufigkeit.
Erste Schritte
Um die neuen Funktionen des visuellen Execution Environment Builders und von Content Discovery zu nutzen, muss Ihre Umgebung folgende Mindestanforderungen erfüllen:
- Plattformversion: Ansible Automation Platform 2.5 oder höher
- Installationsumgebung: Red Hat OpenShift Container Platform oder Red Hat Enterprise Linux (RHEL) Virtual Machines (VM) Appliance
- Konnektivität: SCM/Git-Zugang (Source Control Management) für Discovery-Synchronisierungen und Repository-Abläufe
Durch die Vereinheitlichung von Content Discovery und eine visuell stabilisierte Paketierung von Automatisierungen reduziert Ansible Automation Platform 2.7 den operativen Overhead im Platform Engineering. So können sich Ihre Entwicklungsteams auf die Entwicklung hochwertiger Automatisierungen konzentrieren, die das Unternehmen voranbringen.
Ressourcen
Über den Autor
Harper Buete is a Product Marketing Manager for Red Hat Ansible Automation Platform. She joined Red Hat in June 2025.
Ähnliche Einträge
Red Hat Ansible All-Stars gestalten die Zukunft der Automatisierung
Vereinheitlichen Sie IT-Workflows mit Automation Orchestrator
Random Acts Of Automation | Compiler
Untangling Networks | Compiler
Mehr erfahren
E-Book: Das automatisierte UnternehmenSeite verfügbar in Englisch (Deutsch ist nicht verfügbar) - Red Hat Ansible Automation Platform in selbstbestimmten, praxisorientierten Labs testen
- Red Hat Ansible Automation Platform: Ein Guide für den Einstieg
Nach Thema durchsuchen

Automatisierung
Das Neueste zum Thema IT-Automatisierung für Technologien, Teams und Umgebungen

Künstliche Intelligenz
Erfahren Sie das Neueste von den Plattformen, die es Kunden ermöglichen, KI-Workloads beliebig auszuführen

Open Hybrid Cloud
Erfahren Sie, wie wir eine flexiblere Zukunft mit Hybrid Clouds schaffen.

Sicherheit
Erfahren Sie, wie wir Risiken in verschiedenen Umgebungen und Technologien reduzieren

Edge Computing
Erfahren Sie das Neueste von den Plattformen, die die Operations am Edge vereinfachen

Infrastruktur
Erfahren Sie das Neueste von der weltweit führenden Linux-Plattform für Unternehmen

Anwendungen
Entdecken Sie unsere Lösungen für komplexe Herausforderungen bei Anwendungen

Virtualisierung
Erfahren Sie das Neueste über die Virtualisierung von Workloads in Cloud- oder On-Premise-Umgebungen
