Red Hat OpenShift Service Mesh 3.4 は、Red Hat OpenShift および Red Hat OpenShift Platform Plus で一般提供されています。Istio、Envoy、Kiali の各プロジェクトに基づいて、このリリースでは Istio のバージョンを 1.30 に、Kiali を 2.27 に更新します。Istio の「サイドカーレス」のアンビエントモードなど、複数のアップデートが含まれています。Kiali は、大規模なサービスメッシュの管理をより効果的に行えるように新しい概要ページを導入します。また、Red Hat OpenShift Lightspeed で AI を活用した機能をテクノロジープレビューとして提供し、問題の迅速な診断と解決を支援します。この記事では、今年後半に予定されている機能のプレビューも紹介します。
OpenShift Service Mesh 2.6 は、2026 年 6 月 30 日にサポート終了 (EOL) となりました。承認されたサポート延長なしで 2.6 を実行している場合は、この記事の最後にある注釈を参照して、今後の進め方を確認してください。
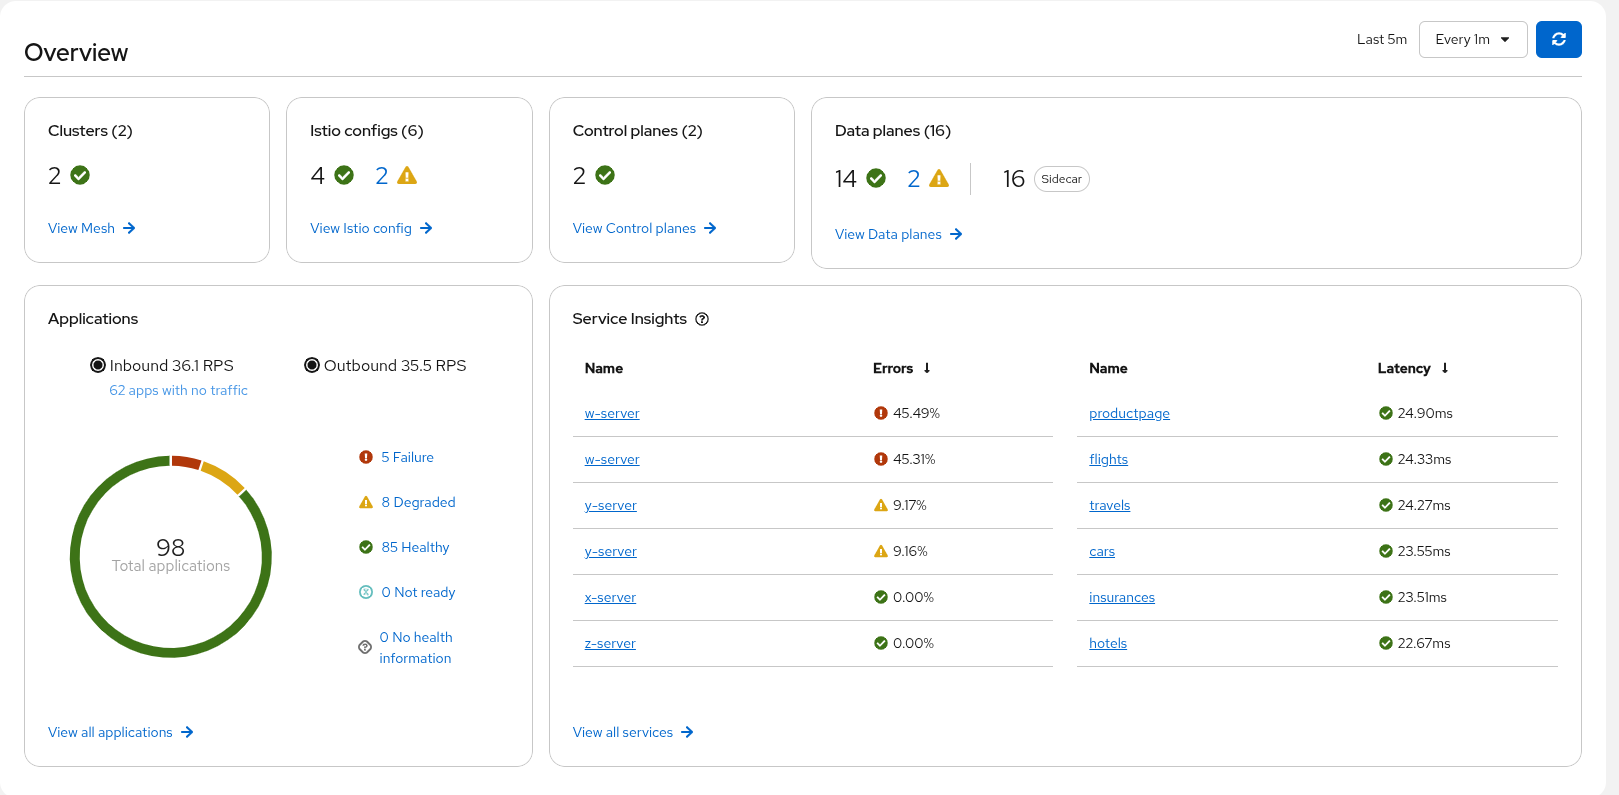
Kiali の新しいマルチクラスタ対応の概要ページ
Red Hat Summit での OpenShift Service Mesh
Red Hat Summit 2026 は 5 月にジョージア州アトランタで開催されました。このイベントを見逃した方のために説明すると、OpenShift Service Mesh は Red Hat OpenShift 製品の注目分野として大きく取り上げられました。これには、サービスメッシュの使用体験について語る 2 社のお客様のほか、OpenShift Virtualization とサービスメッシュを組み合わせたデモ、およびエージェント型 AI トラブルシューティングでサービスメッシュを使用した将来を見据えたデモが含まれていました。
Istio 1.30 および Kiali 2.27 に基づく構成
このリリースは OpenShift Service Mesh 3.3 から Istio のマイナーリリースを 2 つスキップし、Istio 1.29 および 1.30 からの変更を取り入れています。これら 2 つのリリースには、とくにマルチクラスタ向けの Istio アンビエントモードに対する大幅なアップデートが含まれています。Kiali はバージョン 2.27 に移行し、概要ページと詳細ページにメジャーアップデートが加えられました。ここでは、とくに注目すべき変更点をいくつか取り上げますが、アップデートの全リストは Istio 1.29 および 1.30 の変更ノート、および Kiali リリースノートで確認できます。製品サポートの詳細については、OpenShift Service Mesh 3.4 の機能対応表を参照してください。
アンビエントモードのアップデート
このリリースでは Istio の「サイドカーレス」アンビエントモードにいくつかの更新が加わりました。このモードは、Istio の従来のサイドカーモードとの機能の同等性に向けて、引き続き成熟を進めています。
サイドカーモードからの共存および移行に関するガイダンス
このリリースでは、同じサービスメッシュ内でのアンビエントモードとサイドカーモードのワークロードの共存に関する公式サポートとガイダンス、および サイドカーモードからアンビエントモードへのワークロードの移行に関するサポート付きガイダンスを導入しています。どちらの手順でも、アンビエントモードとサイドカーモード間のワークロードの共存と移行に関していくつかの制限事項が存在します。移行は段階的かつ元に戻せるように行われ、当面の間、アンビエントワークロードとサイドカーワークロードが共存することになります。
アンビエントモードにおけるマルチクラスタの成熟 (テクノロジープレビュー)
このリリースには、Istio アンビエントモードのマルチプライマリ・マルチネットワーク (マルチクラスタ) 機能セットへの多数の更新が含まれています。これには、アンビエントモードでのマルチプライマリ・マルチネットワークメッシュのインストールに関する OpenShift Service Mesh のドキュメントの更新も含まれています。
念のため再確認すると、Istio のマルチクラスタトポロジーは、単一メッシュの範囲を複数のクラスタに拡張し、複数のクラスタ、アベイラビリティゾーン、リージョンにわたってトラフィックを監視し、ポリシーを管理するための単一ポイントを提供します。これらはとりわけ高可用性アプリケーションの作成に役立ち、Istio の 地域ベースの負荷分散により、物理的または地理的な場所に基づいてトラフィックをルーティングできます。サイドカーモードの場合、これは OpenShift Service Mesh で一般提供されている機能です。
このリリースには大幅な機能強化とバグ修正が含まれており、アンビエントモードのマルチクラスタをより本番環境に適した状態に近づけます。また、これには、Ingress ゲートウェイがリクエストを公開されているリモートバックエンドにルーティングしなかったというバグの修正も含まれます。この修正は機能フラグ AMBIENT_ENABLE_MULTI_NETWORK_INGRESS によって提供され、デフォルトでは false に設定されています。
テレメトリーの実装が改善され、ウェイポイントが使用されるネットワーク境界を越えたピアメタデータとテレメトリーの交換に関連するギャップが解消されました。これらの機能を使用するには、機能フラグ AMBIENT_ENABLE_BAGGAGE を有効にする必要がある場合があります。Istio プロジェクトは、Kiali でマルチネットワークのアンビエントモードを設定するための詳細なガイドも提供しています。
Istio のアンビエントモードによるマルチプライマリ・マルチネットワーク (マルチクラスタ) のサポートは、OpenShift Service Mesh 3.4 のテクノロジープレビュー機能です。Red Hat は本番環境での使用をまだ推奨していませんが、OpenShift Service Mesh ユーザーがこの機能を使用して開発と実験を開始し、ご意見をお寄せいただくことを推奨しています。
ztunnel における失効した証明書一覧 (CRL) のサポート
このリリースでは ztunnel に失効した証明書一覧 (CRL) のサポートが追加され、アンビエントモードで外部認証局を使用する際に、失効した証明書を検証し、拒否できるようになりました。サイドカーモードと同様に、これは ClientTLSSettings でプラグインされた CA ファイルと一緒に提供される ca-crl.pem ファイルを使用して設定できます。Istio コントロールプレーン (Istiod) は、これらの CRL をクラスタ内のすべての参加 namespace に自動的に配布します。
RHEL 10 以降におけるネイティブな nftables サポート
このリリースでは、サイドカーモードとアンビエントモードの両方でネイティブな nftables サポートを提供します。この機能は、将来のバージョンの Red Hat Enterprise Linux (RHEL) および OpenShift に向けて Istio を準備するために Red Hat が提供しました。 nftables は、従来の iptables に代わるネットワークルールの管理手段を提供します。これは、RHEL 10 以降でサービスメッシュを使用する際に必要となります。
コア Istio コンポーネントのネットワークポリシー
Istio のコアコンポーネント (istiod、istio-cni、ztunnel) のセキュリティを強化するために、Red Hat はオプションのネットワークポリシーセットを導入しました。これにより、これらのコンポーネントを各コンポーネントが必要とする最小限の Ingress ポートに制限できます。これらのポリシーは、Istio リソースの values 設定で global.networkPolicy.enabled=true を設定することで有効にできます。
OpenShift Service Mesh 3.4 では、これらはデフォルトでオフになっていますが、OpenShift Service Mesh の今後のマイナーリリースではデフォルトでオンになる予定です。
Kubernetes Gateway API の機能拡張
Istio における Kubernetes Gateway API サポートは進化し続けています。このサービスメッシュのリリースには、Kubernetes Gateway API 1.5 のサポートを含む重要なアップデートが含まれています。OpenShift で Gateway API をサポートするにはカスタムリソース定義 (CRD) のインストールが必要であり、現在利用可能なこれらの CRD のサポート対象バージョンは OpenShift プラットフォームのバージョンに依存することに注意してください。
このリリースでは、TLSRoute の終端処理と混合モード、および east - west ゲートウェイ の TLS パススルーを完全にサポートします。これは、Istio アンビエントモードで暗号化されたクラスタ間トラフィックをサポートするための主要機能です。
Gateway リソースに、gateway.istio.io/tls-cipher-suites アノテーションを使用してカスタム暗号スイートを指定するオプションが追加されました。Gateway リソースのステータスレポートが改善され、接続された ListenerSets の数が含まれるようになりました。また、ListenerSet のステータスレポートには、接続された Routes の数が含まれるようになりました。
最後に、Kubernetes Gateway API のみを使用してサービスメッシュを設定している場合 (GAMMA)、または Istio を Ingress コントローラーとしてのみ使用している場合 (north-south トラフィックのみ)、標準で提供される幅広いリソースや機能を必要としない場合があります。新しい PILOT_IGNORE_RESOURCES 環境変数を使用すると、ユースケースに不要なリソースを無視して Istio を最適化できます。これにより Istio のフットプリントが削減され、メモリと設定の調整にかかる時間を節約できます。
Kubernetes ユーザー namespace のサポート
このリリースでは、Istio CNI での実行時に Kubernetes ユーザー namespace (hostUsers: false) を使用する Pod へのサイドカー・インジェクションのサポートが追加されました。
Kubernetes ユーザー namespace は、コンテナ内の root ユーザーをホストノードの root ユーザーから分離することで、クラスタのセキュリティを強化します。これにより、コンテナ化されたプロセスがホストにエスケープした場合でも、そのプロセスには特権が与えられないことが保証されます。
この機能を利用するには、ユーザー namespace のマッピングを許可するために、openshift.io/sa.scc.uid-range および openshift.io/sa.scc.supplemental-groups アノテーションを使用して、ターゲットの namespace オブジェクトでデフォルトのユーザー ID (UID) およびグループ ID (GID) の範囲を明示的に設定する必要があります。これらの割り当てられた ID 範囲の長さは 65,535 以下に設定する必要があります。この容量制限を超えると Pod の作成が失敗します。
ゼロトラスト・ワークロード ID マネージャーのサポート (テクノロジープレビュー)
このリリースでは、Red Hat の ゼロトラスト・ワークロード ID マネージャー (SPIRE に基づく) による OpenShift Service Mesh のサポートがテクノロジープレビューに更新されました。OpenShift Service Mesh には SPIFFE プロトコルを使用した標準のワークロード ID と作成機能が含まれていますが、Red Hat OpenShift Platform Plus で利用可能なゼロトラスト・ワークロード ID マネージャーは、ハードウェアまたはクラウド環境の検証に裏打ちされた、より強力な多要素によるワークロード識別認証を提供します。これにより、ワークロードが主張されている身元と正当に一致しているという確信がさらに強まります。
ゼロトラスト・ワークロード ID マネージャーには、フェデレーションと呼ばれる強力な機能も含まれており、異なる信頼ドメインに属するワークロードが保護された方法で相互に認証し、通信できます。これをサービスメッシュと組み合わせることで、ワークロードが異なるサービスメッシュ、クラスタ、または仮想マシン (VM) などのスタンドアロン環境にあるかどうかに関係なく、信頼関係の共有を単純化し、セキュリティを強化することができます。
この統合については、ユースケースを外部仮想マシンに拡張する方法など、一連のブログ記事で詳しく説明されています。
新たな TrafficExtension API (テクノロジープレビュー)
このリリースでは、Istio を拡張するための新しい API である TrafficExtension API も導入されています。Istio は非常に機能豊富ですが、多くのお客様には、EnvoyFilter API(アップデートに伴う互換性破綻のリスクが極めて高い低レベルな API)や WebAssembly プラグイン(複雑なユースケースには適していますが、構築や配布が煩雑になりがち) を使用して Istio の機能を拡張する必要がある、特殊なユースケースがあることがわかっています。
TrafficExtension API は、Istio の機能を拡張するための、統合され、改善された単一の API を提供することを目指しています。これには WasmPlugin API (置き換え予定) の機能が組み込まれていますが、モジュールの配布を必要とせずにリソースに直接埋め込まれた Lua スクリプトのサポートも追加されています。これにより、EnvoyFilter よりも安全であることを目指した、Istio を拡張するための軽量な手法が提供されます。他の Istio リソースと同様に、TrafficExtension は Kiali を使用して設定および管理できます。詳細については、Envoy プロキシの拡張を参照してください。
マルチクラスタのサポートが強化された新しい Kiali の概要および詳細ページ
Kiali コンソール とその姉妹プラグインである OpenShift Service Mesh Console は、Istio とサービスメッシュを構成するサービスの両方を監視、管理、保護するための一元化された場所を提供します。
今回のリリースでは、Kialiの概要ページが完全に再設計されました(上のスクリーンショット参照)。これは、数百の namespace を含む可能性がある大規模なマルチクラスタ・サービスメッシュ環境において、可読性とパフォーマンスを向上させるためです。新しいアーキテクチャにより、メモリ使用量とレンダリング時間が削減されました。また、更新されたレイアウトはマルチクラスタに対応しており、アプリケーションのインサイトを一目で把握できることで、グローバルな健全性ステータスを明確に把握できます。OpenShift Service Mesh Console プラグインの概要ページも同様のアップデートについて更新されています。
更新された namespace では、高度なフィルタリングやソート機能、各 namespace ごとの mTLS ステータス表示などにより、大規模なマルチクラスタメッシュのサポートが強化されています。
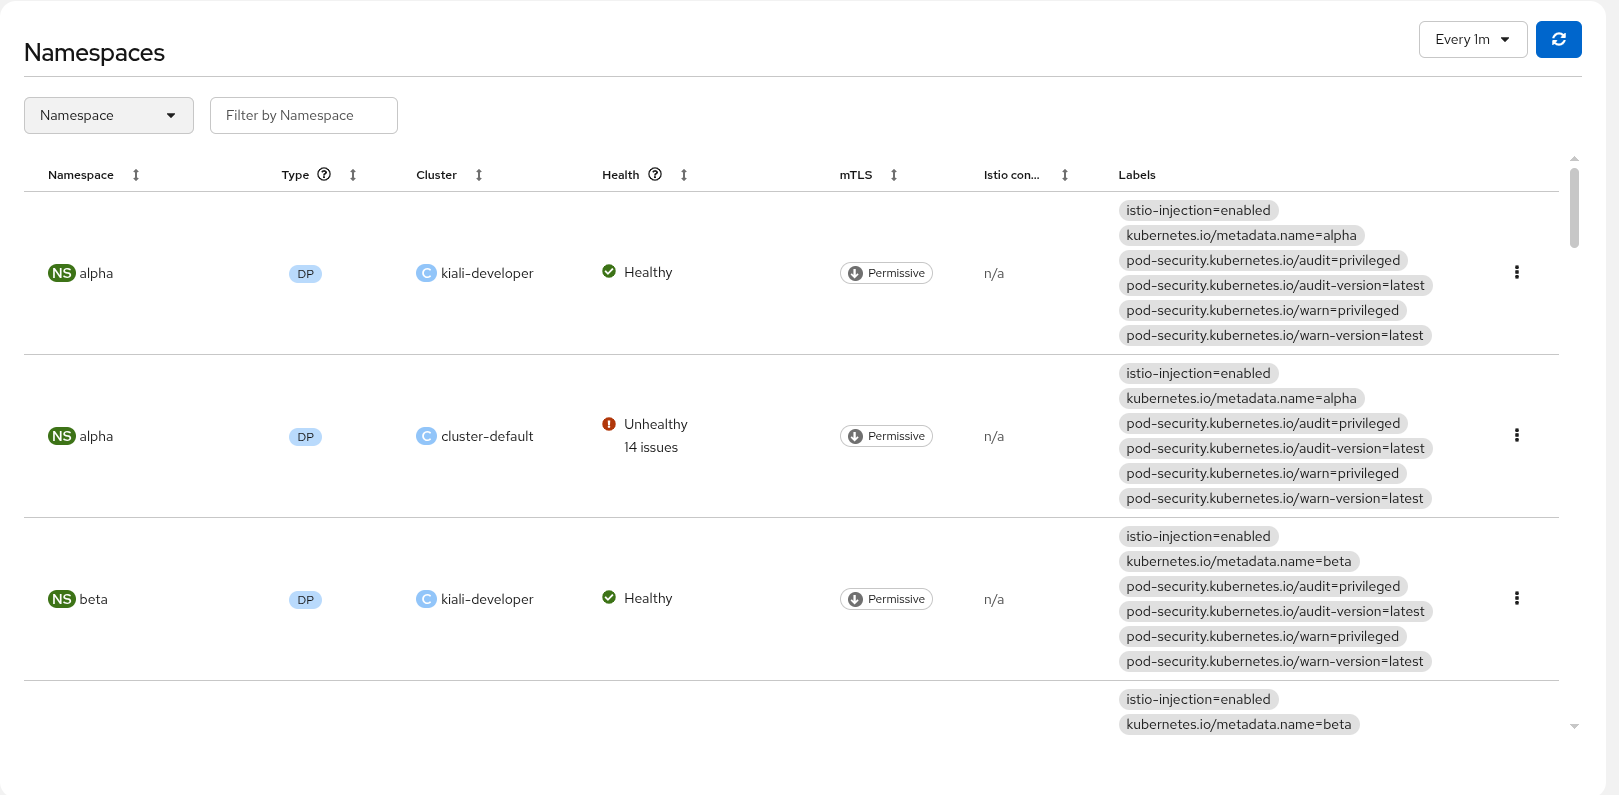
Kiali の更新されたマルチクラスタ対応 namespace のページ
特定の namespace を調べると、その namespace に関する最新の概要とグラフが表示されます。特定のワークロードを詳細に確認すると、同様の概要表示に加え、そのワークロードの依存関係を示すグラフが表示されます。
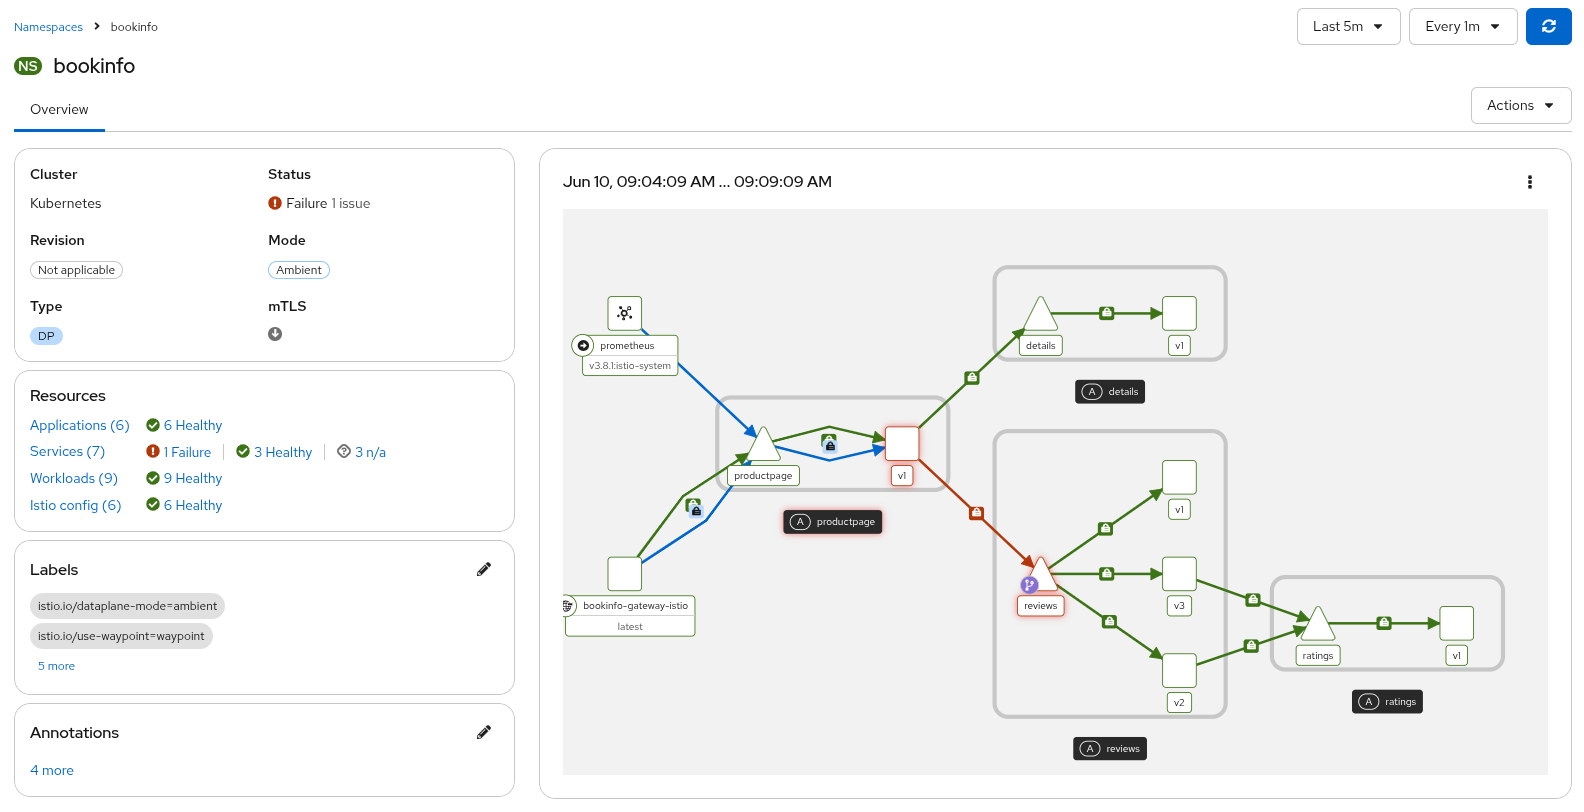
Kiali の更新された namespace の詳細ページ
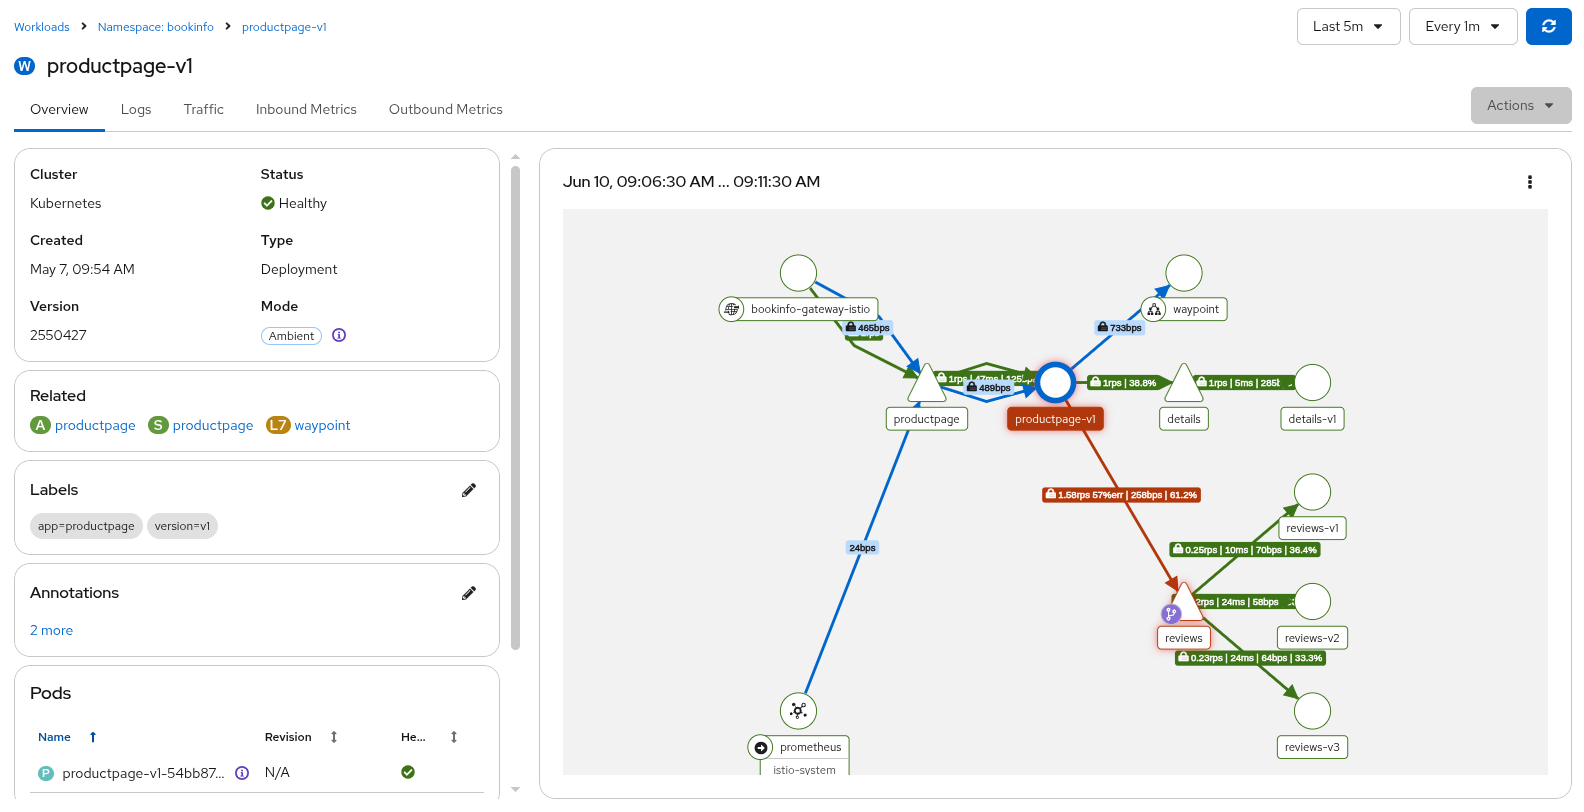
Kiali の更新されたワークロード詳細ページ
AI を活用したサービスメッシュ支援 (テクノロジープレビュー)
Istio の複雑さと、Kiali がアクセスできる豊富な情報 (メトリクス、ログ、トレースなど) により、Kiali は AI が支援を提供するのに最適な環境となっています。Kiali コンソールでは、Kiali 独自の チャットボットを設定して、これを使用できます。このリリースでは、コストの監視と制御に役立つトークン使用状況の分析機能が追加されました。また、システムプロンプトはインジェクション攻撃に対する耐性を強化し、悪意のある入力によって機密性の高いメッシュ設定や認証情報が漏洩するのを防いでいます。
さらに強力な機能と統合を利用するには、Model Connect Protocol (MCP) を OpenShift Lightspeed と組み合わせて使用し、サービスメッシュやその他の OpenShift プラットフォームを支援します。OpenShift Model Connect Protocol (MCP) サーバーは最近テクノロジープレビューとして公開され、Kiali および OpenShift Service Mesh 専用のツールが含まれています。
これらを Kiali コンソールまたは OpenShift Service Mesh コンソールプラグインと組み合わせて使用すると、Lightspeed または MCP を使用して選択したエージェント環境を介してメッシュを操作しながら、メッシュを監視できます。
OpenShift Service Mesh Console プラグインを備えた OpenShift Lightspeed
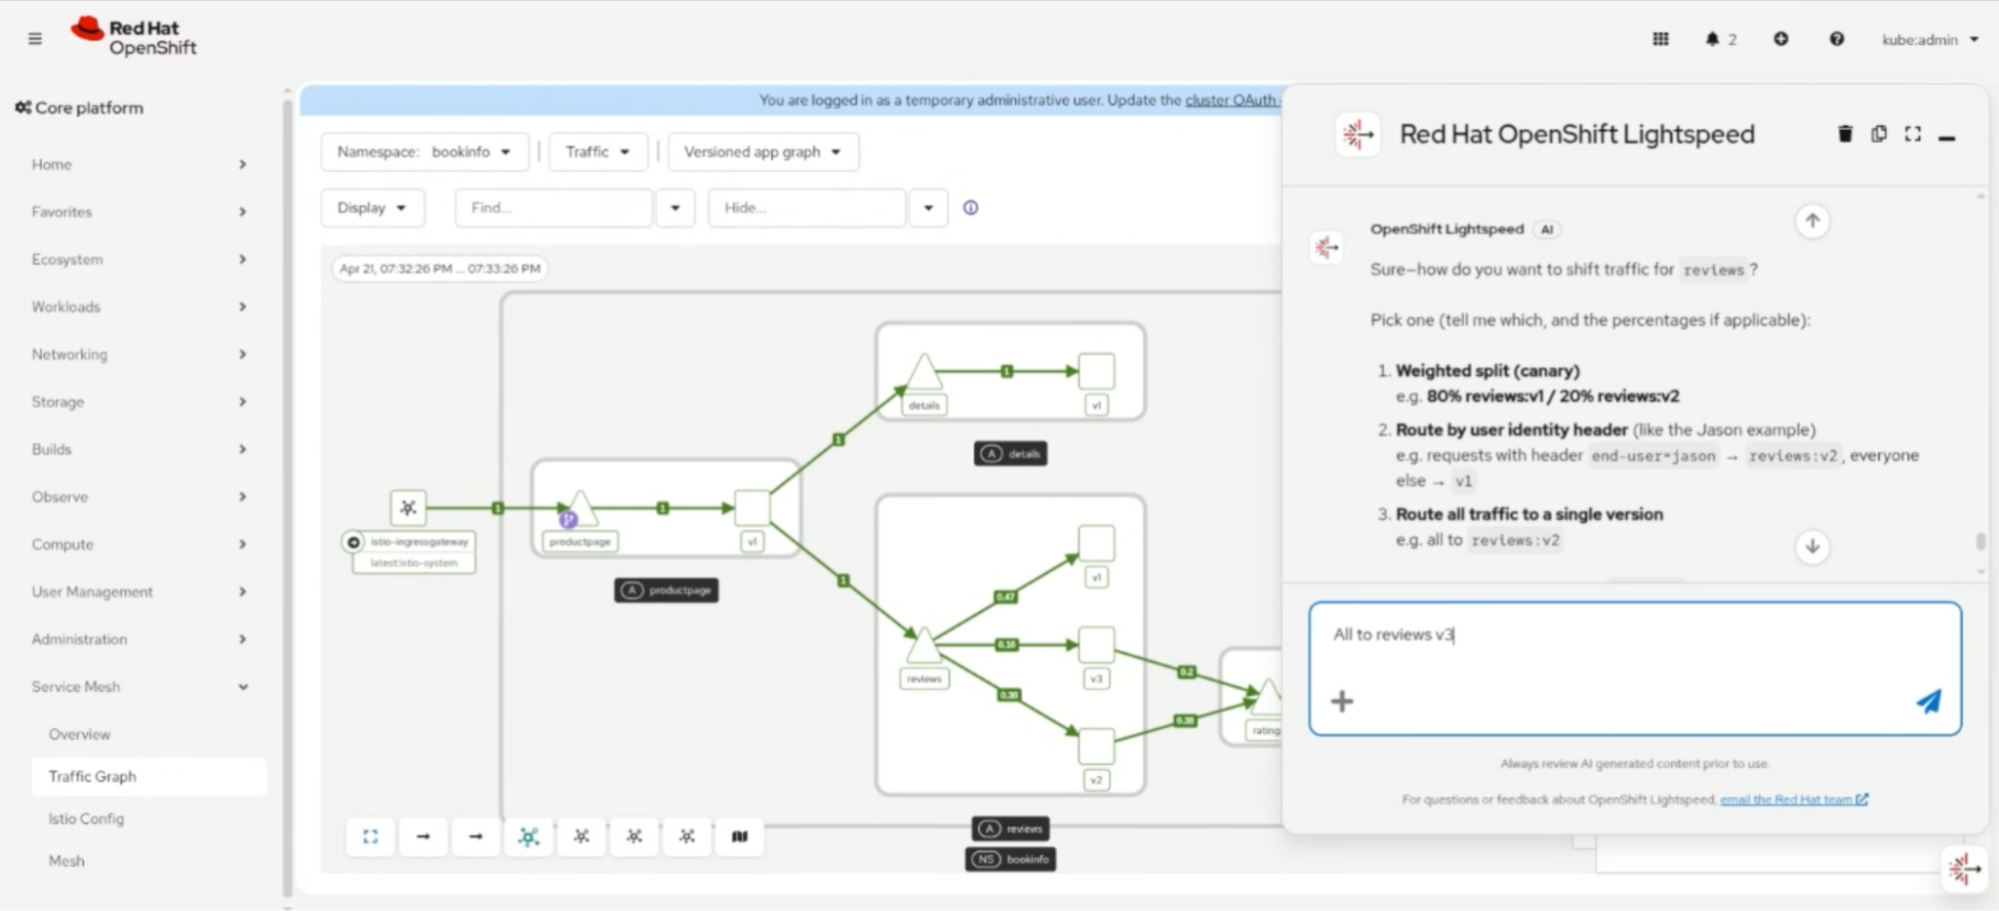
この組み合わせにより、トラフィックの分割 (上記およびこちらのデモを参照)、テレメトリー分析、設定エラーの特定といった一般的なサービスメッシュのユースケースから、複雑なトラブルシューティングのシナリオ (こちらのデモを参照) に至るまで、さらには Istio の深い専門知識 (またはドキュメントをくまなく調べるのに多大な時間を費やすこと) が必要だった可能性のあるその他のタスクに至まで、その参入障壁を低くできることがすでに明らかになっています。
Kiali における namespace マルチテナンシー強化
Kiali には新しい設定オプションである KialiFeatureFlags.Authz.RequireNamespaceGet が追加されました。これにより、管理者は、ユーザーが明示的な「get」権限(単なる「list」権限だけでなく)を持つ namespace のみに、namespace の可視性を制限できるようになりました。これは、ユーザーがクラスタインベントリ全体ではなく自らの namespace のみを表示する必要がある、単一メッシュのマルチテナント環境で役立ちます。
今後の予定
このリリースでは Istio と Kiali の両方にさまざまなアップデートが行われましたが、今年の後半にはさらにいくつかの大きな機能のリリースが予定されています。Red Hat は、アンビエントモードの マルチプライマリ・マルチネットワーク (マルチクラスタ) トポロジーの一般提供に向けて取り組んでいます。Red Hat は VM サポートを拡張し、OpenShift クラスタの一部ではないワークロードを含む、別のネットワーク上のワークロードにも対応する予定です。RHEL VM の統合サポートは開発者プレビュー機能としてご利用いただけます。また、Red Hat は、クラスタフリート全体にわたるサービスメッシュの設定と管理を改善するために、Red Hat Advanced Cluster Management for Kubernetes の拡張機能も検討しています。
OpenShift Service Mesh 2.6 のサポート終了 (EOL)
OpenShift Service Mesh 2.6 は、2026 年 6 月 30 日にサポート終了 (EOL) となりました。Red Hat は、サポート対象バージョンの OpenShift Service Mesh 3 への移行を引き続き支援しますが、OpenShift Service Mesh 2.6 のバグ修正やセキュリティ修正の提供は終了しました。
まだ OpenShift Service Mesh 2.6 をご利用の場合は、Red Hat の担当者にお問い合わせいただき、サポートの延長と移行のタイムラインについて相談してください。OpenShift Service Mesh 2.6 と 3.0 の違いに関する詳細は、こちらに記載されています。また、さまざまな本番環境のセットアップを対象としたゼロダウンタイムの手順を詳しく説明した詳細な移行ガイドもご利用いただけます。Red Hat は、個々の状況や課題について、喜んでご相談に応じさせていただきます。
OpenShift Service Mesh 3.4 の使用開始またはアップグレード
サービスメッシュを初めて使用する場合は、インストールガイドで OpenShift Service Mesh 3 Operator を使用した Istio のインストール手順を確認してください。Operator は、単一クラスタ上の複数のサービスメッシュ (サイドカーモードのみ) や、サービスメッシュ内の複数クラスタを含む、Istio のインストールとアップグレードを処理します。
OpenShift Service Mesh 3.3 からアップグレードする場合は、アップグレード前に注意すべき重要な変更点のリストについて、リリースノートを確認してください。詳細なアップグレード手順については、OpenShift Service Mesh の更新に関するドキュメントに従ってください。
Red Hat OpenShift Service Mesh の詳細をご覧ください。
製品トライアル
Red Hat OpenShift Container Platform | 製品トライアル
執筆者紹介
Jamie Longmuir is the product manager leading Red Hat OpenShift Service Mesh. Prior to his journey as a product manager, Jamie spent much of his career as a software developer with a focus on distributed systems and cloud infrastructure automation. Along the way, he has had stints as a field engineer and training developer working for both small startups and large enterprises.
チャンネル別に見る

自動化
テクノロジー、チームおよび環境に関する IT 自動化の最新情報

AI (人工知能)
お客様が AI ワークロードをどこでも自由に実行することを可能にするプラットフォームについてのアップデート

オープン・ハイブリッドクラウド
ハイブリッドクラウドで柔軟に未来を築く方法をご確認ください。

セキュリティ
環境やテクノロジー全体に及ぶリスクを軽減する方法に関する最新情報

エッジコンピューティング
エッジでの運用を単純化するプラットフォームのアップデート

インフラストラクチャ
世界有数のエンタープライズ向け Linux プラットフォームの最新情報

アプリケーション
アプリケーションの最も困難な課題に対する Red Hat ソリューションの詳細

仮想化
オンプレミスまたは複数クラウドでのワークロードに対応するエンタープライズ仮想化の将来についてご覧ください
